Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
chomtesh — CHOMTE.SH — это мощный shell-скрипт, предназначенный для автоматизации задач разведки при тестировании на проникновение. Он использует различные инструменты на Go для сбора информации и выявления поверхности атаки, что делает его ценным инструментом для охотников за багами и специалистов по тестированию на проникновение. | Kitploit
Инструменты/GitHubGitHub/mr-rizwan-syed/chomtesh
OSINT (Разведка открытых источников)Фреймворки для пентестаРазведкаСканеры уязвимостейСканирование портовПеречисление DNS и поддоменовСбор информацииВеб-безопасностьТестирование на Проникновение

Описание

CHOMTE.SH — это мощный shell-скрипт, предназначенный для автоматизации задач разведки при тестировании на проникновение. Он использует различные инструменты на Go для сбора информации и выявления поверхности атаки, что делает его ценным инструментом для охотников за багами и специалистов по тестированию на проникновение.

Перечисление Поддоменов
GitHubmr-rizwan-syed/chomtesh

chomtesh

Репозиторий
13423418 месяцев назадПроверено Kitploit
Поделиться

CHOMTE.SH

Обязательно поставьте :star: этому репозиторию, чтобы быть в курсе ежедневных обновлений!

Twitter Follow YouTube Subscribe GitHub Follow

**CHOMTE.SH** — это универсальный фреймворк, предназначенный для автоматизации задач разведки при пентесте. Он полезен для багхантеров и пентестеров при работе как во внутренних, так и во внешних сетях. Ключевые возможности: сбор поддоменов, брутфорс DNS-поддоменов, быстрое сканирование портов, HTTP-пробинг, перечисление сервисов и генерация отчетов в различных форматах. Кроме того, он выполняет поиск контента, выявляет распространенные ошибки конфигурации и уязвимости, проводит глубинную интернет-разведку, обеспечивает прозрачность команд и специализируется на разведке JavaScript. Пользователи могут настраивать аргументы инструмента, изменяя файл `flags.conf`.

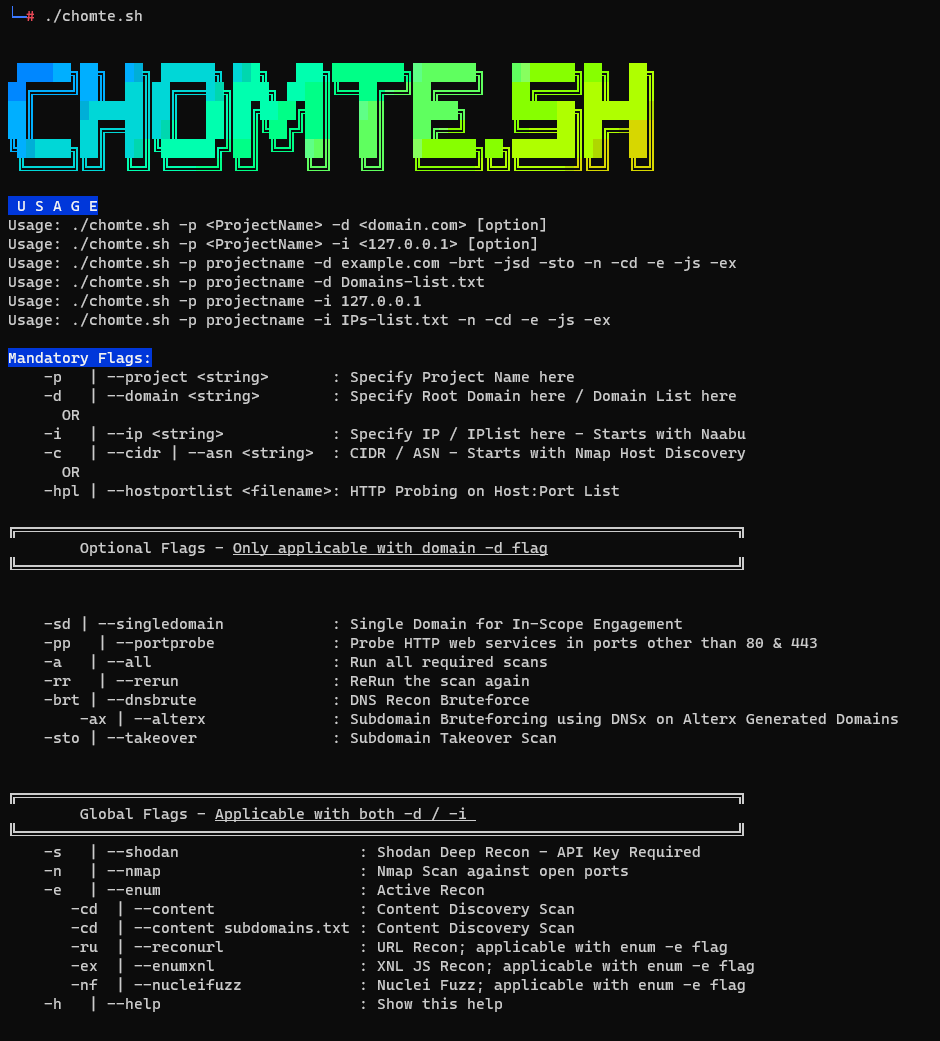
chomtesh_usage

Основные возможности

Вот некоторые ключевые функции, которые делают CHOMTE.SH незаменимым для профессионалов в области безопасности:

  1. Поиск поддоменов: Легко собирайте поддомены с помощью мощного инструмента Subfinder.
  2. Брутфорс DNS-поддоменов: Укрепите безопасность DNS, выполняя брутфорс поддоменов с помощью инструмента dmut.
  3. Быстрое сканирование портов: Быстро выявляйте потенциальные уязвимости, выполняя сканирование портов с помощью Naabu.
  4. HTTP-пробинг: Создавайте подробные отчеты, включая техдетект и вебанализ, с помощью HTTPX от projectdiscovery.
  5. Перечисление сервисов: Обнаруживайте открытые порты и сервисы с помощью Nmap, сосредотачиваясь только на важном.
  6. Отчетность: Создавайте всесторонние отчеты в форматах XML, NMAP, CSV и HTML, что позволяет эффективно представлять результаты.
  7. Поиск контента: Выявляйте конфиденциальные файлы, доступные в веб-приложениях, и устраняйте потенциальные уязвимости безопасности.
  8. Сканирование уязвимостей: Обнаруживайте распространенные ошибки конфигурации и уязвимости в вашей инфраструктуре и веб-приложениях.
  9. Глубинная разведка: Используйте Shodan и Certificate Transparency для тщательной интернет-разведки.
  10. Прозрачность команд: Получите полную видимость выполненных команд, их расположения и выходных файлов.
  11. Извлечение и проверка URL: Собирайте все URL, извлекайте JavaScript-файлы и проверяйте их, включая URL с уникальными параметрами.
  12. Сканирование на основе Nuclei: Запускайте сканирование Nuclei на основе технологий, найденных на поддоменах, и выполняйте фаззинг параметров на URL.
  13. JavaScript-разведка: Обнаруживайте жестко закодированные учетные данные, конфиденциальные ключи и пароли в ваших приложениях.
  14. Настройка: Адаптируйте поведение инструмента под свои нужды, изменяя файл flags.conf.

CHOMTE.SH меняет правила игры для специалистов по кибербезопасности, предлагая полный набор инструментов для защиты ваших цифровых активов и укрепления защиты веб-приложений. Будьте на шаг впереди угроз, защищайте свое присутствие в интернете и сделайте CHOMTE.SH частью своего арсенала безопасности.
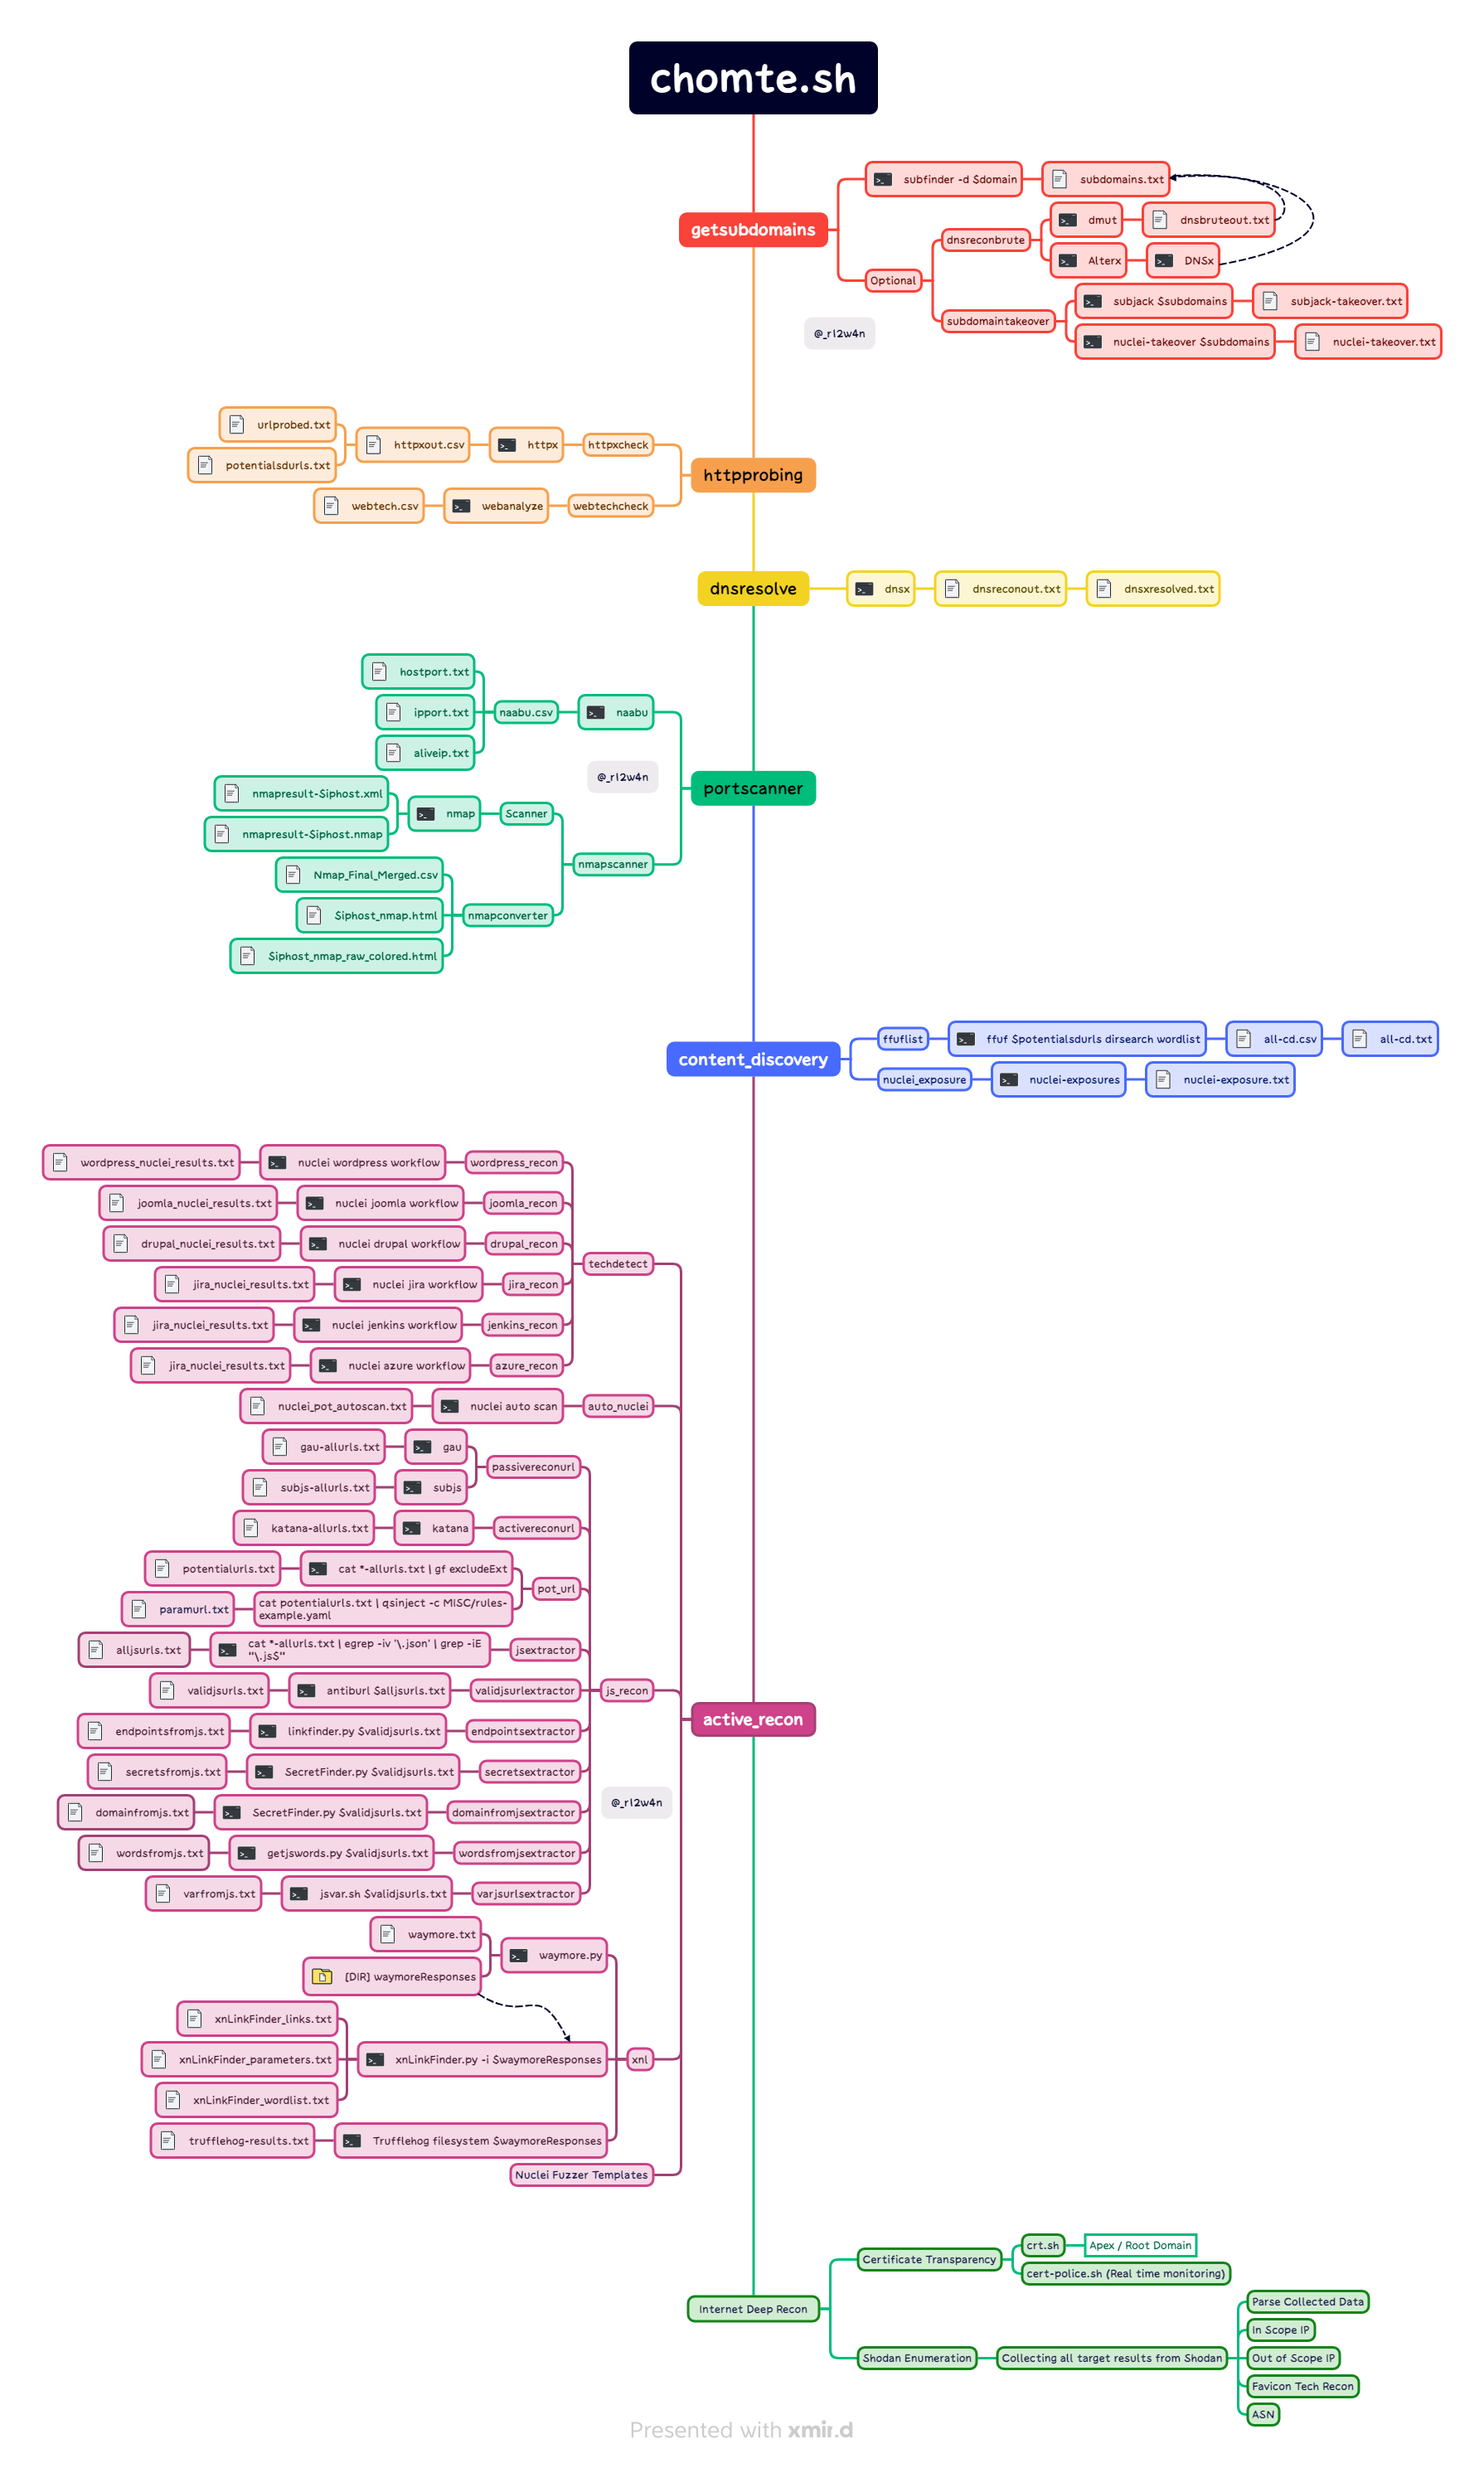
chomtesh_MindMap

Установка

Чтобы установить CHOMTE.SH, выполните следующие шаги:

  1. Клонируйте репозиторий: git clone https://github.com/mr-rizwan-syed/chomtesh
  2. Перейдите в директорию: cd chomtesh
  3. Переключитесь на пользователя root: sudo su
  4. Сделайте скрипт исполняемым: chmod +x *.sh
  5. Запустите скрипт установки: ./install.sh
  6. Запустите Chomte.sh: ./chomte.sh

Использование

Чтобы использовать CHOMTE.SH, запустите скрипт с соответствующими флагами:

└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

 U S A G E
Usage: ./chomte.sh -p <ProjectName> -d <domain.com> [option]
Usage: ./chomte.sh -p <ProjectName> -i <127.0.0.1> [option]
Usage: ./chomte.sh -p projectname -d example.com -brt -jsd -sto -n -cd -e -js -ex
Usage: ./chomte.sh -p projectname -d Domains-list.txt
Usage: ./chomte.sh -p projectname -i 127.0.0.1
Usage: ./chomte.sh -p projectname -i IPs-list.txt -n -cd -e -js -ex

Mandatory Flags:
    -p   | --project <string>       : Specify Project Name here
    -d   | --domain <string>        : Specify Root Domain here / Domain List here
      OR
    -i   | --ip <string>            : Specify IP / IPlist here - Starts with Naabu
    -c   | --cidr | --asn <string>  : CIDR / ASN - Starts with Nmap Host Discovery
      OR
    -hpl | --hostportlist <filename>: HTTP Probing on Host:Port List

╔════════════════════════════════════════════════════════════════════════════════╗
        Optional Flags - Only applicable with domain -d flag
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : Single Domain for In-Scope Engagement
    -pp   | --portprobe             : Probe HTTP web services in ports other than 80 & 443
    -a   | --all                    : Run all required scans
    -rr   | --rerun                 : ReRun the scan again
    -brt | --dnsbrute               : DNS Recon Bruteforce
        -ax | --alterx              : Subdomain Bruteforcing using DNSx on Alterx Generated Domains
    -sto | --takeover               : Subdomain Takeover Scan


╔════════════════════════════════════════════════════════════════════════════════╗
        Global Flags - Applicable with both -d / -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : Shodan Deep Recon - API Key Required
    -n   | --nmap                      : Nmap Scan against open ports
    -e   | --enum                      : Active Recon
       -cd  | --content                : Content Discovery Scan
       -cd  | --content subdomains.txt : Content Discovery Scan
       -ru  | --reconurl               : URL Recon; applicable with enum -e flag
       -ex  | --enumxnl                : XNL JS Recon; applicable with enum -e flag
       -nf  | --nucleifuzz             : Nuclei Fuzz; applicable with enum -e flag
    -h   | --help                      : Show this help

Обязательные флаги

  • -p или --project: Укажите здесь имя проекта.
  • -d или --domain: Укажите здесь корневой домен или список доменов.
  • -i или --ip: Укажите здесь IP/CIDR/список IP.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →