#1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 h3x0v3rl0rd/autonmap
Автоматизированный скрипт сканирования Nmap для Hack The Box, оптимизирующий перечисление портов и разведку в ходе тестирования на проникновение.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
Это простой скрипт для автоматизации внутреннего сканирования портов из-за SSRF в requests-baskets v 1.2.1. этот скрипт также может помочь в решении…
 darkrx1/rx-100
100 проектов по кибербезопасности — по одному за раз. Сейчас 10/100.

 novacode1337/security-toolkit
Набор Python-утилит для безопасности: взлом хешей, многопоточное сканирование TCP-портов, анализ надёжности паролей и мониторинг целостности файлов…
 entropq2/security-toolkit
Утилиты безопасности на Python для взлома хешей, многопоточного сканирования TCP-портов, анализа стойкости паролей и мониторинга целостности файлов…
 kavin-jain/verified-pentest
Платформа для самостоятельного тестирования на проникновение, которая сканирует только те домены, право собственности на которые подтверждено, и…
 wattocyber/cantina
Оркестратор сетевой разведки, легальный в рамках OSCP, для обнаружения портов, классификации сервисов и запуска только enum-плагинов через HTTP, SMB,…

 evilsocket/xray
XRay — это инструмент для разведки, картирования и сбора OSINT из публичных сетей.
 mttaggart/offensivenotion
Notion как платформа для наступательных операций
 vesche/scanless
онлайн-сканер портов для сбора данных
 abacus-group-rto/legion
Legion — это инструмент с открытым исходным кодом для тестирования сетей на проникновение, который отличается простотой использования, высокой…
 utkusen/leviathan
Инструментарий для массового аудита широкого диапазона
 ullaakut/gorsair
Gorsair предоставляет root-доступ к удалённым docker-контейнерам, которые открывают свои API
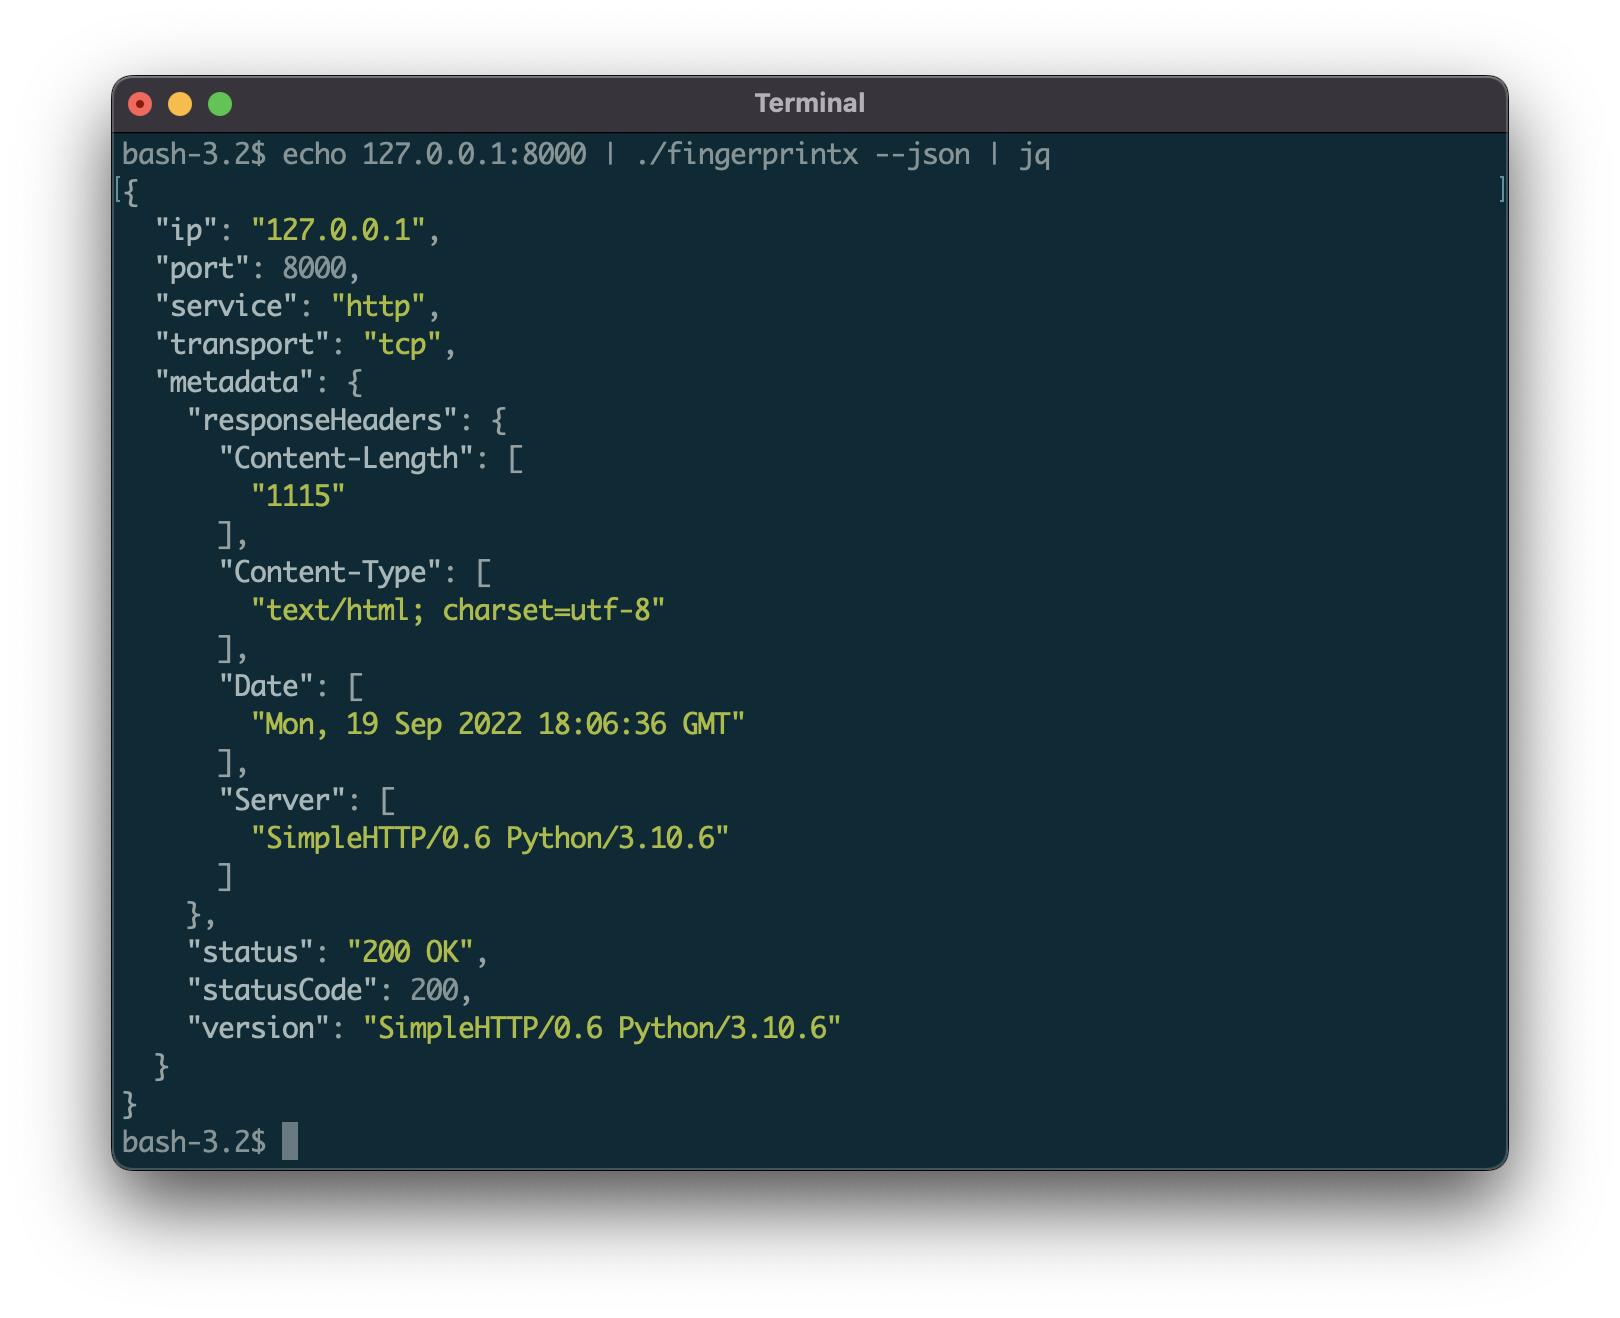 praetorian-inc/fingerprintx
Автономная утилита для обнаружения сервисов на открытых портах!
 r3curs1v3-pr0xy/vajra
Vajra — это высоконастраиваемый автоматизированный фреймворк для взлома веб-приложений на основе целей и областей (scope), предназначенный для…