
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 vmware-labs/attack-surface-framework
Инструмент для обнаружения внешней и внутренней поверхности сетевых атак
 bojanisc/quicmap
quicmap — это простой, но быстрый (!) сканер протокола QUIC
 besimorhino/powercat
netshell: все функции в версии 2 PowerShell
 v4d1/dome
Быстрый инструмент для перечисления поддоменов на Python, объединяющий пассивный OSINT и активное сканирование методом перебора с обнаружением DNS…
 an00brektn/gopher47
Сторонний Gopher Assassin для Havoc Framework.
 ullaakut/gorsair
Gorsair предоставляет root-доступ к удалённым docker-контейнерам, которые открывают свои API
 k8gege/ladongo
Ladon для Kali — это кроссплатформенный сканер внутренней сети с открытым исходным кодом. Работает на Windows/Linux/Mac/маршрутизаторах. С его…
 zyylhn/zscan
Zscan — набор инструментов для сканирования и взлома
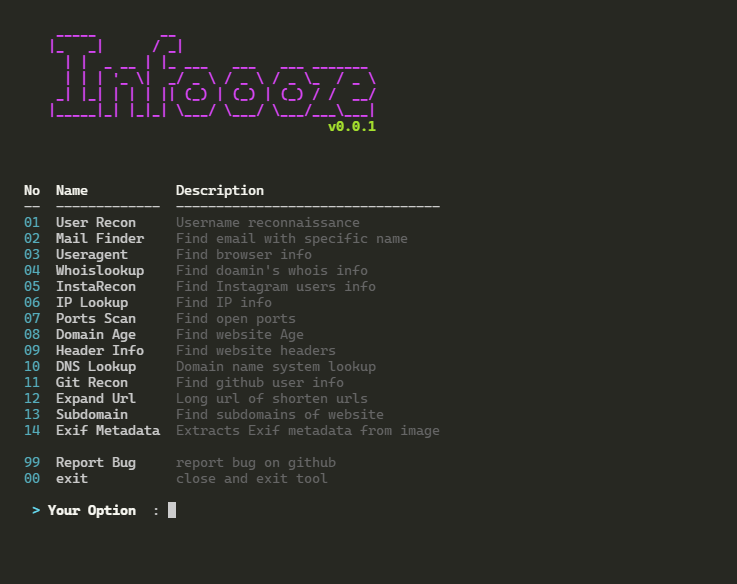 devxprite/infoooze
Инструмент OSINT, который помогает быстро и эффективно находить информацию. Всё, что вам нужно — это ввести данные, а остальное он сделает сам.
 knowledge-wisdom-understanding/recon
Перечисление цели на основе результатов Nmap
 nccgroup/ps2
Сканер портов, написанный полностью на PowerShell.
 samh4cks/cve-2023-27163-internalprober
Инструмент для сканирования портов с использованием уязвимого Request-Baskets
 lcvvvv/kscan
Многопротокольный сканер портов с распознаванием отпечатков, обнаружением служб и тестированием аутентификации методом перебора. Поддерживает 1200+…
 vesche/scanless
онлайн-сканер портов для сбора данных
 injectionmethod/windows-zte-loader
Windows ZTE Loader CVE-2014-2321 Требуется ZMAP для Windows или BigEar
 masjohncook/netsec-project
Скрипт проекта по сетевой безопасности — атака на CVE-2021-22555
 mttaggart/offensivenotion
Notion как платформа для наступательных операций








