

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ullaakut/gorsair
Повышение привилегийБезопасность контейнеровКартирование сетиСканирование портовЭксплуатацияОбход IDS/IPSТестирование на ПроникновениеБезопасность облачных средИнструмент Удаленного ДоступаArchived
GitHubullaakut/gorsair
84772432 лет назадПроверено Kitploit
Поделиться

Gorsair

Gorsair предоставляет root-доступ к удалённым docker-контейнерам, которые открывают свои API
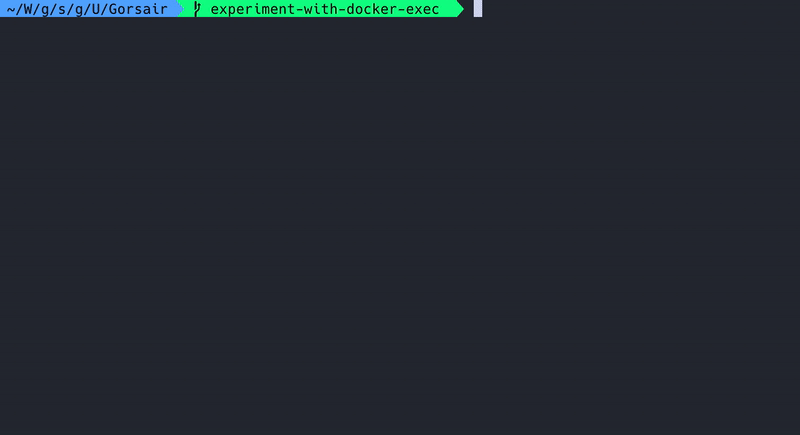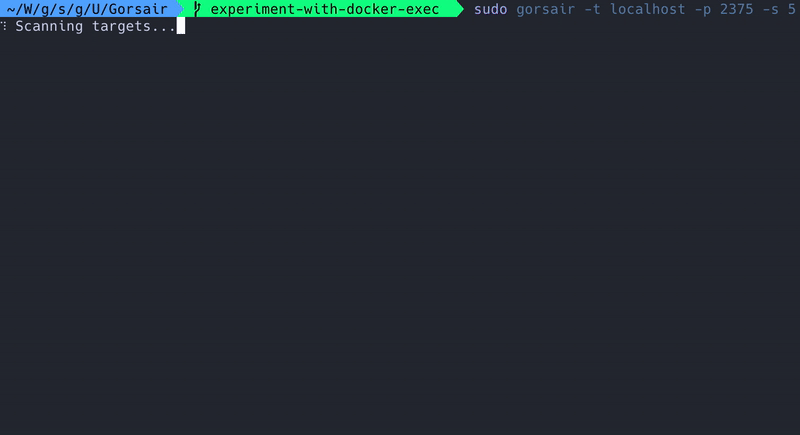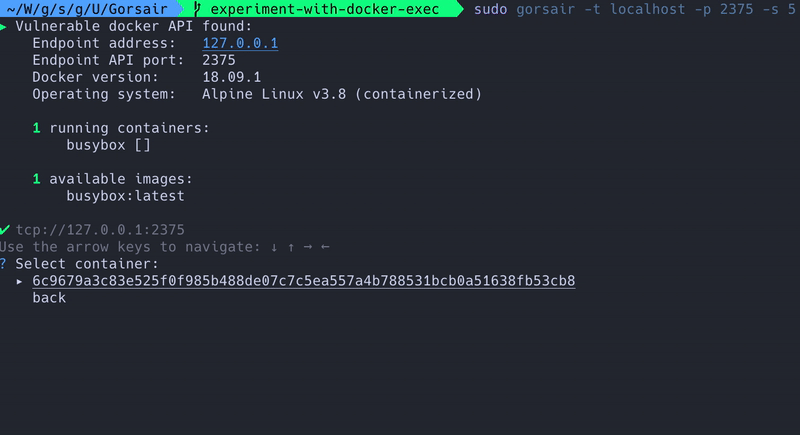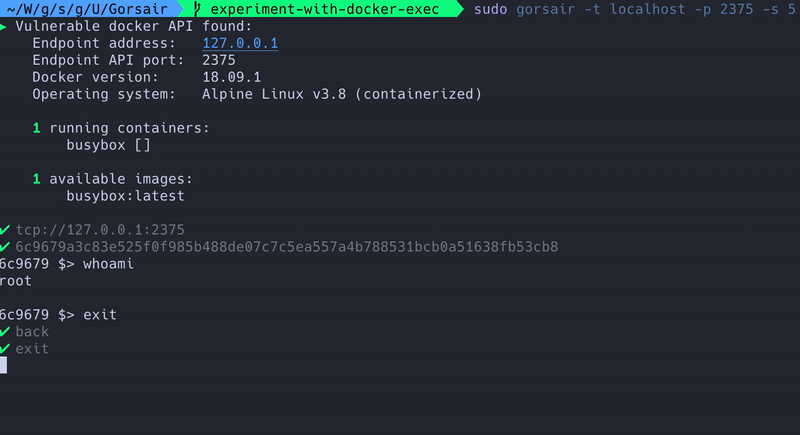
Репозиторий

Gorsair

Gorsair — это инструмент для тестирования на проникновение, предназначенный для обнаружения и удаленного доступа к Docker API через уязвимые контейнеры Docker. После получения доступа к демону Docker вы можете использовать Gorsair для непосредственного выполнения команд в удаленных контейнерах.

Открытие Docker API в интернете представляет огромную угрозу, так как позволяет злоумышленникам получать информацию обо всех остальных контейнерах, образах и системе, а также потенциально получать привилегированный доступ ко всей системе, если образ использует пользователя root.
Установка

Из релиза

Установите:

  • GORSAIR_VERSION — нужный вам релиз
  • OS — вашу операционную систему (linux, windows или darwin)
  • ARCH — вашу архитектуру (amd64, arm или ppc64le)

Затем выполните следующую команду для установки gorsair.

curl -sS https://github.com/Ullaakut/Gorsair/releases/download/$GORSAIR_VERSION/gorsair_$OS_$ARCH --output /usr/local/bin/gorsair && chmod +x /usr/local/bin/gorsair

Из исходников

  • Убедитесь, что у вас установлена версия Go, поддерживающая модули (версии 1.11 и выше).
  • Убедитесь, что в вашем окружении установлена переменная GO111MODULE со значением on.
  • Выполните go build -o /usr/local/bin/gorsair cmd/*.go из корня этого репозитория.

Параметры командной строки

  • -t, --targets: Укажите цели в соответствии с форматом целей nmap. Обязательно. Пример: --targets="192.168.1.72,192.168.1.74"
  • -p, --ports: (По умолчанию: 2375,2376) Укажите пользовательские порты.
  • -s, --speed: (По умолчанию: 4) Укажите пользовательские пресеты nmap для повышения скорости или точности обнаружения. Рекомендуется снижать значение для нестабильных и медленных сетей и повышать для очень производительных и надёжных. Можно также оставить низким для скрытности. Подробнее см. информацию о шаблонах времени nmap.
  • -v, --verbose: Включить более подробные логи.
  • -D, --decoys: Список IP-адресов-приманок для использования (см. раздел о приманках в документации nmap)
  • -e, --interface: Сетевой интерфейс для использования.
  • --proxies: Список прокси-серверов HTTP/SOCKS4 для маскировки соединений (см. документацию)
  • -S, --spoof-ip: IP-адрес для подмены IP.
  • --spoof-mac: MAC-адрес для подмены MAC.
  • -v, --verbose: Включить подробное логирование.
  • -h, --help: Отобразить справку по использованию.

Как защитить свои контейнеры от этой атаки

  • Избегайте размещения контейнеров, имеющих доступ к сокету Docker, в интернете.
  • Избегайте использования учётной записи root в контейнерах Docker.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







