
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 ronankongala/metasploit-pentest-report
Авторизованное тестирование на проникновение против Metasploitable2 и TryHackMe Blue. Проэксплуатировано 3 CVE (CVE-2011-2523, CVE-2007-2447,…
 marco-lancini/goscan
Интерактивный сетевой сканер
 ullaakut/gorsair
Gorsair предоставляет root-доступ к удалённым docker-контейнерам, которые открывают свои API
 morpheuslord/gpt_vuln-analyzer
Использует ChatGPT API, Bard API и Llama2, Python-Nmap, DNS Recon, модули разведки PCAP и JWT, а также модель GPT3 для создания отчетов об…
 daniel-cues/nmapgui
Продвинутый графический интерфейс для NMap
 shizzz477/msploitego
Набор для пентестинга для Maltego на основе данных из базы Metasploit
 leviathan36/trigmap
Обёртка для Nmap для быстрого выполнения сетевых сканирований
 jehadalqurashi/blackdir-framework
Сканер уязвимостей веб-приложений
 exbotanical/brutus
расширяемый фреймворк для эксплуатации, построенный на модульной многозадачной архитектуре
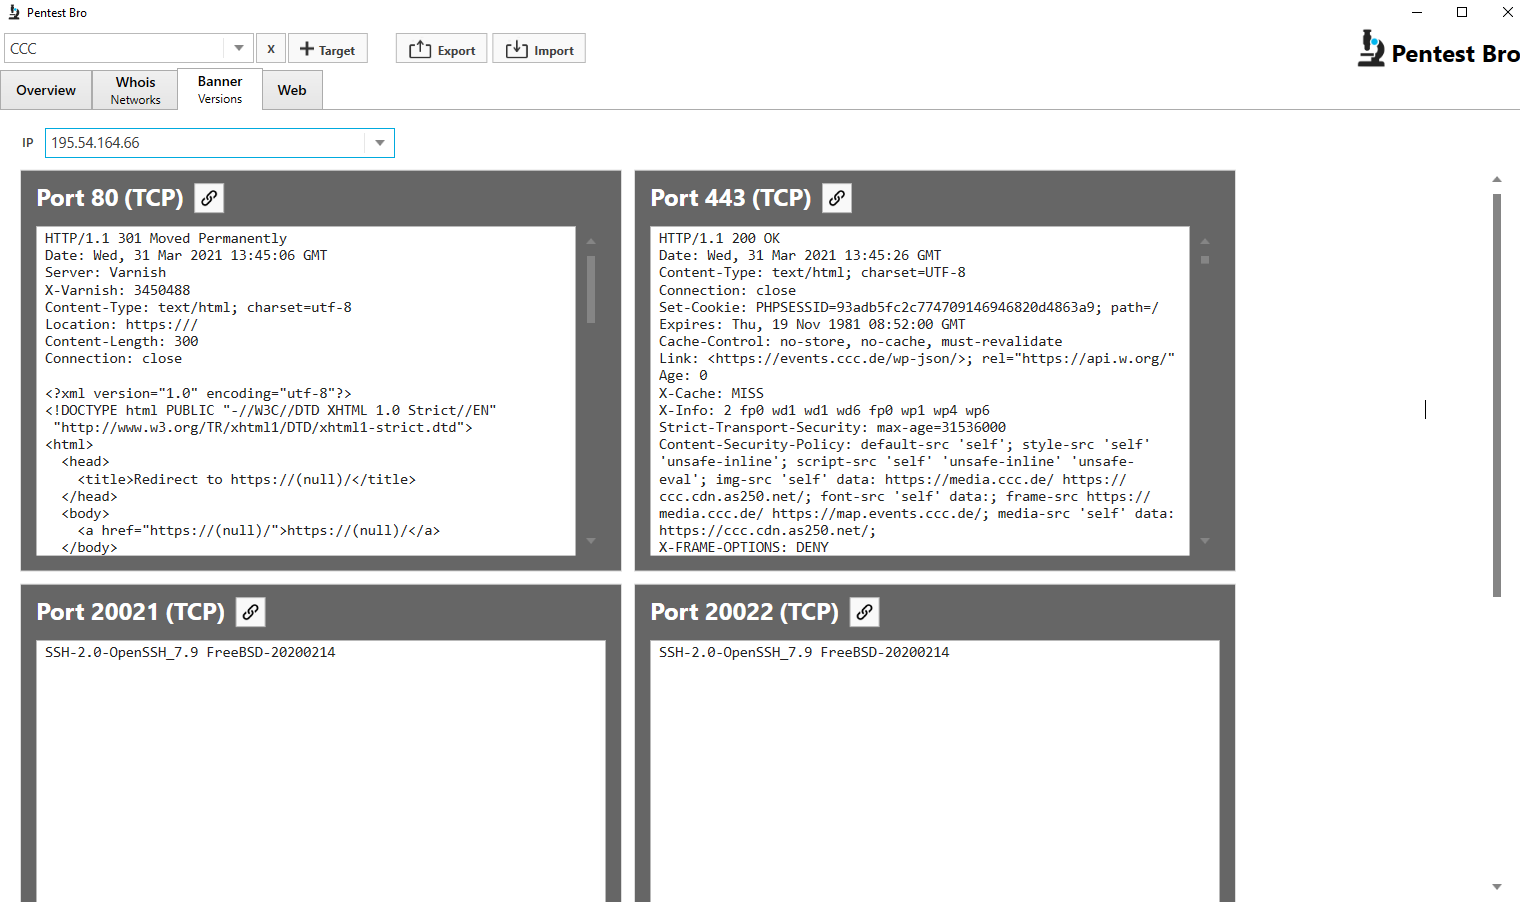 marius-rothenbuecher/pentestbro
Инструмент разведки на базе Windows, объединяющий перебор поддоменов, сканирование портов, захват баннеров, запросы WHOIS и перебор веб-путей для…
 jsmit260/reachability
Достижимы ли целевые диапазоны?
 evyatarmeged/raccoon
Высокопроизводительный инструмент наступательной безопасности для разведки и сканирования уязвимостей.
 esc4icescesc/skanuvaty
Опасно быстрый DNS/сетевой/портовый сканер
 medbenali/cyberscan
Инструментарий сетевой криминалистики с открытым исходным кодом для анализа пакетов, сканирования портов, обнаружения хостов и IP-геолокации.…
 joker25000/optiva-framework
Optiva-Framework 🔎 Сканер веб-приложений🕵️
 sdnewhop/sdwan-harvester
:globe_with_meridians: Автоматическое перечисление и фингерпринтинг узлов SD-WAN в интернете

 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d








