
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
URL_CHECKER — Гибридный детектор фишинговых URL на основе ML и эвристик с анализом в реальном времени, объяснимыми показателями уверенности и REST API для программного тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/mannansainicyber/url_checker
Анализ уязвимостейТестирование безопасности APIФишингВеб-безопасностьМашинное ОбучениеОбучение и Образование
GitHubmannansainicyber/url_checker

URL_CHECKER

Гибридный детектор фишинговых URL на основе ML и эвристик с анализом в реальном времени, объяснимыми показателями уверенности и REST API для программного тестирования безопасности.

Репозиторий
1518 месяцев назадЕщё не проверено
Поделиться

Проверщик фишинговых URL

Python Flask Scikit-Learn License

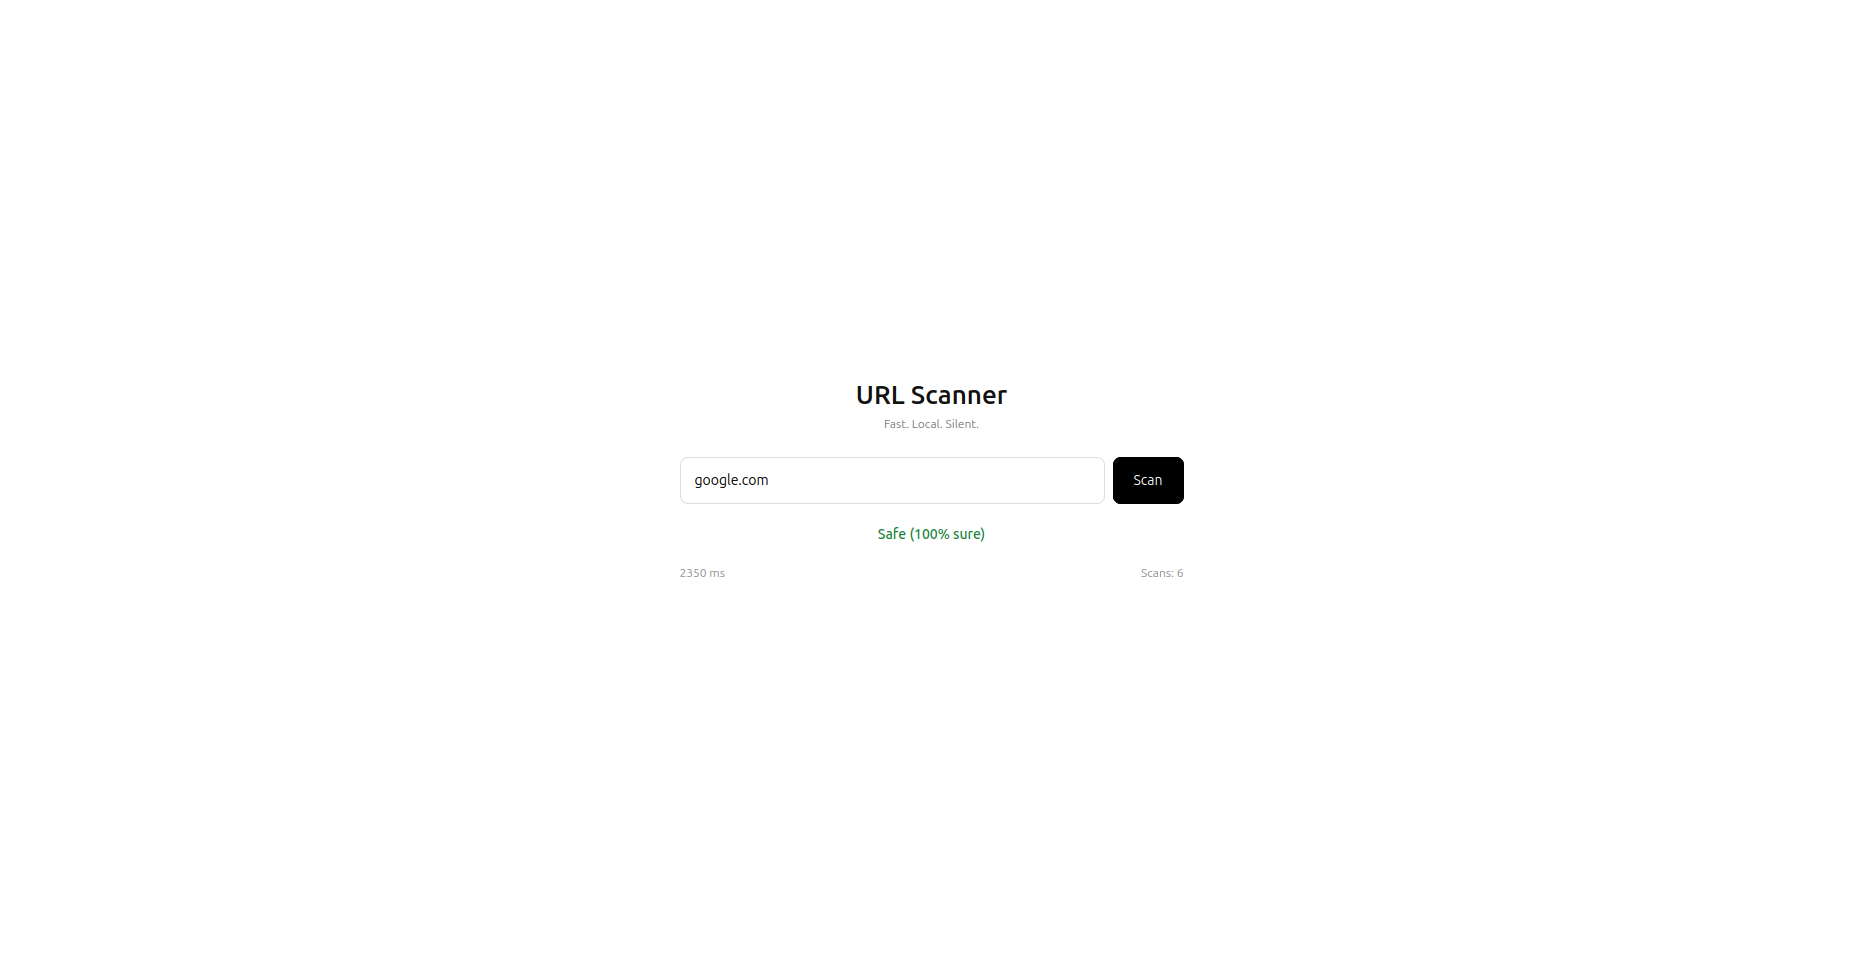
Легковесный веб-инструмент для определения, является ли URL вероятно фишинговым или безопасным, использующий гибридный подход на основе машинного обучения (Random Forest/SVM) и эвристического анализа по правилам.

Создан для образовательных целей и экспериментов в области кибербезопасности и прикладного ИИ.


Обзор

Фишинговые атаки часто полагаются на визуальный обман и манипуляции с URL. Этот инструмент анализирует структуру и содержимое URL, чтобы определить злонамеренный замысел.
Ключевые особенности

  • Анализ в реальном времени: Принимает URL и обрабатывает его мгновенно.
  • Гибридное обнаружение: Объединяет вероятность от ML с жёстко заданными правилами безопасности.
  • Объяснимость: Возвращает оценку уверенности и понятные человеку причины (например, "Найдены подозрительные ключевые слова").
  • Производительность: Кэширует результаты локально для уменьшения повторной обработки.
  • Поддержка API: Включает JSON-эндпоинт для программного доступа.

Как это работает

  1. Ввод: Пользователь отправляет URL через интерфейс или API.
  2. Нормализация: URL очищается и разбираются стандартные компоненты.
  3. Извлечение признаков: Система извлекает числовые и категориальные признаки (например, длина, количество спецсимволов, возраст домена).
  4. Прогнозирование: * ML-модель вычисляет оценку вероятности.
    • Логика на основе правил сканирует известные индикаторы угроз.
  5. Вывод: Возвращается JSON-ответ с вердиктом, который кэшируется для будущих запросов.

Alt text


Настройка

  1. Клонируйте репозиторий
  2. Установите зависимости: pip install -r requirements.txt
  3. Скачайте набор данных с Kaggle и поместите dataset_phishing.csv в корневую папку
  4. Запустите python retrain.py для генерации model.pkl
  5. Запустите python app.py

Технологический стек

  • Ядро: Python 3.x
  • Веб-фреймворк: Flask
  • Машинное обучение: scikit-learn, pandas, joblib
  • Архитектура: REST API + Простой HTML/CSS интерфейс

⚠️ Отказ от ответственности

  • Только для образовательных целей: этот инструмент не гарантирует 100% защиты от фишинговых атак.

  • Прогнозы основаны на вероятности и данных, использованных для обучения.

  • Возможны ложные срабатывания (безопасные сайты помечены как фишинговые) и пропуски (фишинговые сайты помечены как безопасные).

  • Не полагайтесь на этот инструмент как на единственную меру безопасности.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





