#1

 mevislobo2006/threatripper
Автономный эвристический анализатор, который оценивает подозрительные SMS, сообщения в чатах и ссылки на наличие признаков мошенничества и фишинга,…
 kaleth4/cve-2022-30190
Автоматизированный эксплойт PoC для CVE-2022-30190 (Follina), который генерирует вредоносные RTF/DOCX-файлы, злоупотребляя протоколом MSDT для…
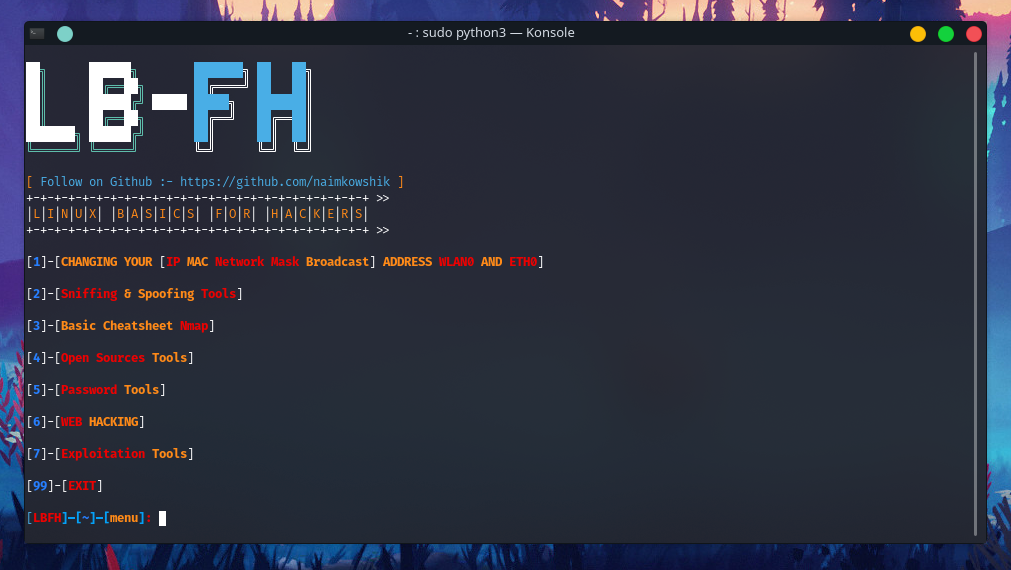 naimkowshik/lbfh
О инструменте: универсальный инструмент для сбора информации, сканирования уязвимостей и краулинга. Обязательный инструмент для всех пентестеров.
 pauleprichna/cybersecurity
Учебные материалы по кибербезопасности французской лаборатории, охватывающие сетевую разведку, DDoS, брутфорс, фишинг, атаки на Wi-Fi, создание…
 b4l3ri0n/osep
Сборник примеров кода и доработок из курса OSEP, охватывающих обход AMSI и AV, DLL- и рефлексивную инъекцию, process hollowing, обход UAC и…
 llcforge/cve-2026-117517
Python PoC для CVE-2026-117517 — open redirect в Apache Tomcat через jsessionid с ведущим слешем (CWE-601); проверяет цели и генерирует специально…
 llcforge/cve-2026-124194
Python PoC для CVE-2026-124194: создаёт файлы Outlook .msg с путями UNC в RTF INCLUDEPICTURE для перехвата хешей NetNTLMv2, с режимами SMB-сервера,…
 ghost-bx1/cve-2026-124194-outlook-ntlm-hash-leak
PoC и эксплойт для CVE-2026-124194: генерирует специально сформированные файлы Outlook .msg с UNC-ссылками INCLUDEPICTURE и запускает SMB-слушатель…
 sadaqaty/cve-2026-1277
Python 3 proof-of-concept для CVE-2026-1277 — неаутентифицированного открытого перенаправления в плагине WordPress URL Shortify (<=1.12.1) через…
 sadaqaty/cve-2026-1296
Python 3 PoC и инструмент обнаружения для CVE-2026-1296 — неаутентифицированного открытого перенаправления в плагине WordPress Frontend Post…
 geopetro/anglerphish
Многофункциональный форк Gophish для управления кампаниями по имитации фишинга, с расширенным набором фишинговых векторов, улучшенной отчётностью и…
 maxprog-svg/cve-2026-21509
Эксплойт-набор для CVE-2026-21509 Microsoft Office RTF/OLE RCE: создаёт сконструированные RTF-полезные нагрузки, обслуживает ресурсы OLE-этапа и…
 0xanalyst/email-security-header-analyzer
Анализатор заголовков писем и файлов .eml для проверки SPF/DKIM/DMARC, подделки отправителя и фишинга. Работает на 100% в вашем браузере, поэтому…
 novacode1337/eviltwin
Практические рекомендации по защите от атак Evil Twin в публичных сетях Wi-Fi — полный цикл исследования: анализ угроз, изолированное лабораторное…
 entropq2/eviltwin
Практические рекомендации по защите от атак Evil Twin в публичных сетях Wi-Fi — полный цикл исследования: анализ угроз, изолированное лабораторное…
 0-am-x/huntbug-behind_the_curtain
Пассивный OSINT и архив доказательств для huntbug.com — наблюдаемые индикаторы мошенничества на предполагаемой фальшивой платформе bug-bounty (не…
 brn1337/mailauthcheck
Bash-скрипт, который проверяет SPF, DKIM, DMARC, DNSSEC, MTA-STS и гигиену DNS, чтобы оценить уязвимость домена к подделке электронной почты и…