Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
eviltwin — Практические рекомендации по защите от атак Evil Twin в публичных сетях Wi-Fi — полный цикл исследования: анализ угроз, изолированное лабораторное моделирование (Kali Linux / airgeddon) и система защиты из 6 правил | Kitploit
Инструменты/GitLabGitLab/entropq2/eviltwin
Оборонительные ИнструментыАудит Wi-FiФишингСетевая безопасностьБезопасность беспроводных сетейСоциальная инженерияСтатьи и ИсследованияОбучение и ОбразованиеRed TeamingЛаборатории и Практика
GitLab
1 месяц назадЕщё не проверено
Поделиться
entropq2/eviltwin

eviltwin

Практические рекомендации по защите от атак Evil Twin в публичных сетях Wi-Fi — полный цикл исследования: анализ угроз, изолированное лабораторное моделирование (Kali Linux / airgeddon) и система защиты из 6 правил

Репозиторий

Фреймворк защиты от атаки «Злой двойник»

Практические рекомендации по безопасности для пользователей публичного Wi-Fi

Award Research Environment Tools Status

Индивидуальный исследовательский проект. МАОУ Гимназия №16, Тюмень, Россия (2026)
Автор: Савелий Голубев | Научный руководитель: Юлия Мышко, учитель информатики

Удостоен 3-го места на исследовательской конференции «Ломоносовские чтения» (МАОУ Гимназия №16, Тюмень, 2026)


Обзор

В данном проекте представлен полный исследовательский цикл, посвящённый атаке «Злой двойник» (Evil Twin) — одной из наиболее распространённых и недооценённых угроз в среде публичного Wi-Fi. Работа сочетает строгий теоретический анализ с практическим моделированием в изолированной лаборатории и culminates в наборе практических рекомендаций по защите для обычных пользователей.

Основная гипотеза: живая, контролируемая демонстрация атаки «Злой двойник» позволяет выработать более эффективные и глубоко усвоенные рекомендации по безопасности, чем чисто теоретический анализ.


Признание

Награда3-е место, индивидуальный исследовательский проект
МероприятиеЛомоносовские чтения, школьная исследовательская конференция
УчреждениеМАОУ Гимназия №16, Тюмень, Россия
Год2026
КатегорияИнформатика

Проект был отмечен жюри конференции за сочетание строгого теоретического анализа уязвимостей 802.11 с полностью воспроизводимым лабораторным моделированием и практическим, ориентированным на пользователя фреймворком защиты, что связывает академические исследования и прикладное обучение цифровой безопасности.


Постановка проблемы

Публичные сети Wi-Fi (кафе, аэропорты, университеты) стали стандартной инфраструктурой. Их главное преимущество — открытая доступность — одновременно является и их наибольшей уязвимостью с точки зрения безопасности. Атаки «Злой двойник» эксплуатируют это следующим образом:

  • Имитация легитимных точек доступа с идентичными SSID
  • Принудительное переподключение устройств жертв с помощью пакетов деаутентификации
  • Захват учётных данных через фишинговый captive-портал
  • Осуществление перехвата «человек посередине» всего незашифрованного трафика

Атака не требует продвинутых навыков. Готовые инструменты автоматизируют каждый этап за считанные минуты. Именно эта доступность делает её опасной и заслуживающей публичного просвещения.


Объём исследования

ГлаваСодержание
1. Теоретический анализУязвимости архитектуры 802.11, механика атаки (5-этапная модель), сравнение с другими Wi-Fi-атаками, правовые и этические рамки
2. Лабораторное моделированиеИзолированная среда VirtualBox, фреймворк airgeddon v11.22, механика captive-портала, вариант атаки на общий ключ WPA2
3. Рекомендации по защитеФреймворк защиты из 6 правил, технические методы обнаружения, сравнение VPN, Tor и точки доступа, ответственность производителей и провайдеров

Технический стек

Среда моделирования атаки

  • Хост-ОС: Windows 10/11
  • Виртуализация: Oracle VM VirtualBox 7.0 (режим Internal Network, полностью изолированная сеть)
  • ОС для атаки: Kali Linux 2024.1 Rolling Release
  • Основной фреймворк: airgeddon v11.22
  • Вспомогательные инструменты: hostapd, dnsmasq, lighttpd, iptables, aireplay-ng, airodump-ng

Архитектура сетевой изоляции

[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)

Цепочка атаки

flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff

Результаты эксперимента

Полная цепочка атаки была воспроизведена за ~15 минут от запуска виртуальной машины до перехвата учётных данных:

  1. Разведка: беспроводной интерфейс переведён в режим мониторинга, целевой SSID определён
  2. Развёртывание Evil Twin: создана поддельная точка доступа с совпадающим SSID Free_Public_Lab, шифрование отключено
  3. Деаутентификация: пакеты деаутентификации aireplay-ng вынудили устройство жертвы отключиться от легитимной точки доступа
  4. Настройка captive-портала: dnsmasq, lighttpd и iptables перенаправляли весь HTTP-трафик на фишинговую страницу входа
  5. Перехват учётных данных: тестовые учётные данные (test_user / Sup3rSecret!), введённые жертвой, немедленно отобразились в терминале атакующего

Расширенный сценарий: атака также была проверена против сети WPA2 с общим паролем (PublicPassword123), что подтвердило: знание пароля сети не даёт никакой защиты от Evil Twin.

Все эксперименты проводились исключительно на оборудовании, принадлежащем исследователю, в физически и логически изолированной среде, с использованием только тестовых учётных данных. Реальные пользовательские данные не перехватывались ни на каком этапе.

Ключевые выводы

  • Технический барьер низок: вся атака выполняется из скрипта с меню при базовом знании командной строки
  • HTTPS недостаточно: фишинговые порталы могут предъявлять действительные сертификаты (например, Let's Encrypt), что делает проверку только по HTTPS ненадёжной
  • Автоподключение — главный фактор, делающий атаку возможной: устройства, автоматически подключающиеся к известным SSID с самым сильным сигналом, являются критической уязвимостью
  • Доминирует социальная инженерия: атака не взламывает криптографию, а обходит её, эксплуатируя доверие пользователя

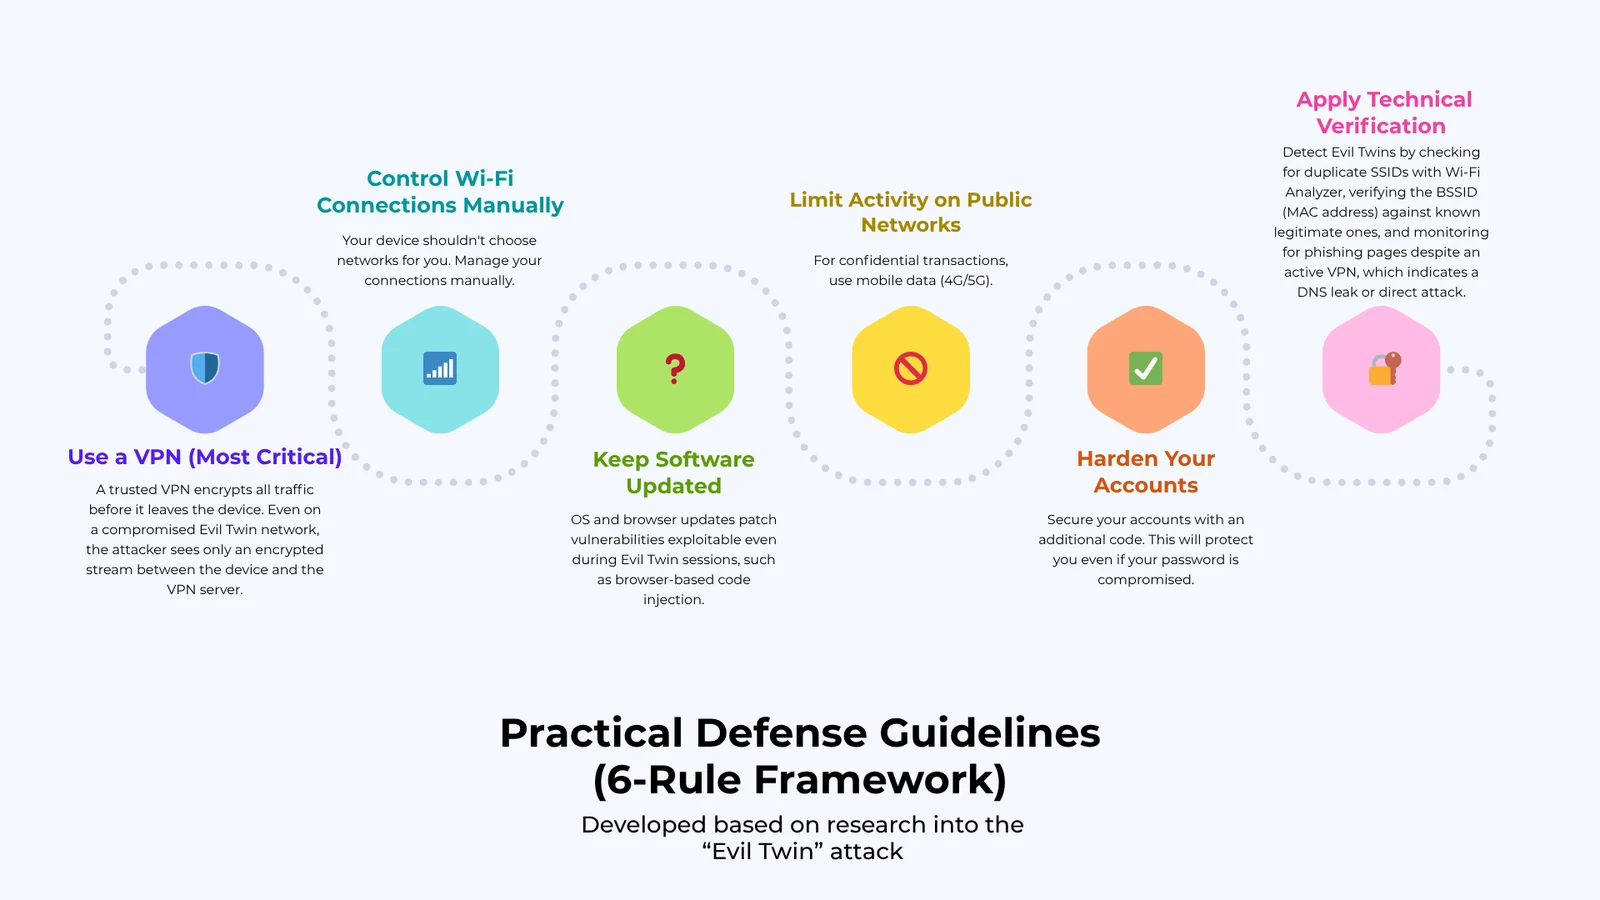
Практические рекомендации по защите (структура из 6 правил)

Практические рекомендации по защите, структура из 6 правил

Правило 1. Используйте VPN (наиболее важно)

Надёжный VPN шифрует весь трафик до того, как он покинет устройство. Даже в скомпрометированной сети Evil Twin атакующий видит лишь зашифрованный поток между устройством и VPN-сервером.

  • Выбирайте провайдеров с политикой отсутствия логов и современными протоколами (WireGuard или OpenVPN)
  • Активируйте VPN до подключения к любой публичной сети

Правило 2. Управляйте Wi-Fi-подключениями вручную

  • Отключите автоподключение к открытым сетям на всех устройствах
  • Удаляйте сохранённые сети отелей, кафе, транспортных узлов после использования
  • Проверяйте точный SSID у персонала перед подключением и следите за почти идентичными названиями (например, Starbucks_Free против Google Starbucks)


Правило 3. Ограничьте активность в публичных сетях

  • Без активного VPN: избегайте любой аутентификации (почта, банкинг, соцсети)
  • Для чувствительных операций: используйте мобильные данные (4G/5G), поскольку сотовые сети обеспечивают встроенное шифрование между устройством и вышкой
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    311
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    303

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →