novacode1337/eviltwin
Практические рекомендации по защите от атак Evil Twin в публичных сетях Wi-Fi — полный цикл исследования: анализ угроз, изолированное лабораторное моделирование (Kali Linux / airgeddon) и система защиты из 6 правил


Индивидуальный исследовательский проект. МАОУ Гимназия №16, Тюмень, Россия (2026)
Автор: Савелий Голубев | Научный руководитель: Юлия Мышко, учитель информатики
Удостоен 3-го места на исследовательской конференции «Ломоносовские чтения» (МАОУ Гимназия №16, Тюмень, 2026)
В этом проекте представлен полный исследовательский цикл, посвящённый атаке «Злой двойник» — одной из наиболее распространённых и недооценённых угроз в среде публичного Wi-Fi. Работа сочетает строгий теоретический анализ с практическим моделированием в изолированной лаборатории и culminates в наборе практических рекомендаций по защите для обычных пользователей.
Основная гипотеза: живая, контролируемая демонстрация атаки «Злой двойник» позволяет выработать более эффективные и глубоко усвоенные рекомендации по безопасности, чем чисто теоретический анализ.
| Награда | 3-е место, индивидуальный исследовательский проект |
| Мероприятие | Ломоносовские чтения, школьная исследовательская конференция |
| Учреждение | МАОУ Гимназия №16, Тюмень, Россия |
| Год | 2026 |
| Категория | Информатика |
Проект был отмечен жюри конференции за сочетание строгого теоретического анализа уязвимостей 802.11 с полностью воспроизводимым лабораторным моделированием и практическим, ориентированным на пользователя фреймворком защиты, что связывает академические исследования и прикладное обучение цифровой безопасности.
Публичные сети Wi-Fi (кафе, аэропорты, университеты) стали стандартной инфраструктурой. Их главное преимущество — открытая доступность — одновременно является и их наибольшей уязвимостью с точки зрения безопасности. Атаки «Злой двойник» эксплуатируют это следующим образом:
Атака не требует продвинутых навыков. Готовые инструменты автоматизируют каждый этап за считанные минуты. Именно эта доступность делает её опасной и заслуживающей публичного просвещения.
| Глава | Содержание |
|---|---|
| 1. Теоретический анализ | Уязвимости архитектуры 802.11, механика атаки (5-этапная модель), сравнение с другими Wi-Fi-атаками, правовые и этические рамки |
| 2. Лабораторное моделирование | Изолированная среда VirtualBox, фреймворк airgeddon v11.22, механика портала авторизации, вариант атаки на общий ключ WPA2 |
| 3. Рекомендации по защите | Фреймворк защиты из 6 правил, технические методы обнаружения, сравнение VPN, Tor и точки доступа, ответственность производителей и провайдеров |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
Полная цепочка атаки была воспроизведена за ~15 минут от запуска виртуальной машины до перехвата учётных данных:
Free_Public_Lab, шифрование отключеноaireplay-ng вынудили устройство жертвы отключиться от легитимной точки доступаtest_user / Sup3rSecret!), введённые жертвой, немедленно отобразились в терминале атакующегоРасширенный сценарий: атака также была проверена против сети WPA2 с общим паролем (PublicPassword123), что подтвердило: знание пароля сети не даёт никакой защиты от Evil Twin.
Все эксперименты проводились исключительно на оборудовании, принадлежащем исследователю, в физически и логически изолированной среде, с использованием только тестовых учётных данных. Реальные пользовательские данные ни на каком этапе не перехватывались.
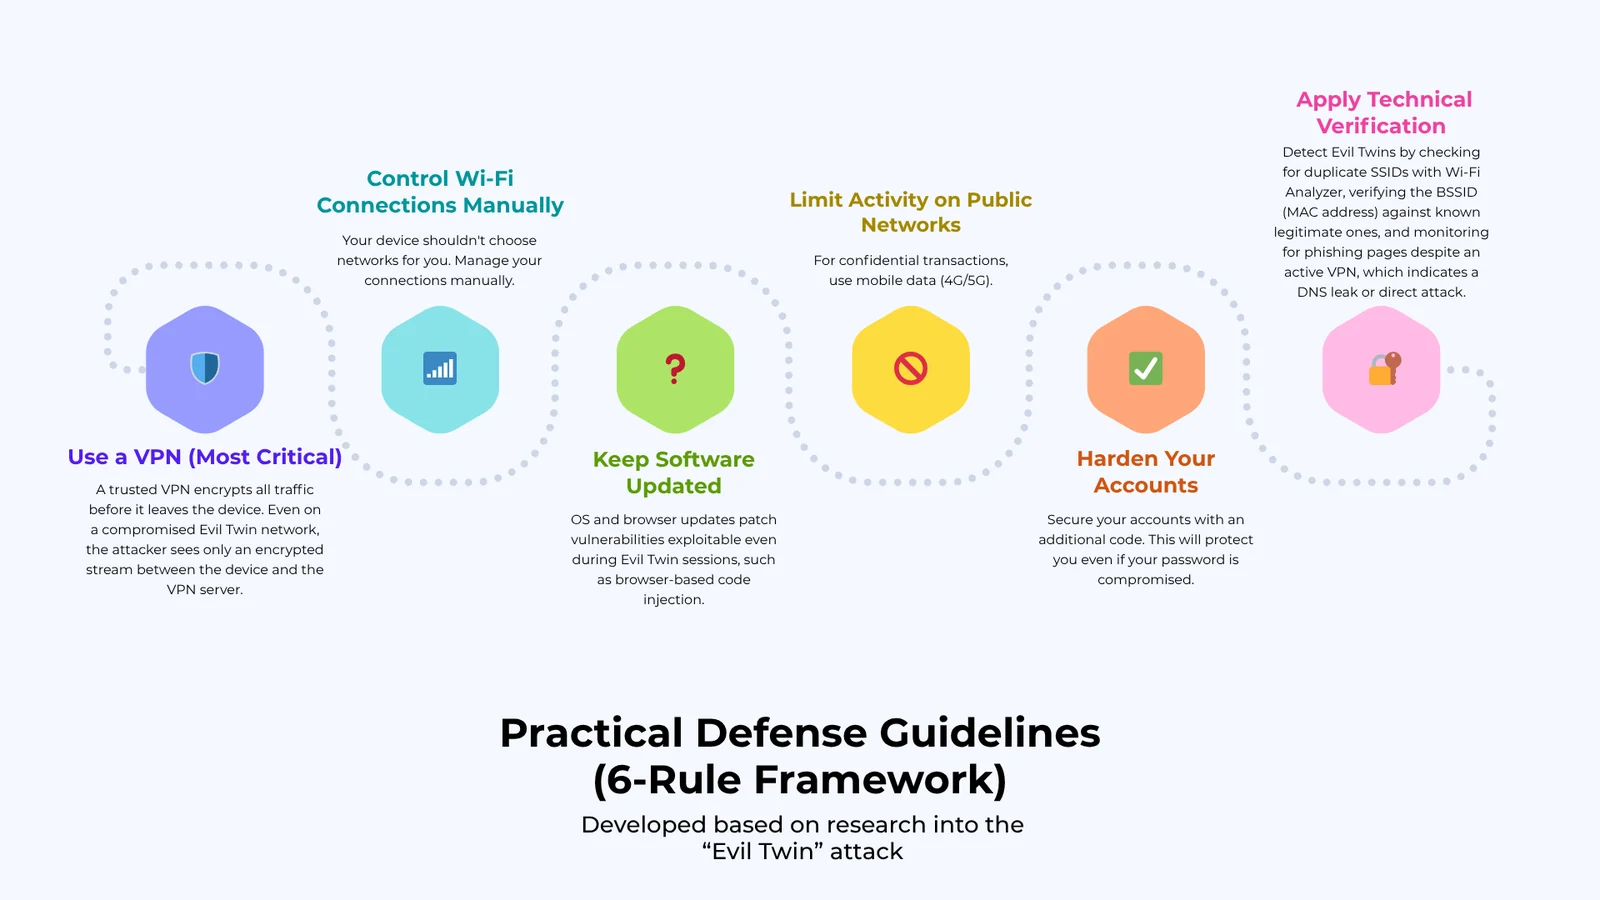
Надёжный VPN шифрует весь трафик до того, как он покинет устройство. Даже в скомпрометированной сети Evil Twin атакующий видит лишь зашифрованный поток между устройством и VPN-сервером.
Starbucks_Free против Google Starbucks)