СКАЧИВАЙТЕ ТОЛЬКО ЗДЕСЬ, НЕ ДОВЕРЯЙТЕ ДРУГИМ ИСТОЧНИКАМ.
Автор: [ TeamKurais ]-[ Twitter ] @K0WSHIK, [ GitHub ] @naimkowshik
🔖 О инструменте
Мы создали этот инструмент для многих новичков, которые приходят в мир пентестинга и этичного хакинга. Они мало знают об основах. Поэтому этот инструмент был создан, чтобы помочь им. Надеюсь, вы поделитесь этим инструментом со своими новыми друзьями.
[ ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ ] : Это только для целей тестирования и может использоваться только там, где было дано строгое согласие. Не используйте это в незаконных целях, точка.
📃 Возможности
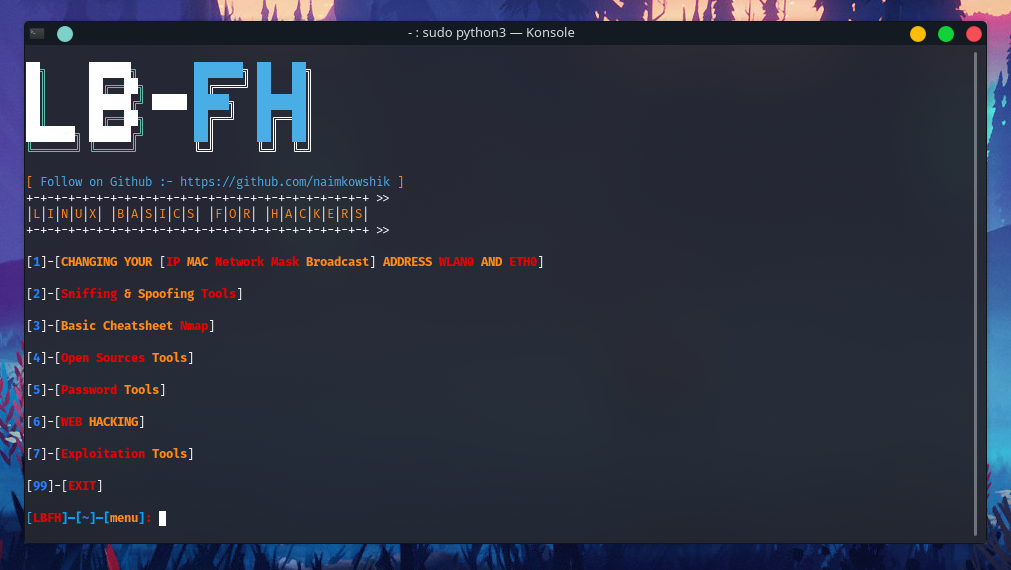
[ Меню ] :
- Изменение вашего адреса [ IP Mac Network Mask Broadcast ] Wlan0 и Eth0
- Инструменты сниффинга и спуфинга
- Базовая шпаргалка Nmap
- Инструменты с открытым исходным кодом
- Инструменты для работы с паролями
- Веб-хакинг
- Инструменты эксплуатации
Изменение вашего [ Ip,Mac,Mask,Broadcast ] Wlan0 и Eth0 :
- Изменение вашего IP-адреса Wlan0 и Eth0
- Спуфинг вашего Mac-адреса Wlan0 и Eth0
- Изменение вашей сетевой маски и широковещательного адреса Wlan0 и Eth0
Инструменты сниффинга и спуфинга :
Базовая шпаргалка Nmap :
- Выбор цели Nmap
- Выбор портов Nmap
- Типы сканирования портов Nmap
- Определение служб и ОС
- Наиболее полезные команды Nmap
[ Выбор цели Nmap ] :
- Сканирование одного IP
- Сканирование хоста или веб-сайта
- Сканирование диапазона IP-адресов
- Сканирование подсети
- Сканирование списка IP
[ Выбор портов Nmap ] :
- Сканирование одного порта
- Сканирование 100 наиболее распространённых портов (быстро)
- Сканирование всех (65535) портов
[ Типы сканирования портов Nmap ] :
- Сканирование с использованием TCP Connect
- Сканирование с использованием TCP Syn Scan (по умолчанию)
- Сканирование UDP-портов
- Сканирование выбранных — игнорировать обнаружение
[ Определение служб и ОС ] :
- Определение ОС и служб
- Стандартное определение служб
- Определение ОС веб-сайта и IP
[ Наиболее полезные команды Nmap ] :
- Обнаружение хоста веб-сайта
- Определение ОС веб-сайта
- Обнаружение портов веб-сайта
- Обнаружение диапазона портов веб-сайта
- Ping-сканирование сети с перечислением машин
Инструменты для работы с паролями :
- Идентификатор хешей
- Скачать Rockyou.txt
Инструменты с открытым исходным кодом :
- Поиск веб-сайта по ключевому слову
- Сканирование одного адреса электронной почты в социальных сетях
- Сканирование нескольких адресов электронной почты в социальных сетях
- Поиск почты по никнейму
- Поиск почты по нескольким никнеймам
- Поиск по одному номеру телефона
- Поиск аккаунта по имени цели
ВЕБ-ХАКИНГ :
-
[ ! ]----- Авто -------[ ! ]
-
Трассировка веб-сайта
-
Поиск Whatweb
-
Поиск Whois
-
Копирование веб-сайта в офлайн-браузер
-
Сканирование веб-сайта с помощью J00mscan
-
Сканер Robots.txt
-
DNS-поиск
-
Etherape = графический монитор сети (Root)
-
Тест кликджекинга по заголовку X Frame Options
-
Сборщик ссылок
-
Определение местоположения по IP
-
Сканирование веб-сайта с помощью Blue Eye
-
Поиск Shodan
-
Сканирование веб-сайта с помощью Cmseek
-
Набор инструментов для XSS на веб-сайте
-
Глубокий сбор информации о веб-сайте с помощью Netcraft и Dmitry
-
Сканирование веб-сайта с помощью Red_hawk
-
Тестирование веб-сайта с помощью Finalrecon
-
Сканирование веб-сайта на наличие админ-панелей
-
[ ! ]----- Вручную -------[ ! ]
-
droopescan
[ Набор инструментов для XSS на веб-сайте ] :
- Тест XSS с помощью Xsstrike
- XSS-атака с помощью Xspear
- BruteXSS
Инструменты эксплуатации :
- ATSCAN
- sqlmap
- fsociety
- Commix
- Bettercap
📝 Ошибки и улучшения
Для сообщений об ошибках или улучшениях, пожалуйста, откройте issue здесь.
🎨 Протестировано на
⏳ Установка
убедитесь, что ваш apt-get не сломан, прежде чем запускать это
ЗАПУСКАЙТЕ ЭТО ОТ ИМЕНИ ROOT
$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
📸 СКРИНШОТ


 naimkowshik/lbfh



