
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit

 antisnatchor/phishlulz
Автоматизированный набор инструментов для фишинговых кампаний, который разворачивает выделенные экземпляры AWS EC2 с интегрированными PhishingFrenzy…
 jimywork/certstreamcatcher
Этот инструмент основан на регулярных выражениях с эффективными стандартами для обнаружения фишинговых сайтов в реальном времени с помощью certstream…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Небезопасная прямая ссылка на объект (IDOR-уязвимость) в SOGo Webmail позволяет пользователю отправлять электронные письма от имени другого…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Прохождение комнаты TryHackMe по CVE-2024-21413, охватывающее обход Protected View через Outlook Moniker Link, утечку NTLM-хэша и перехват учётных…
 emalderson/thephish
ThePhish: автоматизированный инструмент анализа фишинговых писем
 initstring/evil-ssdp
Подделывайте ответы SSDP и создавайте фальшивые устройства UPnP для фишинга учётных данных и запросов/ответов NetNTLM.
 securityfirst/umbrella_android
Открытое приложение для Android, iOS и Web для изучения и управления цифровой и физической безопасностью. От того, как отправить зашифрованное…
 jpcertcc/phishurl-list
Фишинговый набор данных URL от JPCERT/CC
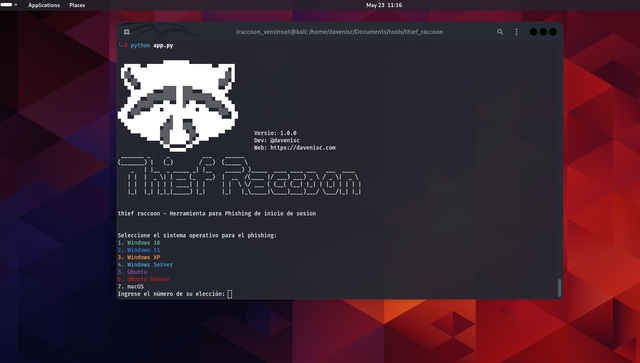 davenisc/thief_raccoon
Образовательный инструмент для симуляции фишинга, имитирующий экраны входа в ОС для перехвата учетных данных в рамках обучения кибербезопасности.…
 s0ld13rr/claude-code-backdoor
Внедрение бэкдора в Claude Code через хуки в settings.json. Только для авторизованного использования!
 jofpin/sack
Определение связи сессий для атак социальной инженерии.
 h4lpy/toastfix-demo
Демонстрация концепции безопасности, показывающая, как PowerShell может создавать доверенные всплывающие уведомления Windows в связке с…
 gluxon/cve-2018-13257
Эксплойт, подтверждающий концепцию, для CVE-2018-13257, демонстрирующий подмену заголовка Host в CAS в Blackboard Learn для перехвата сеансов…
 omarmahmoud1024/tryhackme-monikerlink-writeup
Прохождение TryHackMe Moniker Link (CVE-2024-21413): обход Protected View в Outlook, приводящий к захвату NTLMv2-хэша через специально созданную…

 imthecopilotnow/cve-2025-4102025
Консультация по безопасности, описывающая критическую CVE в Copilot AI, где ссылки на цитирование на основе RAG подделываются на сторонний домен, что…
 rpgsec/roundcube-cve-2024-42008-poc
Концепт-эксплойт для CVE-2024-42008, уязвимости межсайтового скриптинга (XSS) в веб-почте RoundCube. Доставляет XSS-пейлоады через контактные формы…
 ajansha/cve-2025-60378
Доказательство концепции для хранимой HTML-инъекции в RISE CRM, демонстрирующее, как аутентифицированные пользователи могут внедрять вредоносный HTML…








