Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
toastfix-demo — Демонстрация концепции безопасности, показывающая, как PowerShell может создавать доверенные всплывающие уведомления Windows в связке с ClickFix-стилем приманки. | Kitploit
Инструменты/GitHubGitHub/h4lpy/toastfix-demo
OSINT для социальной инженерииИнструменты для выдачи себя за другое лицоФишингТестирование на ПроникновениеСоциальная инженерияОбучение и ОбразованиеRed TeamingЛаборатории и Практика
GitHubh4lpy/toastfix-demo

toastfix-demo

Демонстрация концепции безопасности, показывающая, как PowerShell может создавать доверенные всплывающие уведомления Windows в связке с ClickFix-стилем приманки.

18457 месяцев назадЕщё не проверено
Поделиться
Репозиторий

ToastFix Demo

This project demonstrates how convincing Windows toast notifications can be abused in social engineering attacks, specifically using ClickFix-style lures.

A live demo is available here (more realistic attack):
👉 https://h4lpy.github.io/

A detailed breakdown of the technique can be found in my Medium post:
👉 https://0xh4lpy.medium.com/toastfix-chaining-a-clickfix-attack-with-toast-notifications-72082694fef9
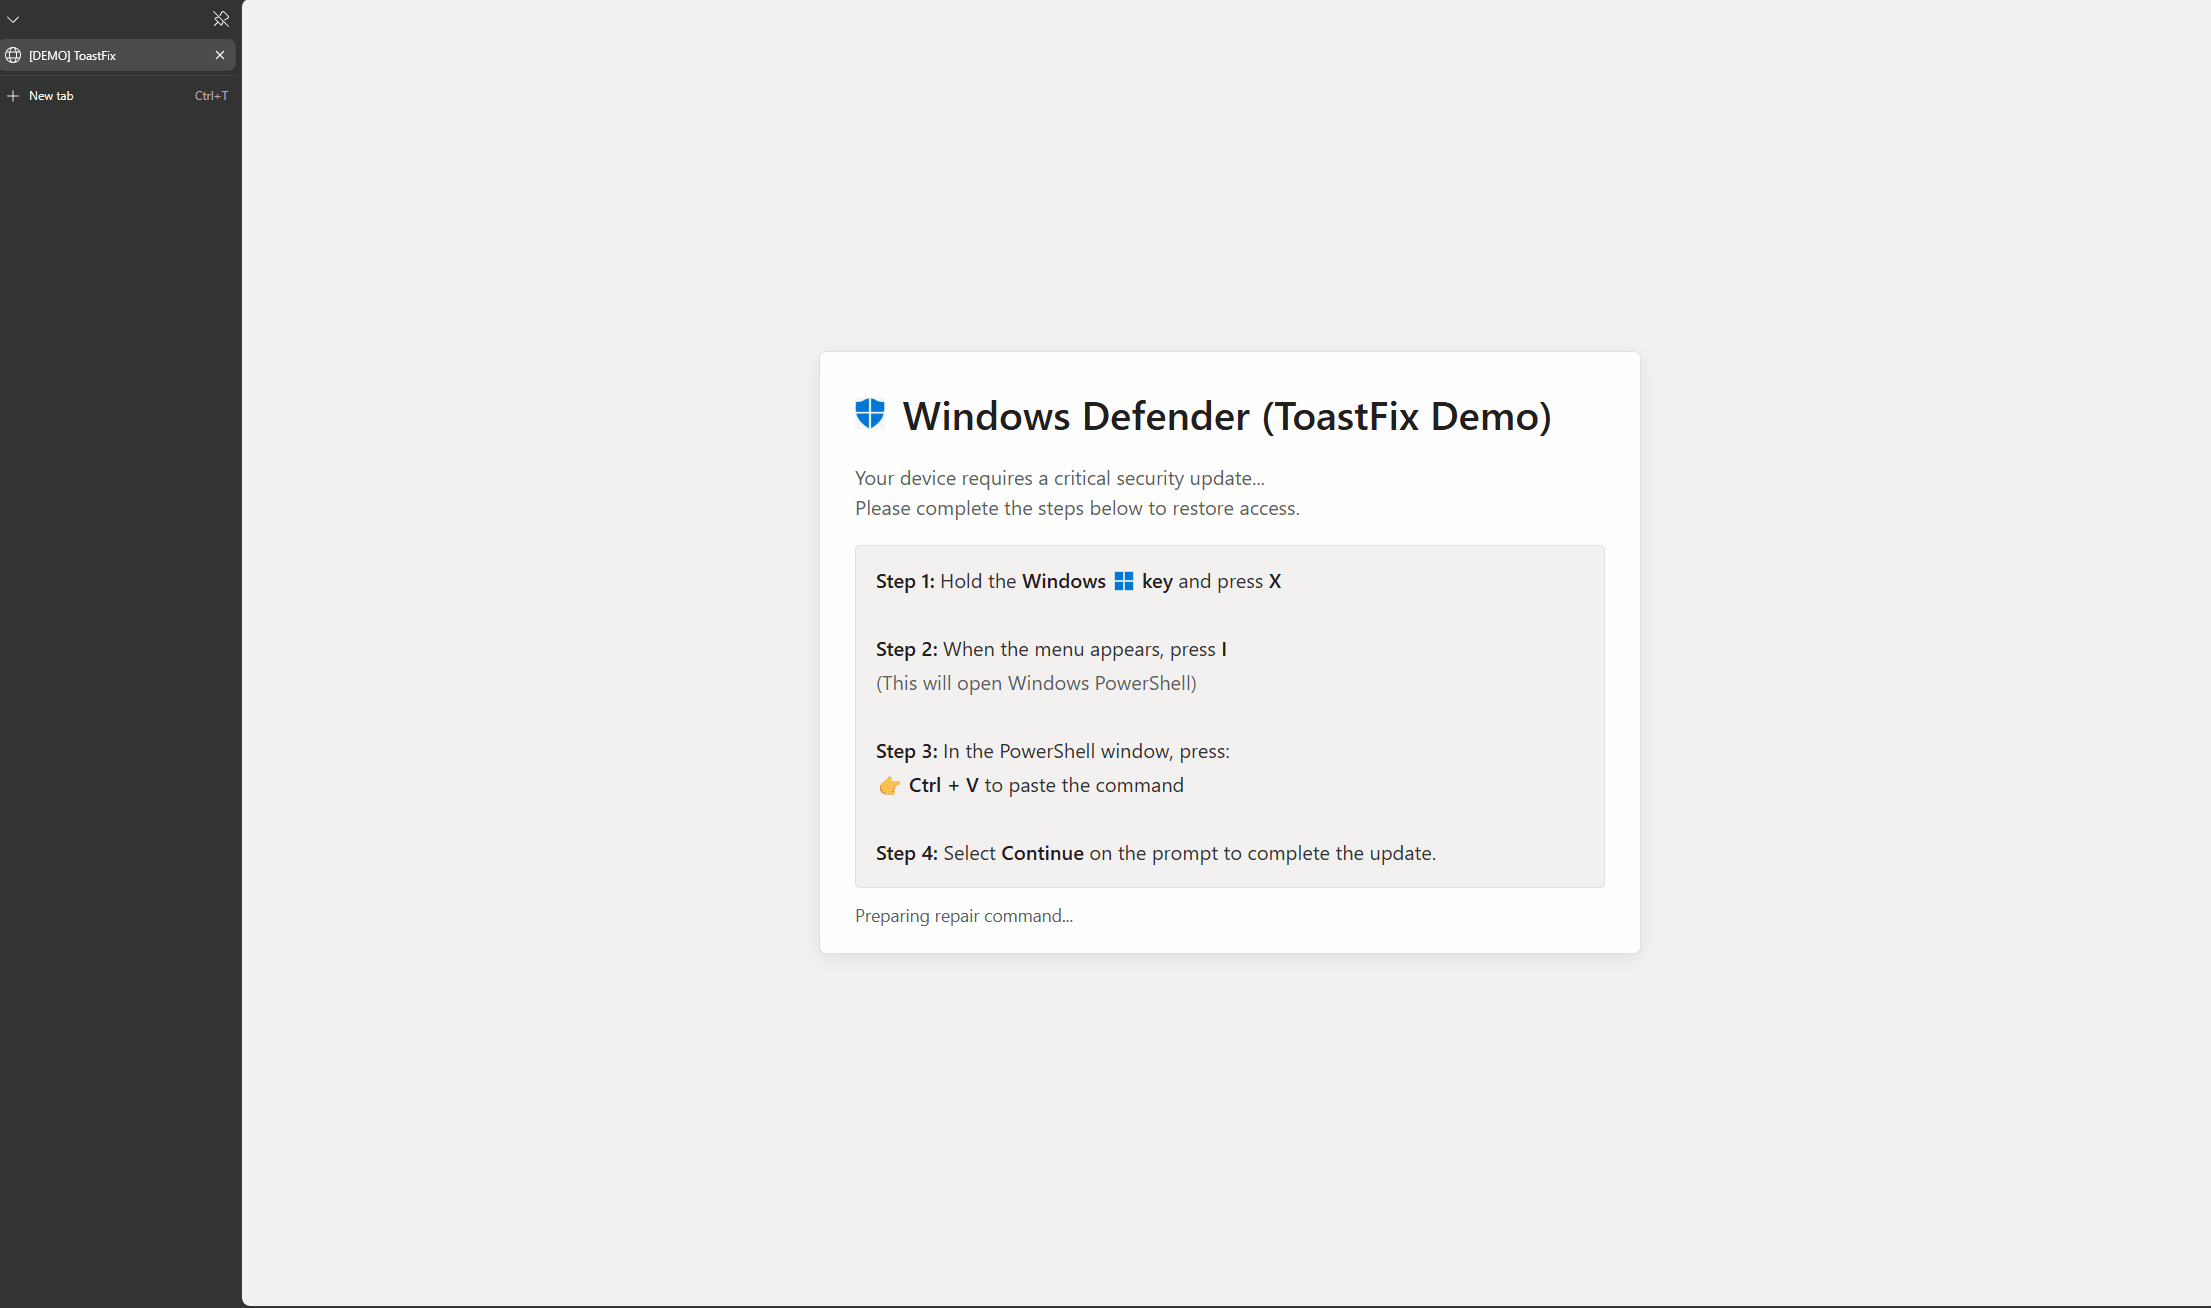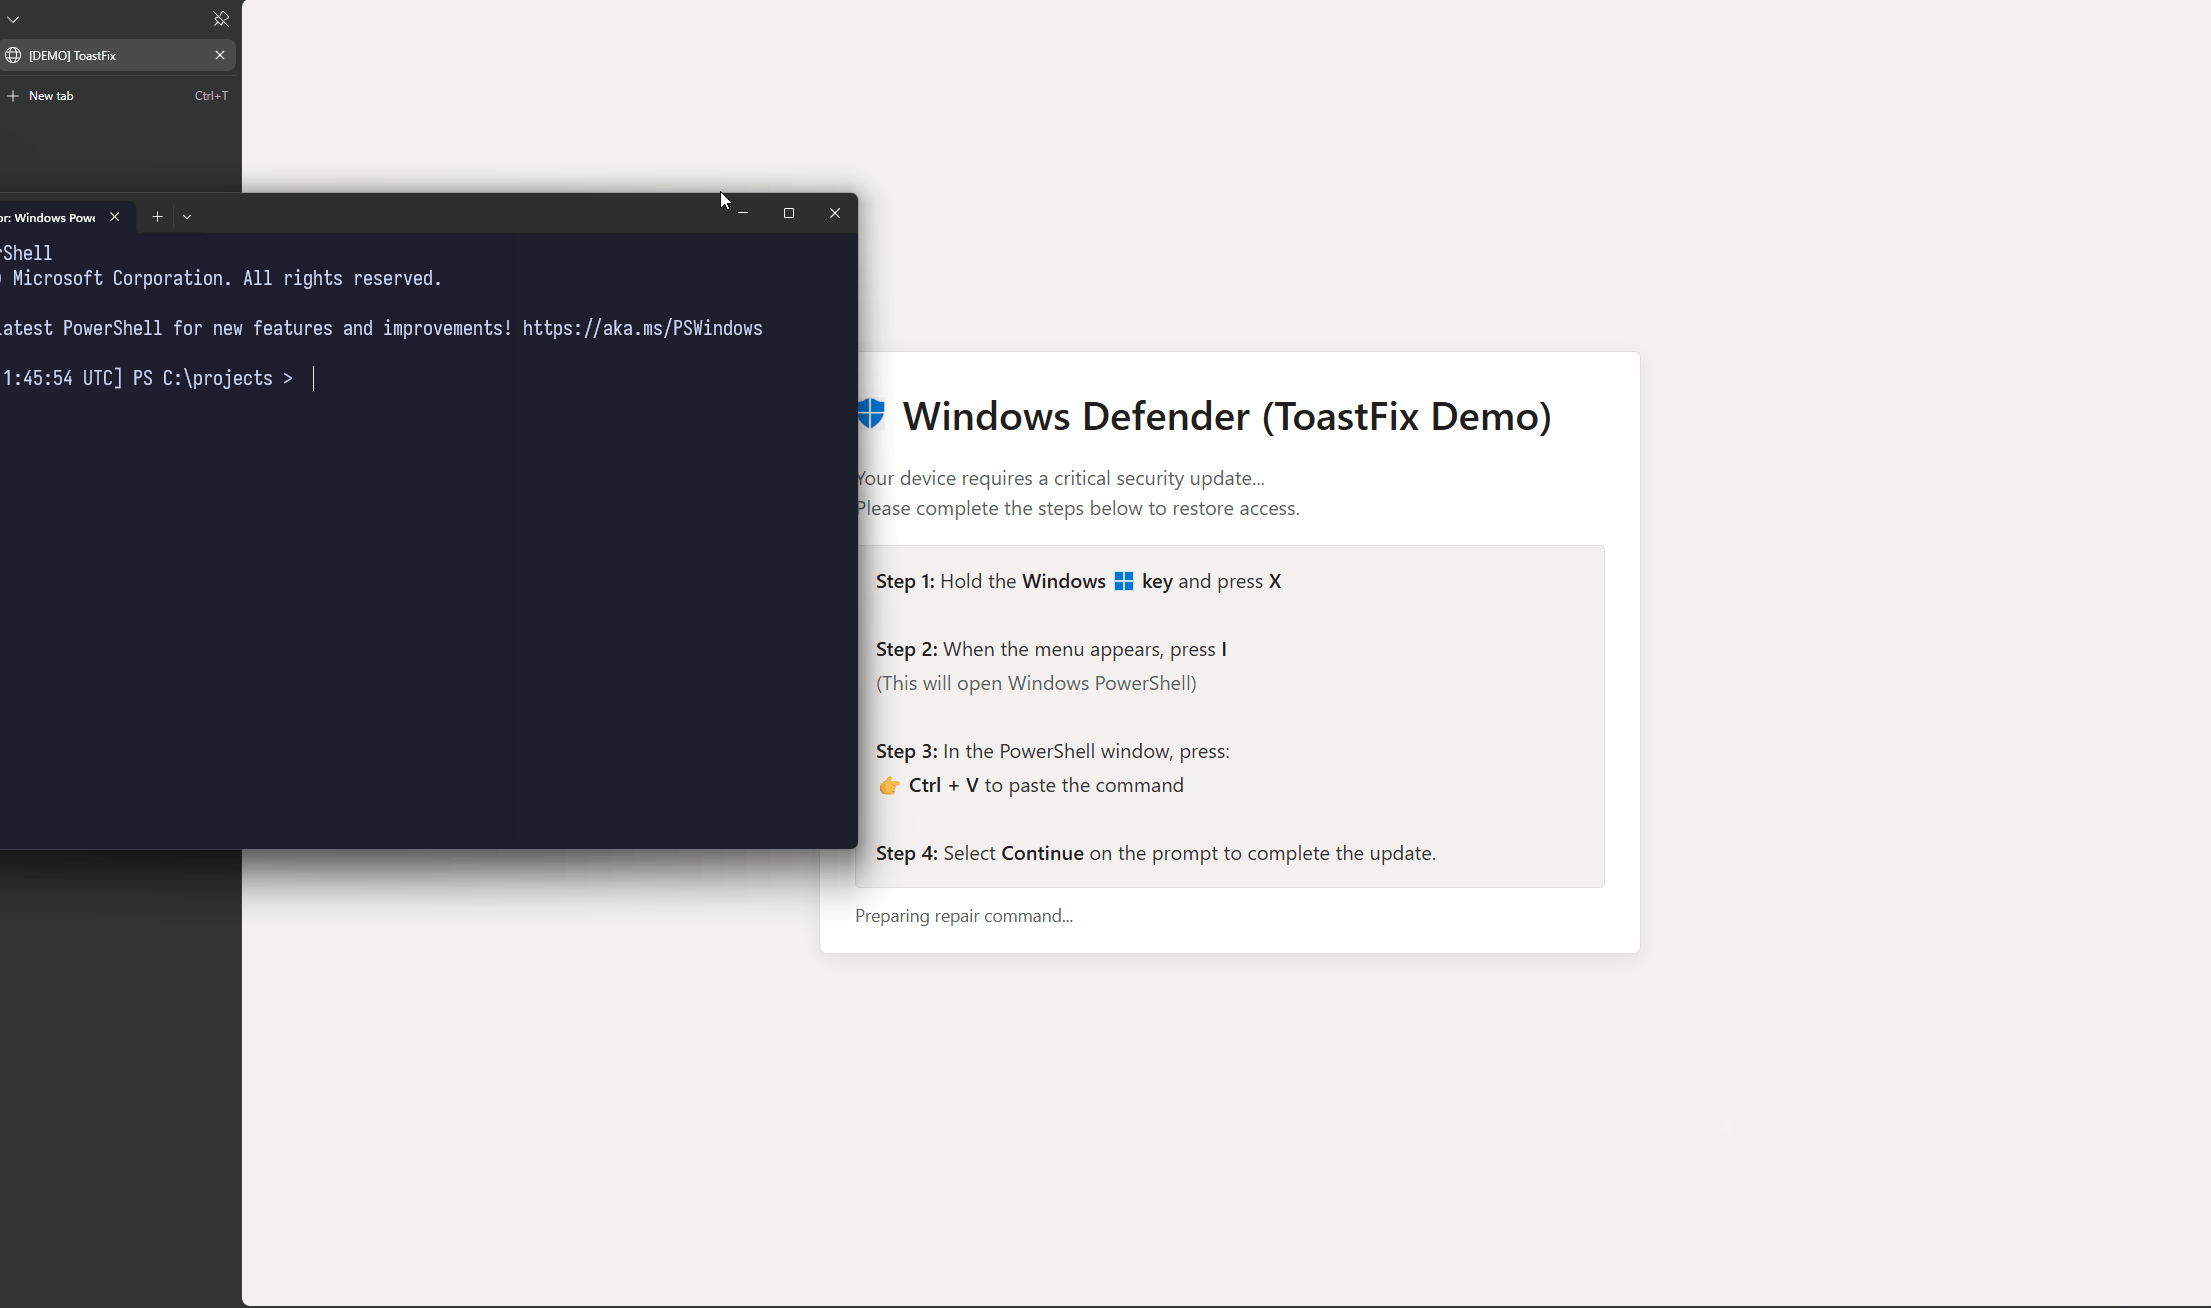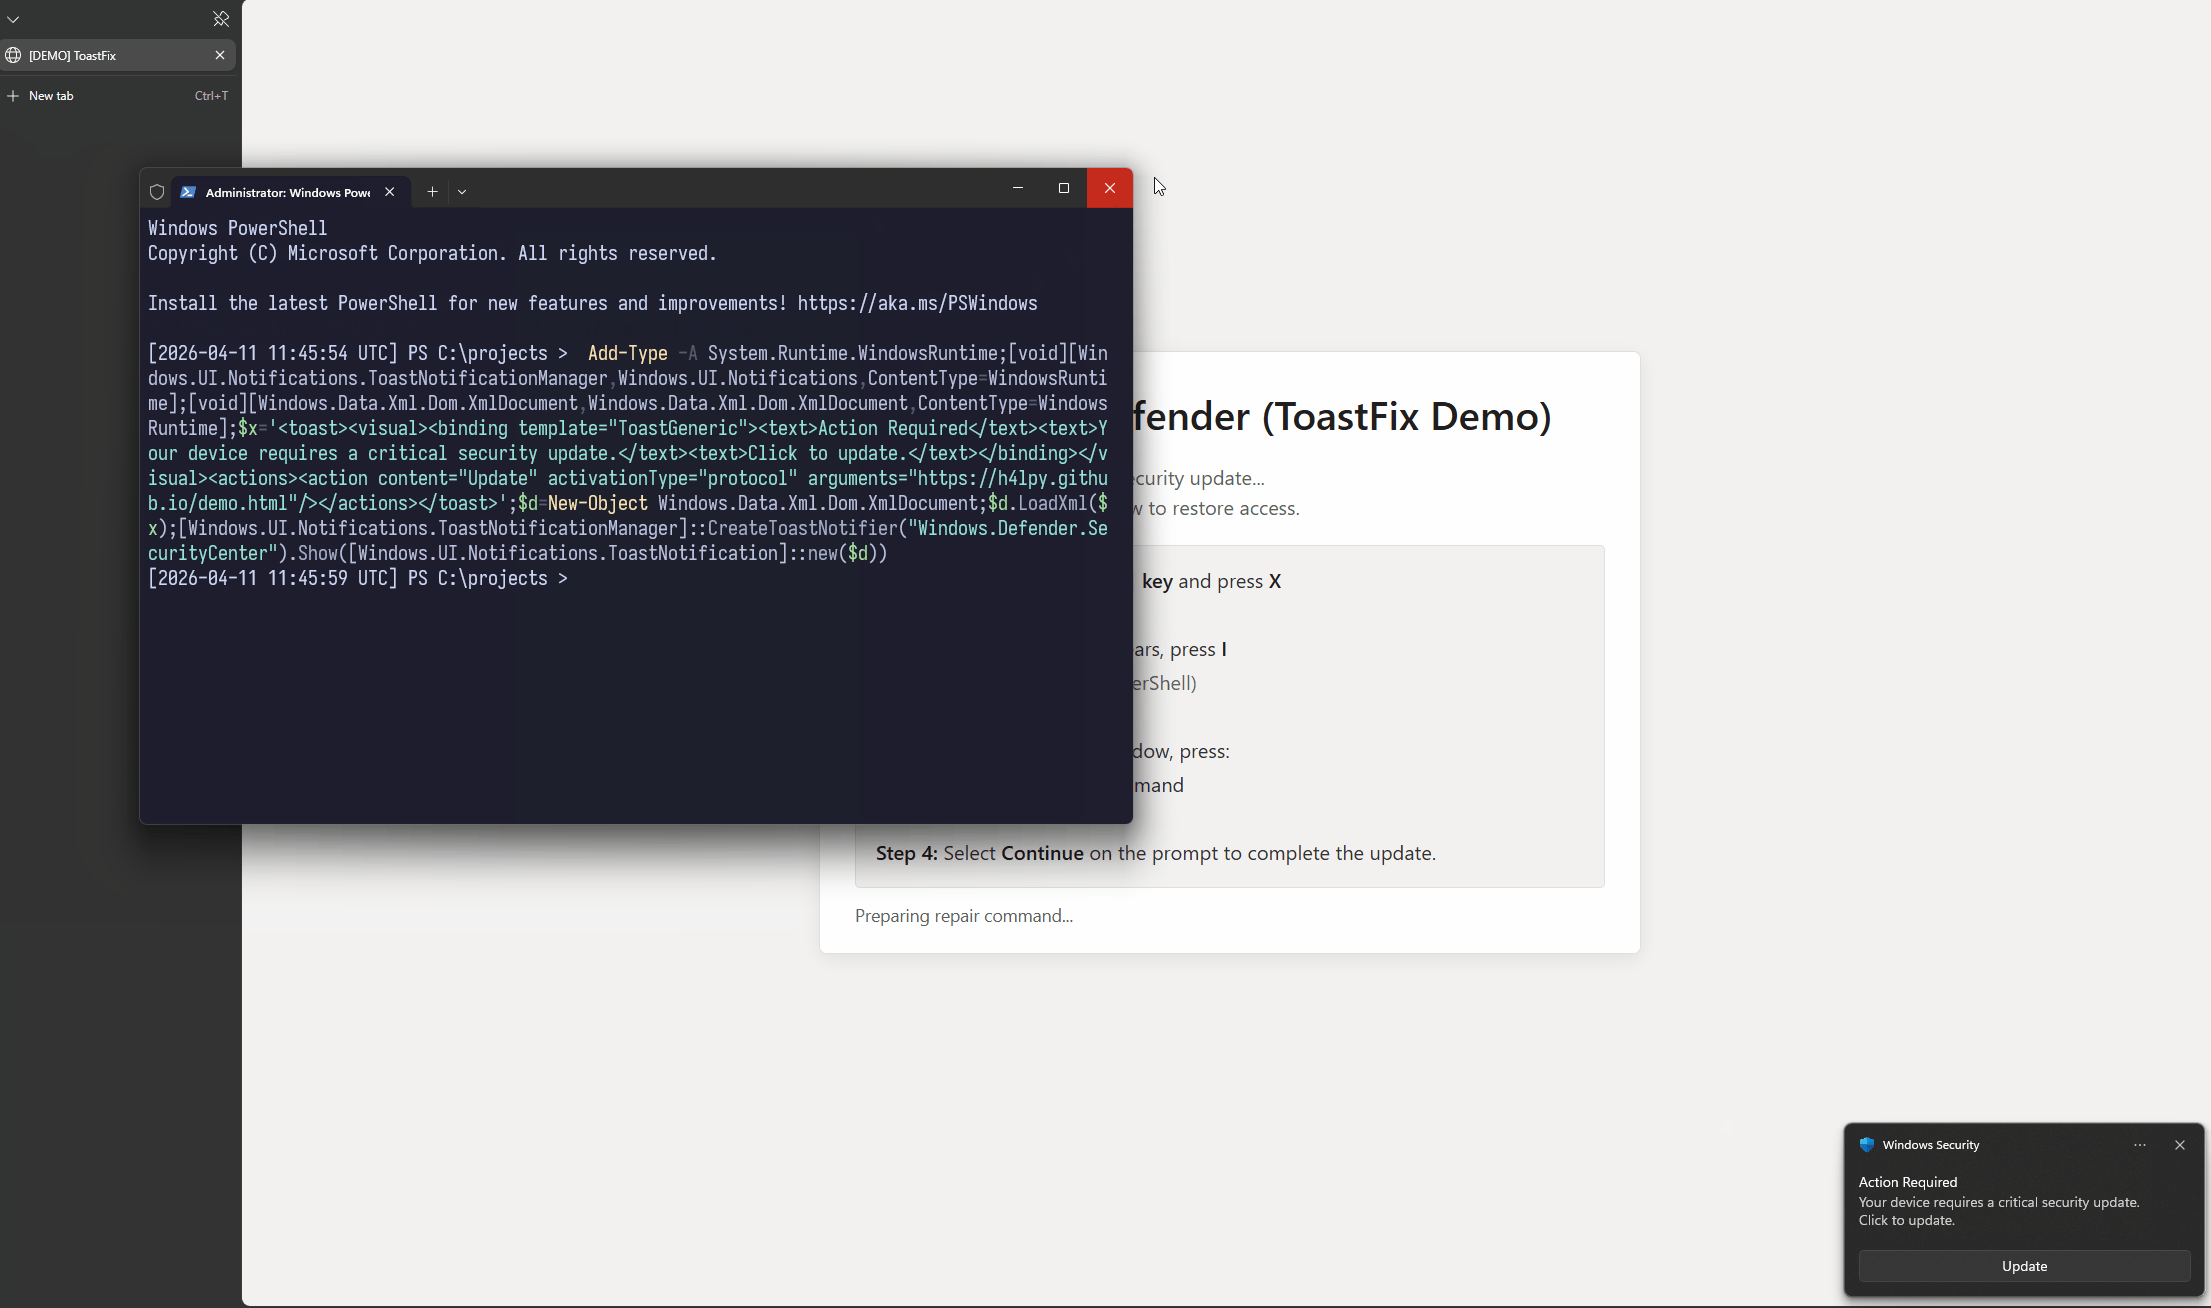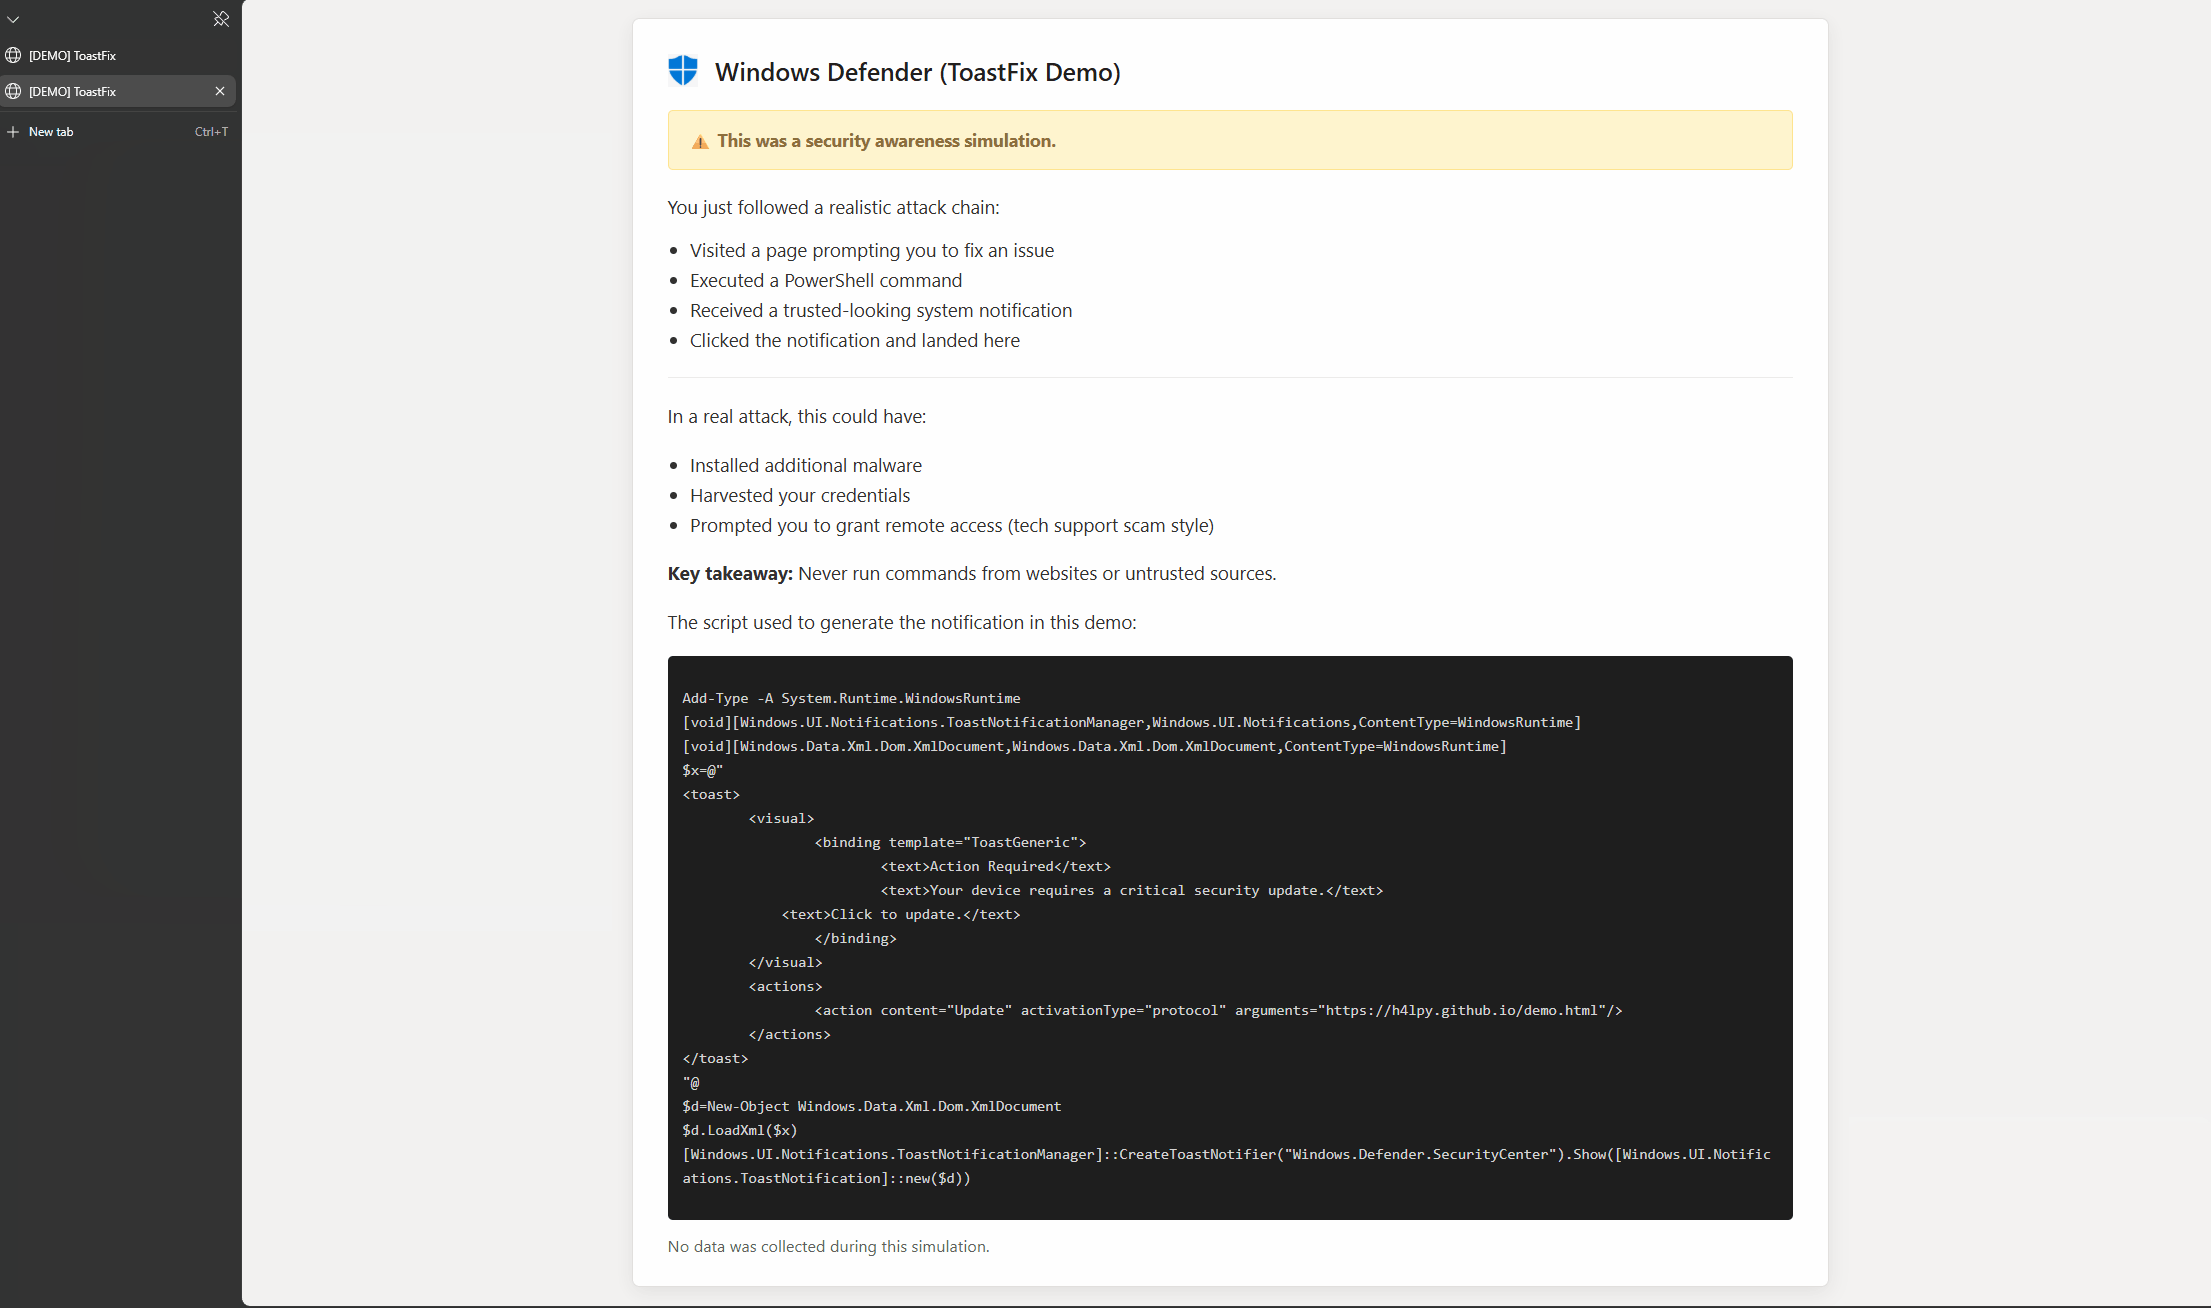

Что происходит?

  1. Пользователю предлагается скопировать и выполнить команду PowerShell
  2. Генерируется реалистичное уведомление Windows Toast
  3. Нажатие на уведомление перенаправляет на страницу с объяснением

Пример

toastfix lure


Как запустить локально?

  1. Клонируйте репозиторий:
git clone https://github.com/h4lpy/toastfix-demo.git
  1. Откройте index.html в вашем браузере

  2. Следуйте инструкциям на экране

index page - demo

Примечание: Установка сервера не требуется — эта демонстрация полностью работает в браузере + PowerShell

Цель

Этот проект предназначен для:

  • Обучения информационной безопасности
  • Демонстрации техник социальной инженерии
  • Обучения красных команд / синих команд / фиолетовых команд

PowerShell-скрипт

Уведомление, используемое в этой демонстрации, генерируется PowerShell-скриптом.

Вы можете просмотреть или запустить его напрямую:

👉 toastfix-notification.ps1

Этот скрипт только создает локальное уведомление Windows Toast и не выполняет никаких вредоносных действий.

⚠️ Предупреждение

Это симуляция, предназначенная только для образовательных целей.

  • Никакие данные не собираются
  • Не используется постоянство или вредоносное ПО
  • Команда PowerShell только генерирует локальное уведомление

Никогда не выполняйте команды из ненадежных источников в реальных сценариях.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →