
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
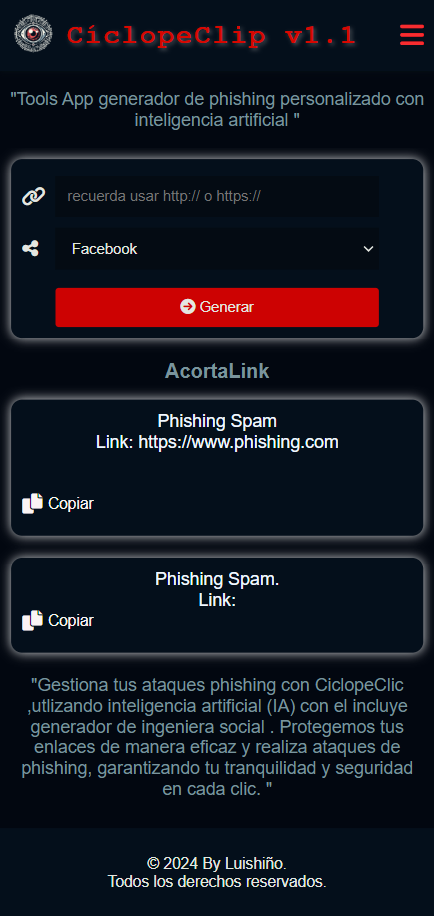
 pericena/ciclopeclic
Инструмент для обучения основам безопасности, используемый в санкционированных фишинговых симуляциях и внутренних ИТ-аудитах.
 trustedsec/social-engineer-toolkit
Репозиторий The Social-Engineer Toolkit (SET) от TrustedSec - Все новые версии SET будут развертываться здесь.
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
Документация и proof-of-concept для CVE-2026-30502, отражённая XSS-уязвимость в OpenKM v6.3.12. Включает технический анализ, первопричину, оценку…
 nickvourd/rti-toolkit
Инструментарий PowerShell для атак и защиты с использованием удаленного внедрения шаблонов. Внедряет вредоносные ссылки в документы Office Word для…
 badrrx/wifi-spiderweb
Активная система киберзащиты и honeypot для маршрутизаторов OpenWrt, работающая с USB-накопителя.
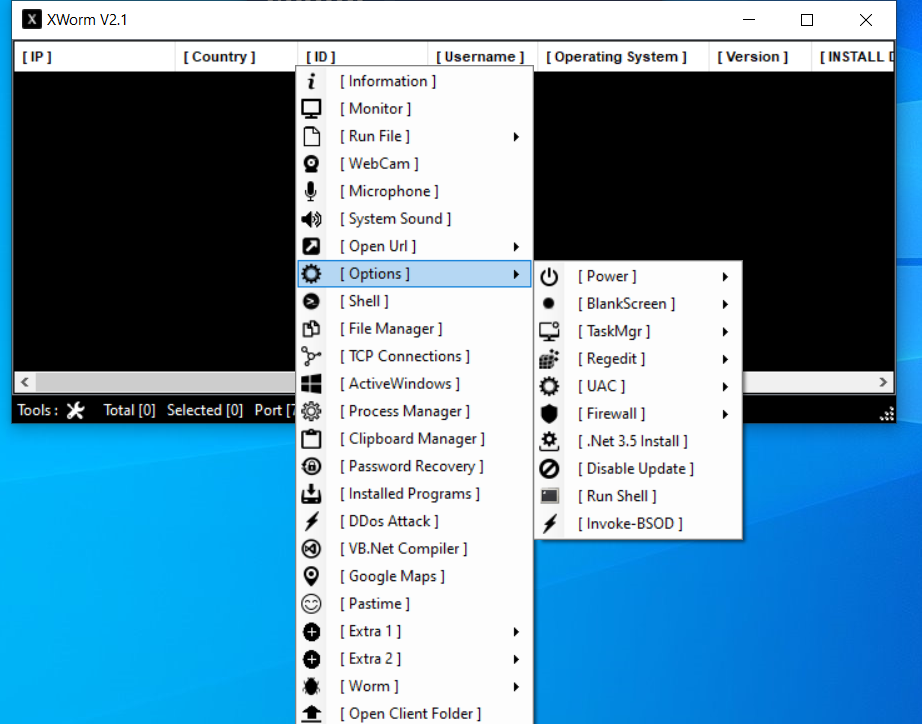
 manturever/xworm-rat
⭐️Знаменитый XWorm RAT, версия 2.1. Только в образовательных целях
 wifiphisher/wifiphisher
Фреймворк для создания Rogue Access Point для задач red team и тестирования безопасности Wi-Fi. Выполняет атаки Evil Twin, KARMA и Known Beacons для…
 undeadsec/socialfish
Современный динамический фишинговый инструментарий для авторизованных упражнений red team. Клонирует страницы входа, перехватывает учетные данные,…
 kaihaochen04/monikerlinktest
cve-2024-21413
 jun2e0/cve-2025-26788
Эксплойт, подтверждающий концепцию уязвимости CVE-2025-26788, демонстрирующий манипуляцию идентификатором учетных данных WebAuthn с помощью перехвата…
 sanupl/cve-2021-46067
CVE-2021-46067 - В Vehicle Service Management System 1.0 злоумышленник может похитить cookie-файлы, что приводит к полному захвату учётной записи.
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
Плагин LetterPress версии <= 1.2.1 подвержен уязвимости HTML-инъекции, которая в дальнейшем может привести к уязвимости открытого перенаправления.
 mathis2001/cve-2018-25031
CVE-2018-25031 тесты
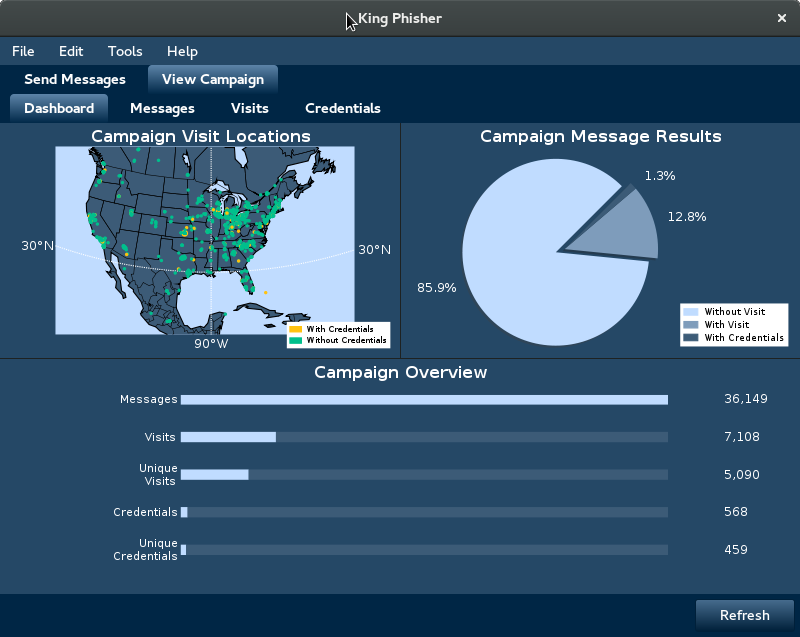 crimsonforge-io/king-phisher
Симулируйте реалистичные фишинговые кампании с перехватом учетных данных, отслеживанием электронной почты и клонированием целевых страниц для…
 bhatbhupendra/moniker-link--cve-2024-21413-
Образовательное руководство по CVE-2024-21413, уязвимости Outlook zero-click Moniker Link, охватывающее поток атаки, захват учетных данных NTLM,…
 b1tbit/cve-2026-32201-exploit
Python-эксплойт для CVE-2026-32201, отражённый XSS в Microsoft SharePoint Server, позволяющий неаутентифицированный спуфинг и модификацию данных с…
 quinnbast/malicious-mcp
Репозиторий Proof-of-concept, демонстрирующий, как ненадёжный MCP-сервер может украсть буквально всё...
 blacklanternsecurity/offensive-azure
Коллекция атакующих инструментов, нацеленных на Microsoft Azure





