
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 mohwahyudi/poc-cve-2026-64638-
Эксплойт-цепочка PoC для WordPress: от неаутентифицированного XSS до RCE через DOM-клобберинг, REST JSONP/SOME и загрузку плагина, с проверкой в…
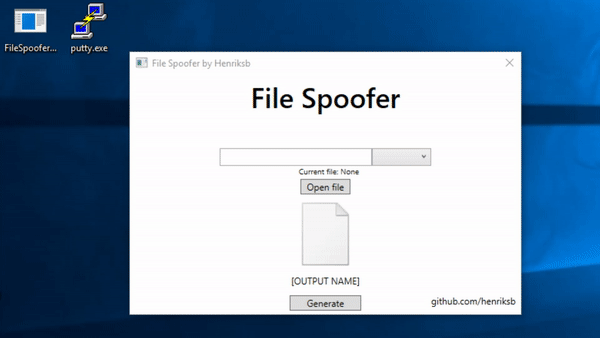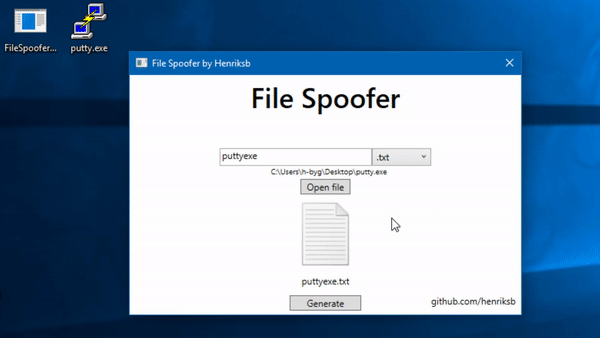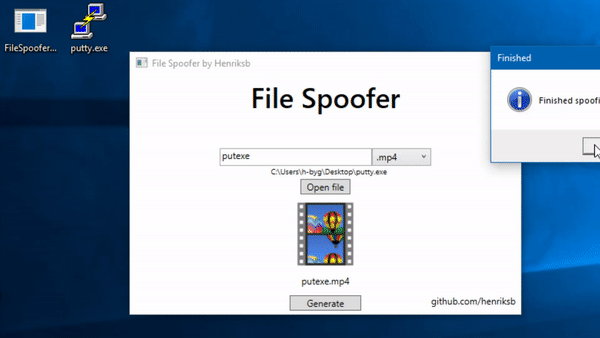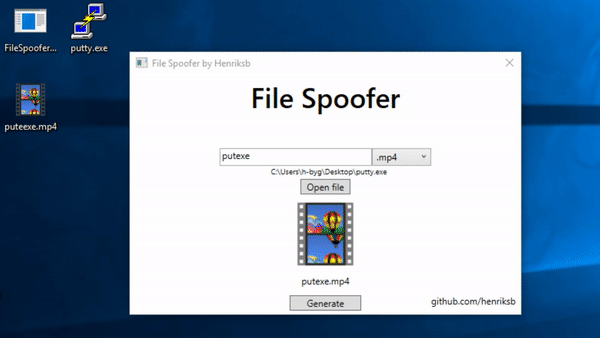 henriksb/extensionspoofer
Подделка значков и расширений файлов в Windows
 omarmahmoud1024/tryhackme-monikerlink-writeup
Прохождение TryHackMe Moniker Link (CVE-2024-21413): обход Protected View в Outlook, приводящий к захвату NTLMv2-хэша через специально созданную…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept для CVE-2026-22005, демонстрирующий фишинг через device code в OAuth 2.0 с использованием слишком короткого интервала опроса, с…
 minhhk68/cve-2026-13156
Уведомление об уязвимости CVE-2026-13156 и PoC — Обнаружено Хуинь Кьен Минем (MinhHK).
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
Воспроизведение CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 hoodoer/js-tap
JavaScript-маяки и C2 для использования в качестве XSS-полезной нагрузки или имплантов пост-эксплуатации на веб-серверах приложений или настольном ПО…
 weswrench/cve-2026-36214
Хранимый межсайтовый скриптинг (XSS) в osTicket через уязвимый компонент Bootstrap Tooltip
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL Оракул перечисления email (CWE-204, CVSS 5.3 MEDIUM)
 chrismaddalena/cooper
Инструмент на Python для загрузки HTML и создания HTML-кода, подходящего для фишинговых кампаний.
 lewis-ricardo/amaranth-project
Цепочка эксплуатации CVE-2025-8088 + многоэтапная доставка полезной нагрузки через Quasar C2
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Инструмент для исследования безопасности, предназначенный для имитации целевых фишинговых кампаний с использованием CVE-2024-21413 (Moniker Link).
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
Генератор эксплоитов доказательства концепции для отражённого XSS в аутентификации OIDC STIG Manager, позволяющий красть токены сессии через…
 rootup/git-clean-filter
Это proof-of-work для злоупотребления git's clean filter против IDEs и Sublime.
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Эксплойт хранимого XSS для Roundcube Webmail ≤1.6.6 (CVE-2024-42009) с эксфильтрацией писем без клика через обработчики событий CSS-анимации.…
 randomaccess3/awesome-bec
Репозиторий информации об атаках и защите для расследований компрометации деловой электронной почты
 ninoseki/miteru
Сборщик фишинговых наборов для падальщиков
 kgretzky/evilginx2
Автономный фреймворк для атак «человек посередине», используемый для фишинга учётных данных и сессионных cookie, что позволяет обходить двухфакторную…







