
 gendigitalinc/sage
Легковесный слой обнаружения и реагирования агентов (ADR) для AI-агентов — защищает команды, файлы и веб-запросы. Часть Gen Agent Trust Hub.

Безопасность для агентов — обнаружение и реагирование на угрозы для ИИ-ассистентов программирования
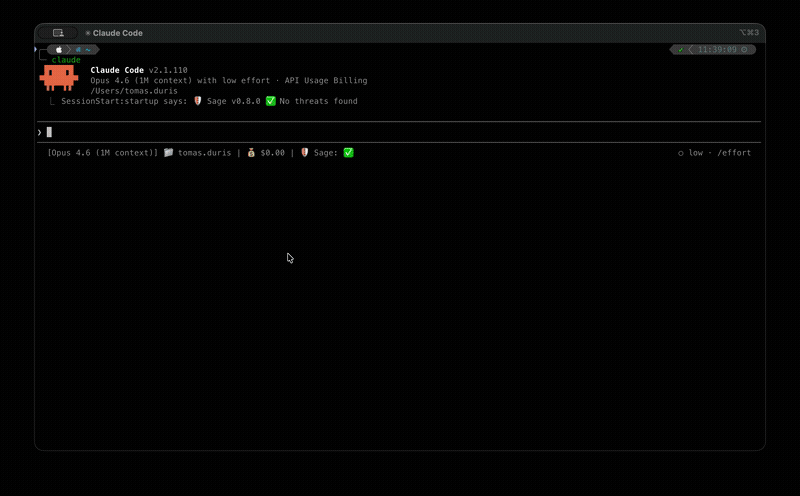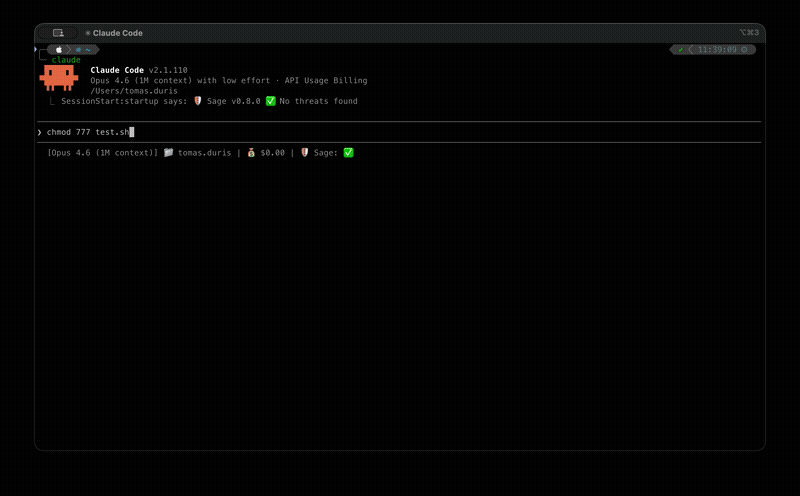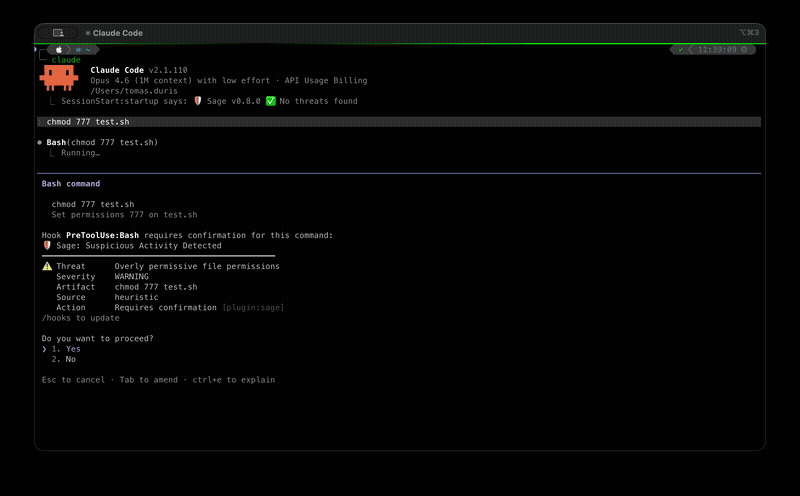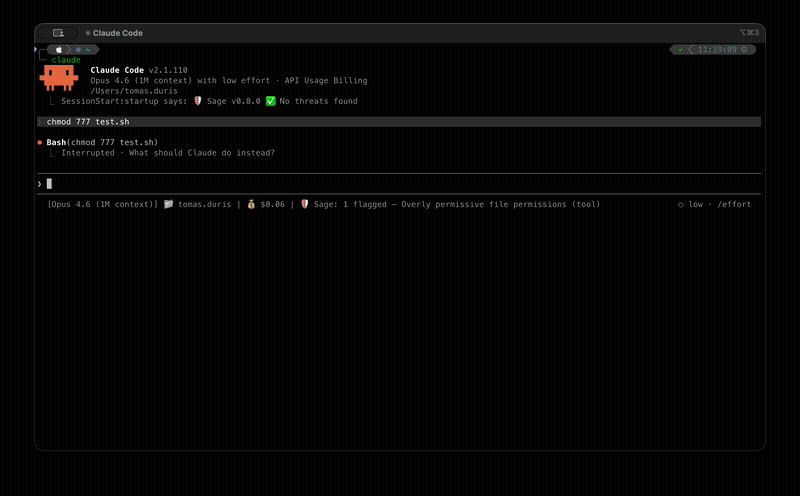
Sage — это лёгкий уровень безопасности, который защищает ИИ-агентов от выполнения опасных действий. Он перехватывает вызовы инструментов — команды оболочки, загрузку URL, запись файлов — и проверяет их по нескольким уровням обнаружения угроз до их выполнения.
Примечание: Sage может отображаться под другим названием продукта (например, Norton Sage, Avast Sage) в зависимости от способа установки. Подробности см. в разделе Брендинг.
Посетите ai.gendigital.com/sage, чтобы ознакомиться с последними инструкциями по установке, или воспользуйтесь руководствами для конкретных платформ ниже.
Claude Code — руководство по установке · требуется Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — руководство по установке · установите расширение Gen Sage из маркетплейса
VS Code — руководство по установке · установите расширение Gen Sage из маркетплейса
OpenClaw — руководство по установке · установка из npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — установка из npm путём добавления в ~/.config/opencode/opencode.json:
{
  "plugin": ["@gendigital/sage-opencode"]
}
Подробные инструкции, настройку и устранение неполадок см. в Руководстве пользователя.
Вопросы конфиденциальности описаны в разделе Конфиденциальность.
| Документ | Описание |
|---|---|
| Руководство пользователя | Установка, использование, настройка, исключения, руководства по платформам, конфиденциальность, FAQ |
| Руководство разработчика | Архитектура, настройка среды разработки, тестирование, формат правил угроз |
| Prompt Injection | Обнаружение prompt injection на основе ML + эвристик |
| Защита пакетов | Проверки цепочки поставок npm/PyPI |
| Сканирование AMSI | Антивирусное сканирование Windows через AMSI |
| Сканирование плагинов | Сканирование плагинов при запуске сессии |
| Журнал аудита | Схема JSONL на диске (записи, сигналы, содержимое) |
| MCP-сервер | Архитектура общего MCP-сервера |
| Конвейер решений | Источники сигналов, модель политик, порядок оценки |
| Брендинг | Настройка названия продукта |
| Хост | Пакет | Способ подключения |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | Инструменты хуков MCP |
| OpenClaw | @gendigital/sage-openclaw | Внутрипроцессный before_tool_call |
| OpenCode | @gendigital/sage-opencode | Внутрипроцессный плагин |
| Cursor / VS Code / Copilot CLI | sage-cursor | Установленный скрипт хука |
| pi | @gendigital/sage-pi | Внутрипроцессное расширение tool_call |
| Oh My Pi | @gendigital/sage-omp | Внутрипроцессный хук (--hook) |
Настройку среды разработки, соглашения о коде и процесс добавления правил угроз см. в CONTRIBUTING.md.
Copyright 2026 Gen Digital Inc.
threats/): Detection Rule License 1.1Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
