
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 r3m0t3nu11/cve-2025-1015
атакующий может создать и экспортировать адресную книгу, содержащую вредоносную полезную нагрузку в поле. Например, в поле «Другое» раздела…
 cesarbtakeda/7-zip-cve-2025-0411-poc
Эксплойт для подтверждения концепции для CVE-2025-0411, демонстрирующий обход Mark-of-the-Web в 7-Zip для обеспечения выполнения произвольного кода…
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
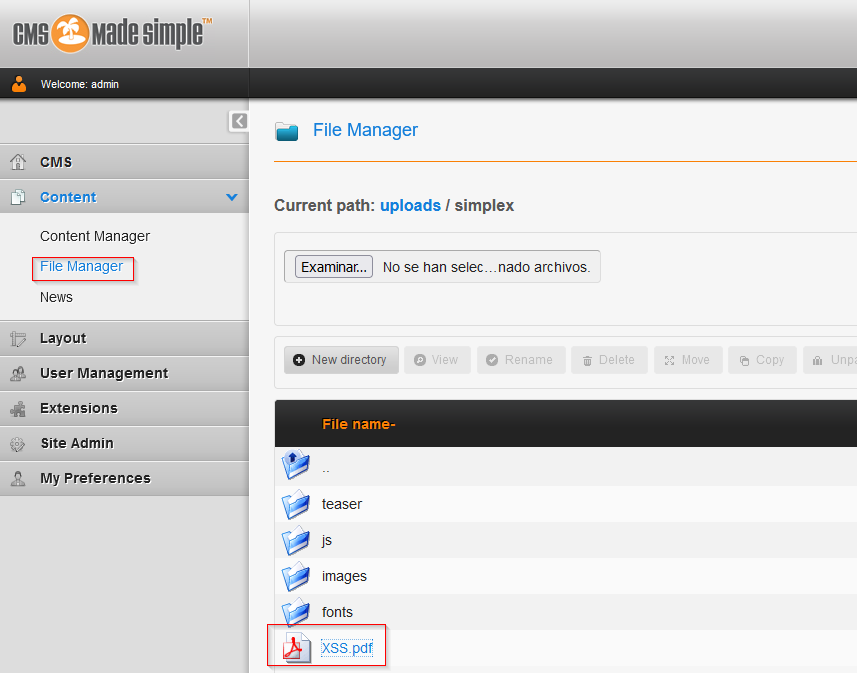 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 подвержен уязвимости File Upload - XSS, которая позволяет злоумышленникам загрузить PDF-файл со скрытым XSS, при выполнении…
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
Остерегайтесь нового метода отслеживания, направленного на красные команды!
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - уязвимости, сообщённые Maciej Pulikowski | Общая награда за Bug Bounty: $5.000 | CVE-2021-21123 и…
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Этот скрипт представляет собой концепт-доказательство (PoC) для CVE-2024-21413, критической уязвимости, обнаруженной в Microsoft Outlook с оценкой…
 ronixxcybsec0101/cve-2025-25461
SeedDMS: хранимый межсайтовый скриптинг (XSS)
 zzn1nj4/cve-2025-22131-poc
PoC для CVE-2025-22131
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
Генератор эксплоитов доказательства концепции для отражённого XSS в аутентификации OIDC STIG Manager, позволяющий красть токены сессии через…
 secsys-fdu/cve-2025-51863
Доказательство концепции для уязвимости Self-XSS в ChatGPTUtil, демонстрирующее кражу cookie и захват учетной записи через специально созданные…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE также известный как msdt follina
 catatonicprime/cve-2020-3580
Дополнительные эксплойты для XSS в устройствах Cisco ASA, обнаруженные PTSwarm
 minotauro2020/cve-2023-40869
Уязвимость межсайтового скриптинга в mooSocial mooSocial Software v.3.1.6 позволяет удаленному злоумышленнику выполнять произвольный код с помощью…
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Это PoC/эксплойт для CVE-2024-47875 PhpSpreadsheet XSS Vuln
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Неаутентифицированная отражённая XSS + CSRF








