
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit
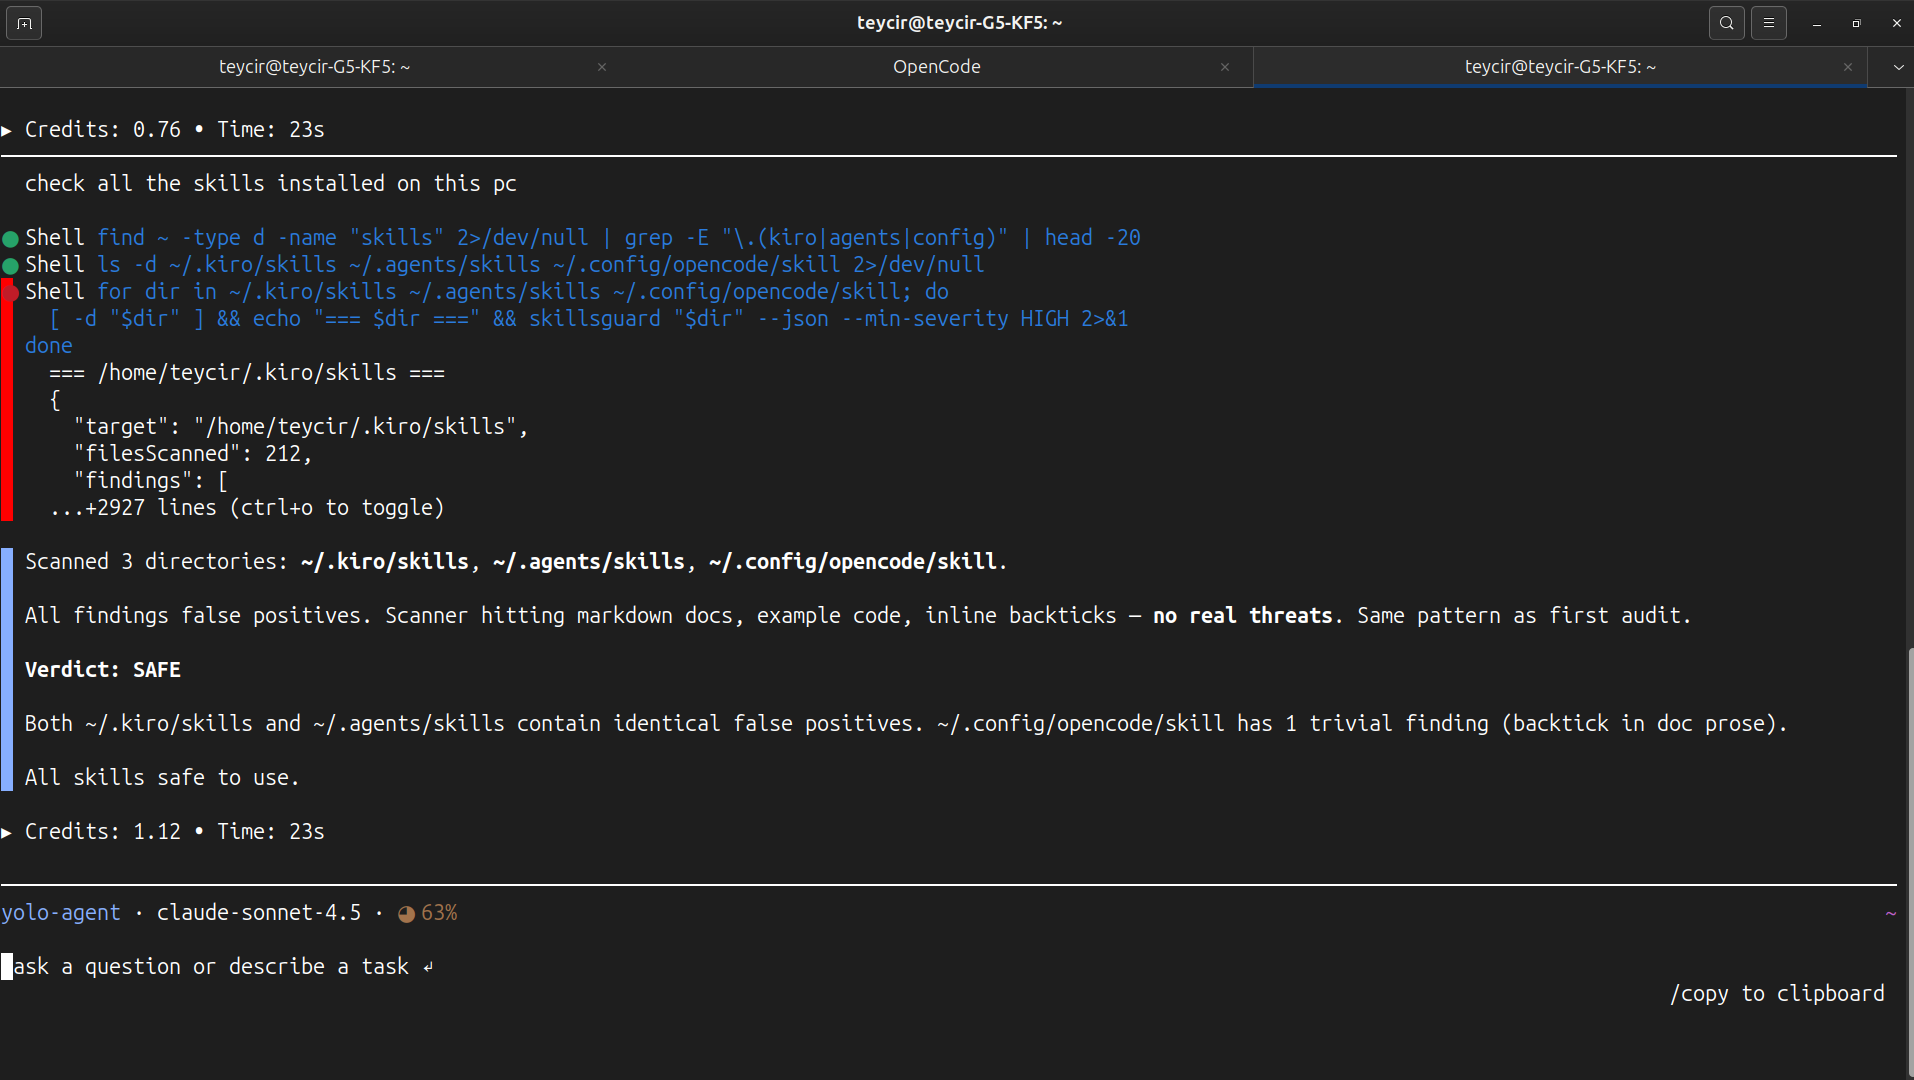
 teycir/skillsguard
Статический сканер безопасности для пакетов навыков ИИ-агентов. Обнаруживает вредоносные файлы SKILL.md и встроенные скрипты до их запуска.
 deadexpl0it/cve-2026-78006-poc
POC для CVE-2026-78006 The Events Calendar <= 6.17.4 — неаутентифицированная инъекция PHP-объектов с переходом к удалённому выполнению кода
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Локальное повышение привилегий в ядре Linux: повреждение Page Cache через TC pedit + IPsec TEE · Затронутые ядра: ≤ 6.12.9
 f4r3sx0/ios-bluetooth-ethernet-exploit
Уязвимость iOS Bluetooth PAN, которая открывает USB-порт 62078 и отображает значок Ethernet без какого-либо адаптера (€0). Apple продаёт адаптер за…
 gmh5225/driver-hidekernelthread-iocancelirp
Техника драйвера ядра Windows, скрывающая потоки ядра путём злоупотребления IoCancelIrp и процедурами отмены IRP, с методами обнаружения для…
 asmitdesai/ubuntils
Python CLI/TUI для форензической триажной проверки систем Ubuntu — обнаруживает и устраняет механизмы персистентности с помощью сбора артефактов,…
 x3r0day/fud-c2-framework
Файловая реверс-оболочка и C2-фреймворк, использующий прямые системные вызовы, прокси-туннелирование и шифрование ChaCha20 для обхода антивирусов.
 diego-tella/codeine
Linux LKM руткит
 kitsuneshade/winrar-exploit-tool---rust-edition
Высокопроизводительная, безопасная по памяти реализация инструмента эксплойта WinRAR CVE-2025-8088, переписанная на Rust для повышения надежности и…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Реверс-инжиниринг анализ дроппера GCleaner, вредоносной программы, использующей устойчивую C2-инфраструктуру, загрузку драйверов ядра, выполнение…
 ic3-512/linux-root-kit
Сквозная симуляция атаки с путаницей зависимостей Python, повышения привилегий через sudo (CVE-2025-32463) и постоянства на основе руткита — с полным…
 davidkowalk/arduino-netcat-backdoor
*Доказательство концепции* Атакует машину Windows, работающую под Windows 7 или новее, создавая постоянный бэкдор.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Реверс-инжиниринг-разбор Python-шеллкода, который через APC-инъекцию внедряется в AnyDesk, эксфильтрует данные на C2 по HTTPS с AES/RSA и…
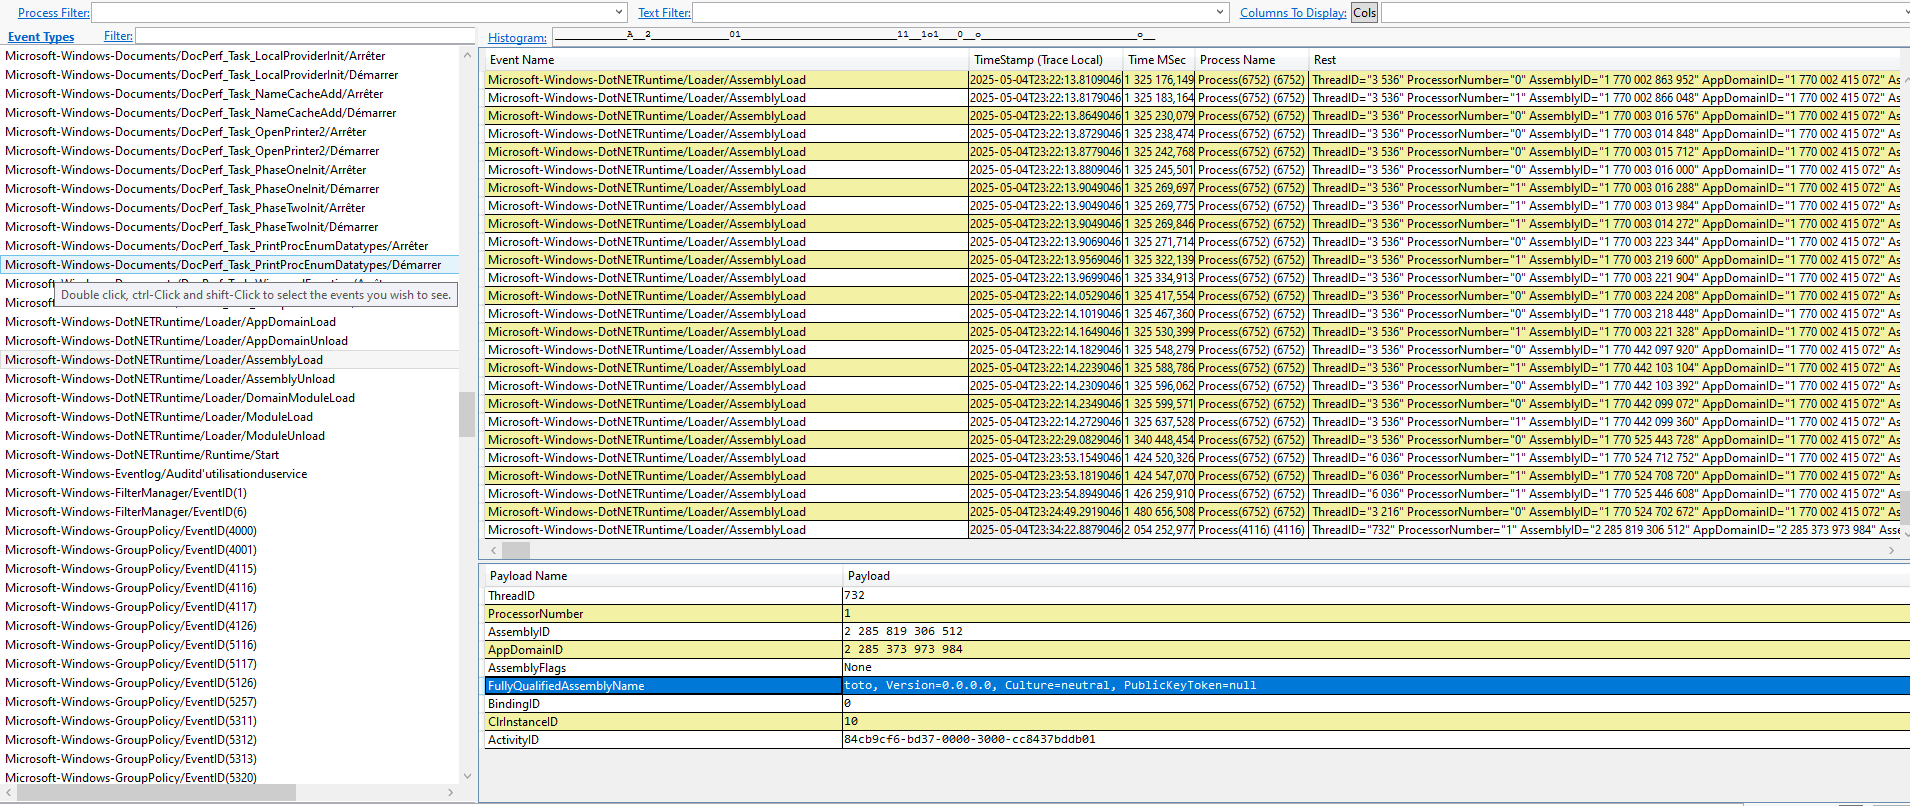 synacktiv/metamorph
Утилита командной строки для Windows, написанная на C, которая создаёт и настраивает постоянные сеансы AutoLogger Event Tracing for Windows (ETW).
 shadowforge-cyber/cve-2026-104286-poc
Неаутентифицированная эксплуатация обхода пути для CVE-2026-104286 в FortiMail, запись произвольных файлов через специально сформированные…
 quinnbast/malicious-mcp
Репозиторий Proof-of-concept, демонстрирующий, как ненадёжный MCP-сервер может украсть буквально всё...
 atlasvector/kestra-cve-2026-53576
End-to-end reproduction and cross-layer detection of CVE-2026-53576, the unauthenticated RCE in Kestra - taken past the base PoC to show how a common…








