
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit
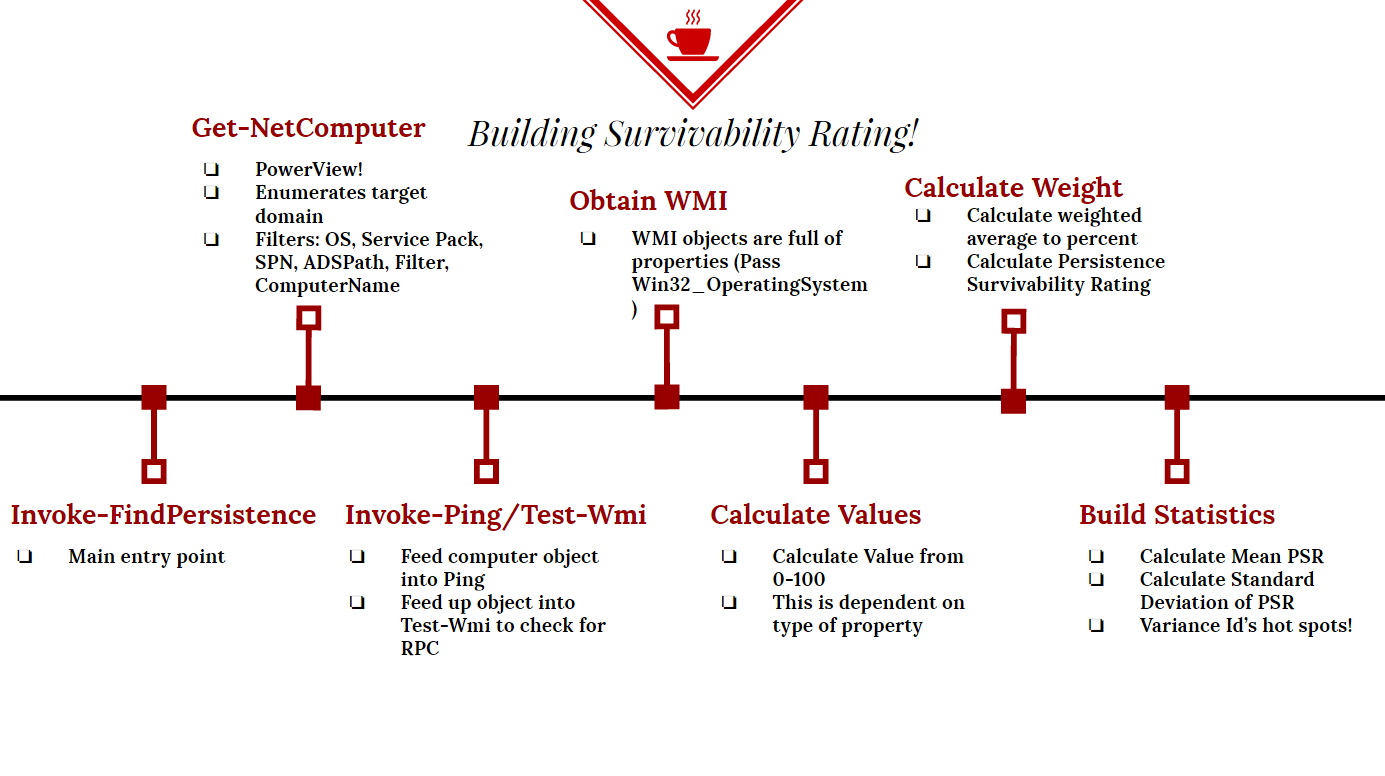
 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 killswitch-gui/hotload-driver
C++
 m00nrise/processhider
Инструмент пост-эксплуатации для сокрытия процессов от мониторинговых приложений
 sw4mpf0x/powerlurk
Вредоносные события WMI с помощью PowerShell
 d4vinci/palsy-virus
Python-вирус, который парализует ваш ПК, как только он открывается :D
 5alt/zerorat
ZeroRAT — это однострочный RAT (троян удалённого доступа) для Windows.
 catatonicprime/tospovirus
A WiFi Pineapple infecting worm.
 malwaretech/fakembr
Руткит в стиле TDL4 для подмены запросов чтения/записи к главной загрузочной записи
 enzolovesbacon/inficere
Mac OS X руткит - в учебных целях
 igh0st/gh0st3.6_src
Исходный код трояна удалённого доступа (RAT) для изучения C2-коммуникаций, доставки полезной нагрузки и техник пост-эксплуатации в средах Windows.
 enigma0x3/powershell-c2
Фреймворк командования и управления на основе PowerShell, использующий полезные нагрузки, размещенные на веб-сайтах, для постоянного удаленного…
 rvazarkar/antipwny
IDS на основе хоста, написанная на C#, нацеленная на Metasploit








