
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 zeronetworks/rpcfirewall
Брандмауэр Windows RPC, который аудирует, обнаруживает и блокирует вредоносные удалённые вызовы процедур для предотвращения горизонтального…
 dievus/oh365userfinder
Перечисляет действительные учетные записи и домены Microsoft 365 через анализ ответов, с поддержкой перебора паролей и обнаружением ограничений для…
 0xeb-bp/bluekeep
Публичный эксплойт для CVE-2019-0708
 hugsy/gdb-static
Общедоступный репозиторий статически скомпилированных GDB и GDBServer
 souhardya/zerodoor
Скрипт, лениво написанный для генерации кроссплатформенных бэкдоров на ходу :)
 bishopfox/gadgetprobe
Зондирует конечные точки, принимающие сериализованные объекты Java, для определения классов, библиотек и версий библиотек в удалённых Java classpath.
 compasssecurity/samlraider
SAML2 Burp Extension
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) — это написанный на Python reverse shell, оснащённый функциями, которые помогают в сценарии…
 krypteria/atlasldr
Рефлексивный загрузчик x64 PE/DLL, реализованный с использованием динамических косвенных системных вызовов
 fin3ss3g0d/cypherhound
Ваш шаблонный терминальный инструмент-компаньон для BloodHound
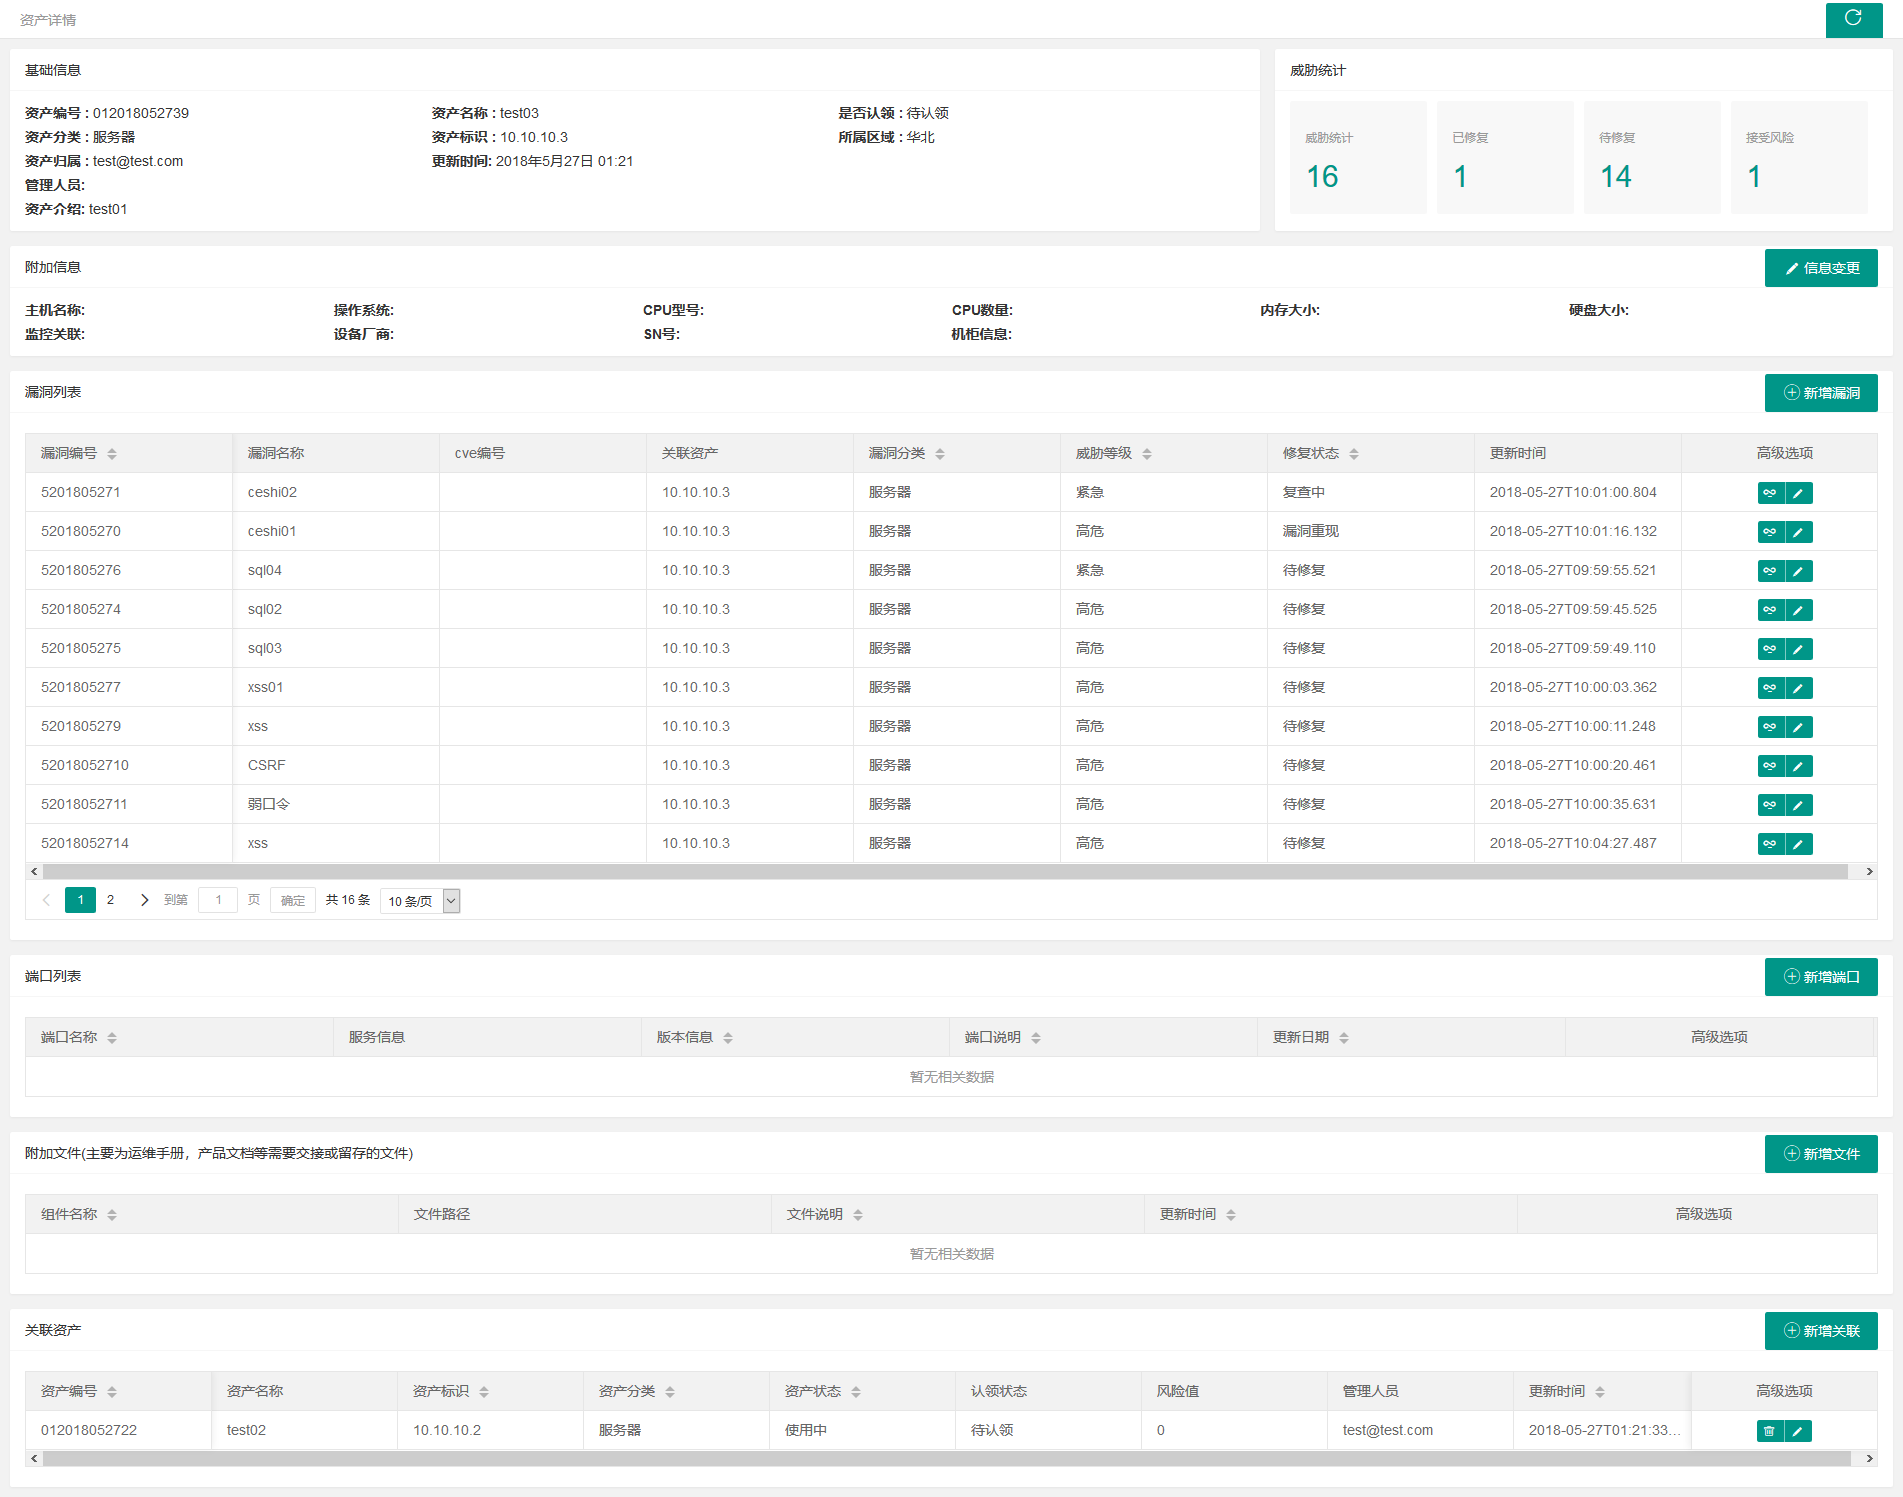 we1h0/securitymanageframwork
Security Manage Framwork — это платформа управления безопасностью для корпоративной интрасети, которая включает модули управления активами,…
 telefonica/ibombshell
Инструмент для развертывания пост-эксплуатационного промпта в любое время
 l0ss/grouper2
Поиск уязвимостей в AD Group Policy
 bytewreck/dumpguard
Инструмент Proof-of-Concept для извлечения учётных данных из защищённых сессий на современных системах Windows.
 yzddmr6/java-shellcode-loader
Загрузчик шеллкода на основе Java
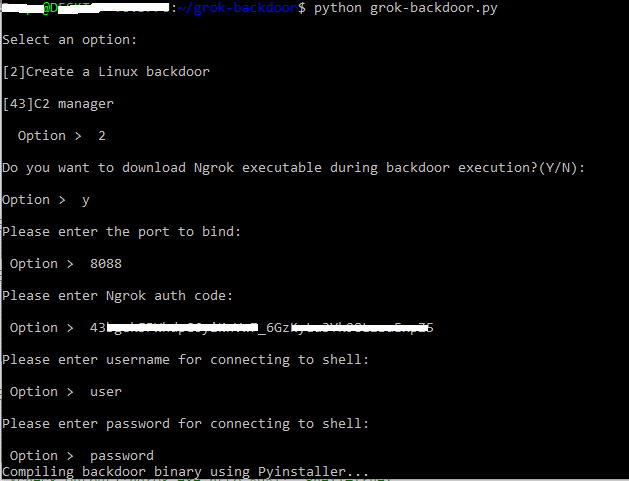 deepzec/grok-backdoor
Простой бэкдор на Python с поддержкой туннеля Ngrok
 m8sec/nullinux
Внутренний инструмент тестирования на проникновение для Linux, который можно использовать для сбора информации об ОС, домена, общих ресурсах,…
 michaelweber/macrome
Excel Macro Document Reader/Writer для специалистов по красным командам и аналитиков








