
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
 assetnote/batchql
Сценарий аудита безопасности GraphQL с фокусом на выполнение пакетных GraphQL-запросов и мутаций.
 bugcrowd/templates
Репозиторий для хранения markdown-шаблонов для исследователей
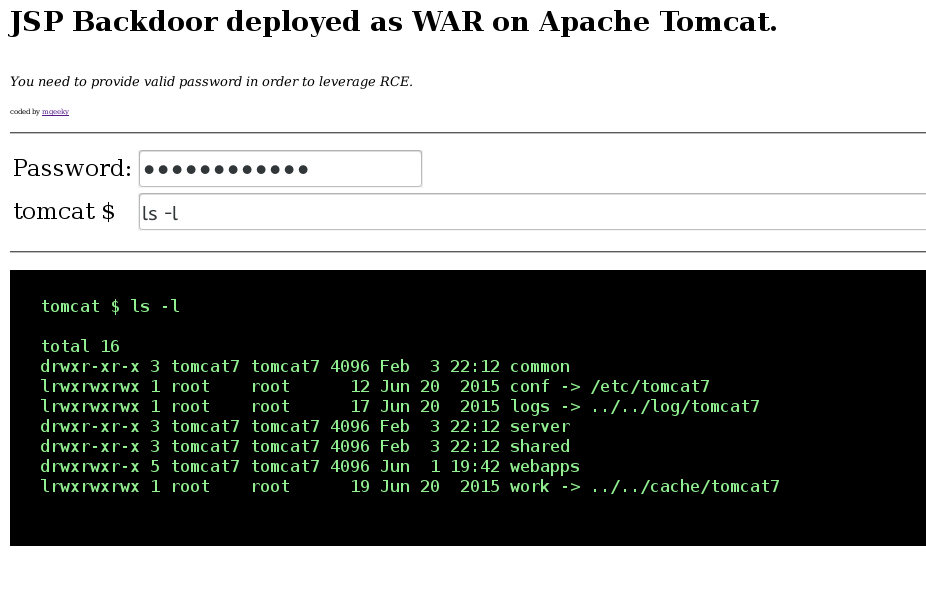 mgeeky/tomcatwardeployer
Инструмент для автоматического развертывания WAR и взлома Apache Tomcat для тестирования на проникновение.
 momenbasel/htb-writeups
Структурированная коллекция из 500+ разборов машин Hack The Box, 400+ решений задач и интерактивных учебных инструментов, включая графы знаний,…
 voidsec/cve-2020-1472
Эксплойт-код для CVE-2020-1472 он же Zerologon
 mwielgoszewski/python-paddingoracle
Портативный API для эксплуатации padding oracle
 dev-angelist/ejptv2-notes
Заметки по eLearnSecurity Junior Penetration Tester (eJPT) v2
 dzonerzy/gowapt
Тестирование на проникновение веб-приложений на Go
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
 ivan-sincek/php-reverse-shell
PHP-шеллы, работающие на Linux OS, macOS и Windows OS.
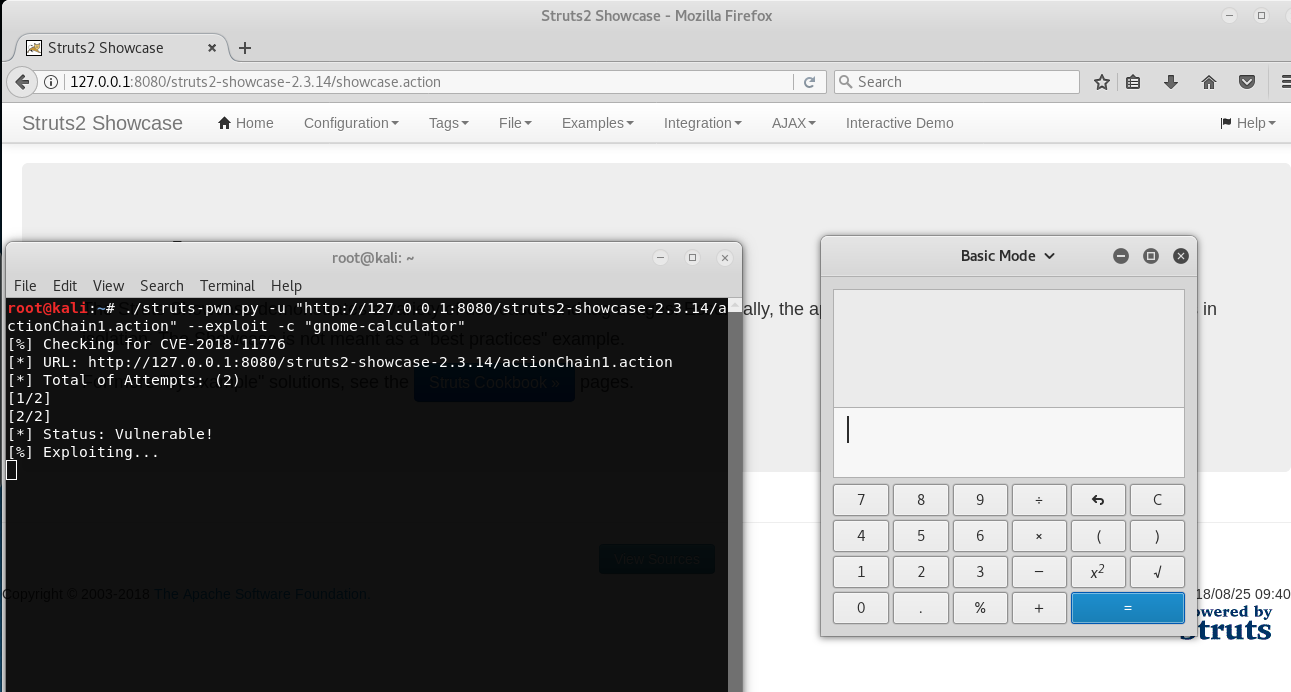 mazen160/struts-pwn_cve-2018-11776
Эксплойт для Apache Struts CVE-2018-11776
 leesh3288/cve-2023-4911
Эксплойт-концепт для CVE-2023-4911 (Looney Tunables), нацеленный на переполнение буфера в функции разбора GLIBC_TUNABLES в glibc для повышения…
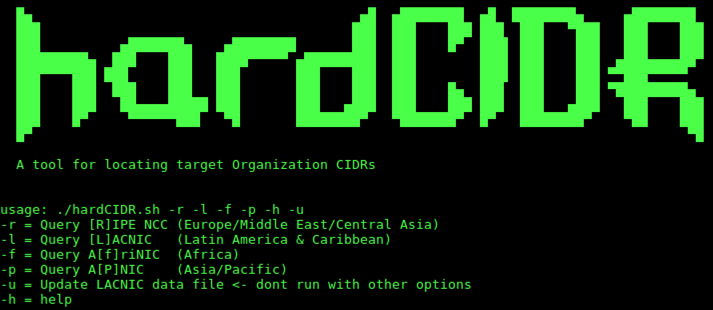 trustedsec/hardcidr
Bash-скрипт для пассивной разведки, который запрашивает RIR и BGP-маршрутные серверы для обнаружения сетевых блоков целевой организации, ASN и…
 thewhiteh4t/flashsploit
Фреймворк эксплуатации HID-атак на базе ATtiny85
 r00t-3xp10it/trojanizer
Троянизация вашего пейлоада - автоматизация WinRAR (SFX) - на дистрибутивах Linux
 joelgmsec/http-shell
Многоплатформенная обратная оболочка HTTP, предоставляющая интерфейс, похожий на оболочку, по протоколу HTTP, с возможностью загрузки и скачивания…
 crowecybersecurity/ad-ldap-enum
Инструмент для перечисления пользователей и групп Active Directory на основе LDAP
 dmontgomery40/pentest-mcp
НЕ для образовательных целей: MCP-сервер для профессиональных пентестеров, включающий поддержку STDIO/HTTP/SSE, а также nmap, go/dirbuster, nikto,…








