
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 cdk-team/cdk
📦 Сделайте тестирование безопасности K8s, Docker и Containerd проще.
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Доказательство концепции (PoC) эксплойта для php2shell (CVE-2026-109618 / CVE-2026-109619), демонстрирующее удалённое выполнение кода в уязвимых…
 owasp/securityshepherd
Платформа для обучения безопасности веб и мобильных приложений
 integration-it/active-directory-exploitation-cheat-sheet
Шпаргалка, содержащая распространённые методы перечисления и атаки на Windows Active Directory.
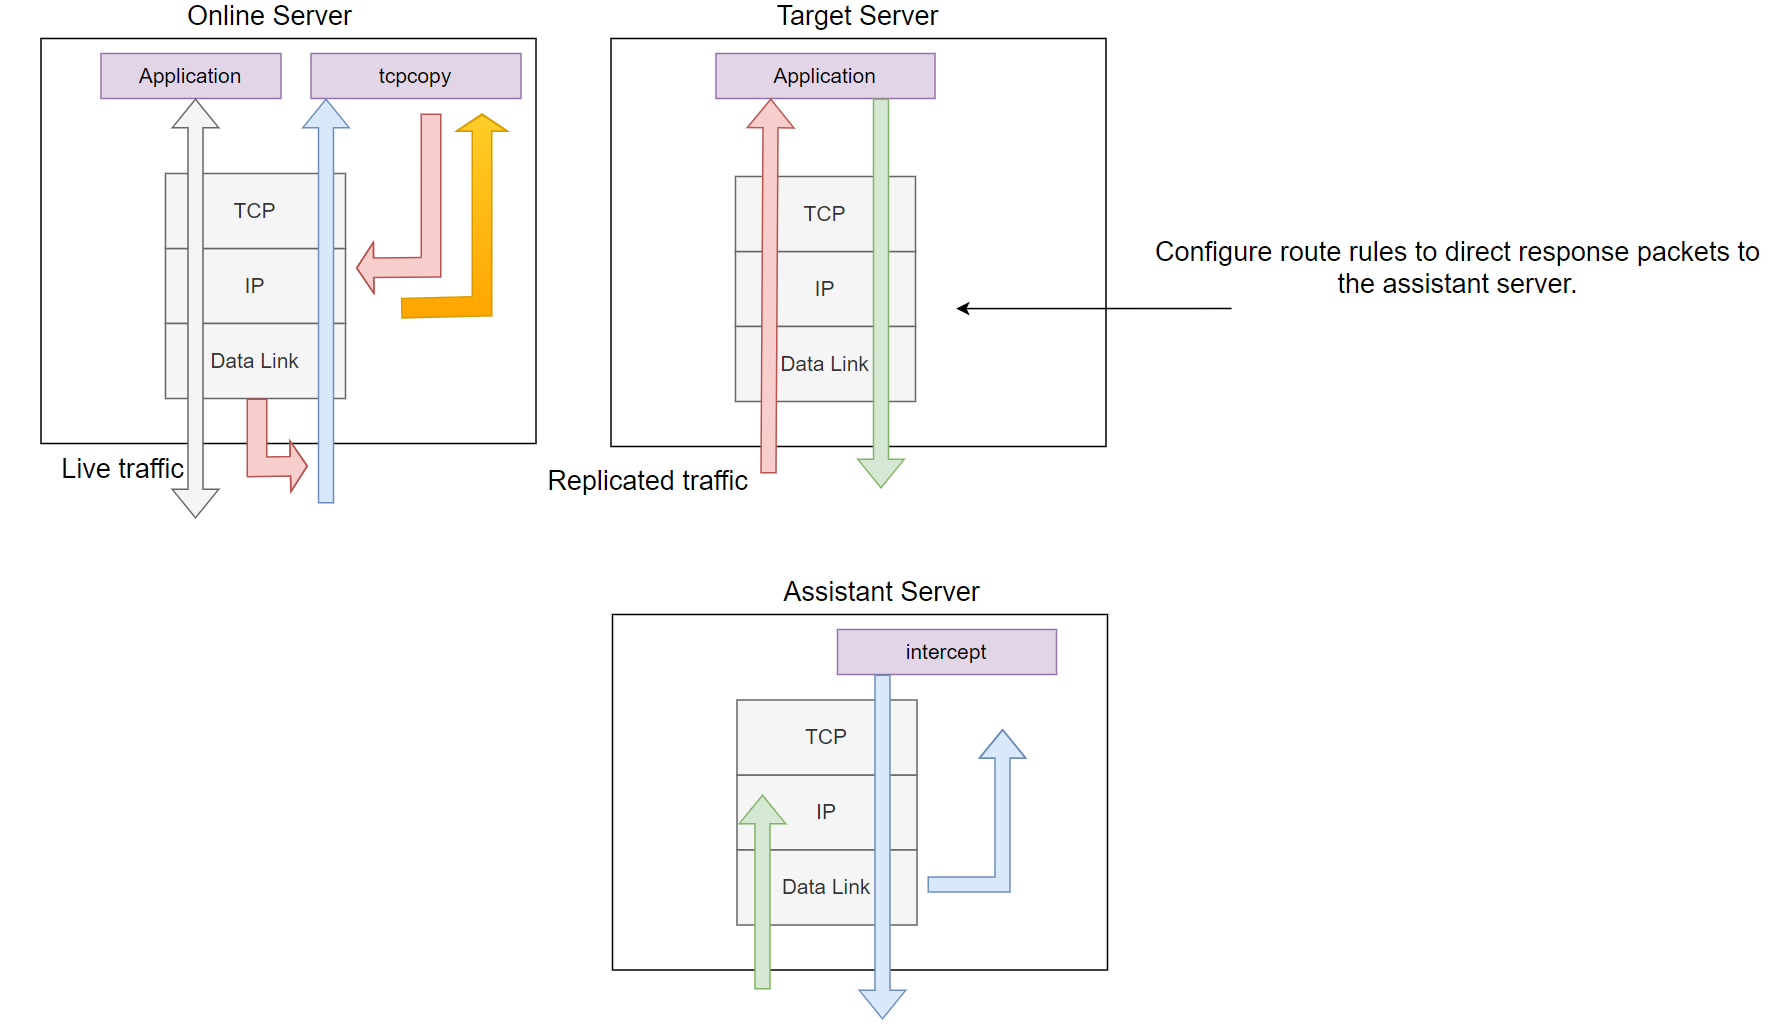 session-replay-tools/tcpcopy
Инструмент для онлайн-репликации запросов и повторной передачи TCP-потоков, идеально подходящий для реального тестирования, тестирования…
 hashtopolis/server
Hashtopolis - распределённый взлом паролей с помощью Hashcat
 pry0cc/axiom
Динамическая инфраструктурная платформа для всех! Распределяйте нагрузку множества различных инструментов сканирования с легкостью, включая nmap,…
 owasp/masvs
OWASP MASVS (Стандарт проверки безопасности мобильных приложений) - это отраслевой стандарт безопасности мобильных приложений.
 imran-parray/mind-maps
Карты мыслей о нескольких вещах
 commando-x/vuln-bank
Преднамеренно уязвимая банковская платформа для отработки тестирования безопасности веб-приложений, API и AI/LLM, безопасного анализа кода и…
 iagox86/dnscat2
Зашифрованный туннель управления и контроля по протоколу DNS. Создает скрытые каналы C&C для тестирования на проникновение, с возможностями передачи…
 besimorhino/powercat
netshell: все функции в версии 2 PowerShell
 kelvinben/appinfoscanner
Инструмент для сбора информации и сканирования мобильных устройств (Android, iOS, WEB, H5, статические сайты), предназначенный для сценариев…
 thehackingsage/hacktronian
Инструменты для пентестинга
 wddadk/offensive-osint-tools
Подборка OSINT-инструментов для наступательной безопасности, охватывающая сбор email-адресов, перебор поддоменов, разведку угроз и социальную…
 lanjelot/patator
Patator — это многоцелевой брутфорсер с модульной конструкцией и гибким использованием.
 netbiosx/checklists
Red Teaming & Pentesting чек-листы для различных engagements
 owasp/threat-dragon
Инструмент моделирования угроз с открытым исходным кодом от OWASP








