
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
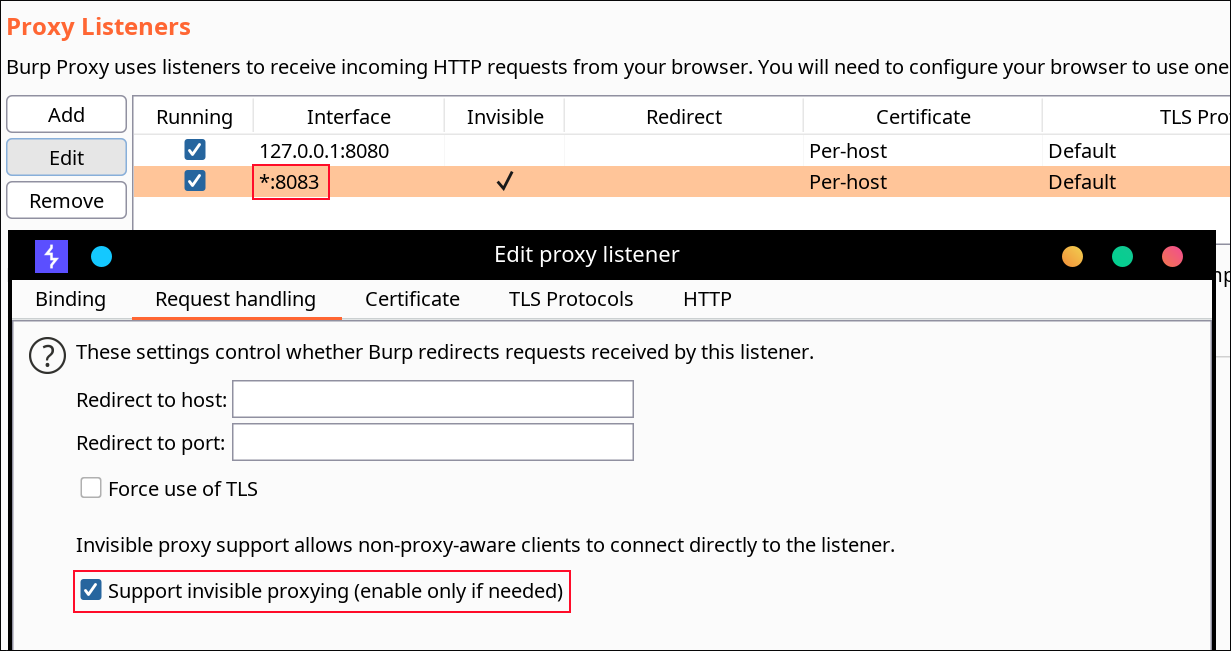
 impact-i/reflutter
Модифицирует библиотеки движка Flutter, чтобы обеспечить обратную разработку во время выполнения, перехват трафика и обход привязки SSL для…
 maxchehab/css-keylogging
Расширение для Chrome и сервер Express, использующие возможности CSS для перехвата нажатий клавиш.
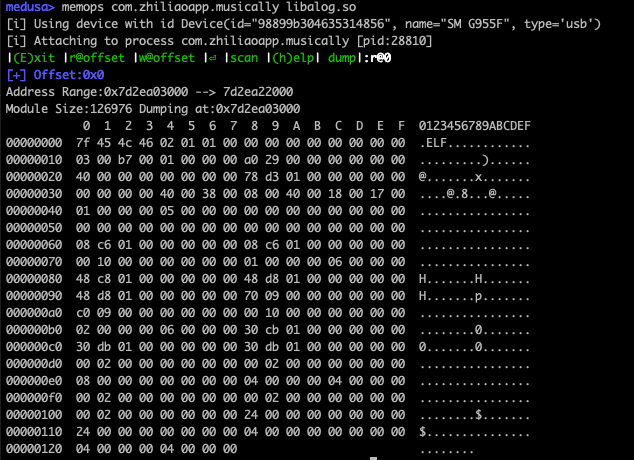 ch0pin/medusa
Мобильный краевой динамический унифицированный анализ безопасности
 r4j0x00/exploits
Коллекция proof-of-concept эксплойтов, нацеленных на LPE в ядре Linux, переполнение кучи в sudo и уязвимость записи за пределами буфера (OOB) в…
 monoxgas/srdi
Реализация Reflective DLL Injection в виде шелл-кода. Преобразование DLL в позиционно-независимый шелл-код.

 christophetd/cloudflair
🔎 Найти исходные серверы веб-сайтов за CloudFlare, используя данные интернет-сканирования от Censys.
 cdk-team/cdk
📦 Сделайте тестирование безопасности K8s, Docker и Containerd проще.
 owasp/securityshepherd
Web and mobile application security training platform
 integration-it/active-directory-exploitation-cheat-sheet
Шпаргалка, содержащая распространённые методы перечисления и атаки на Windows Active Directory.
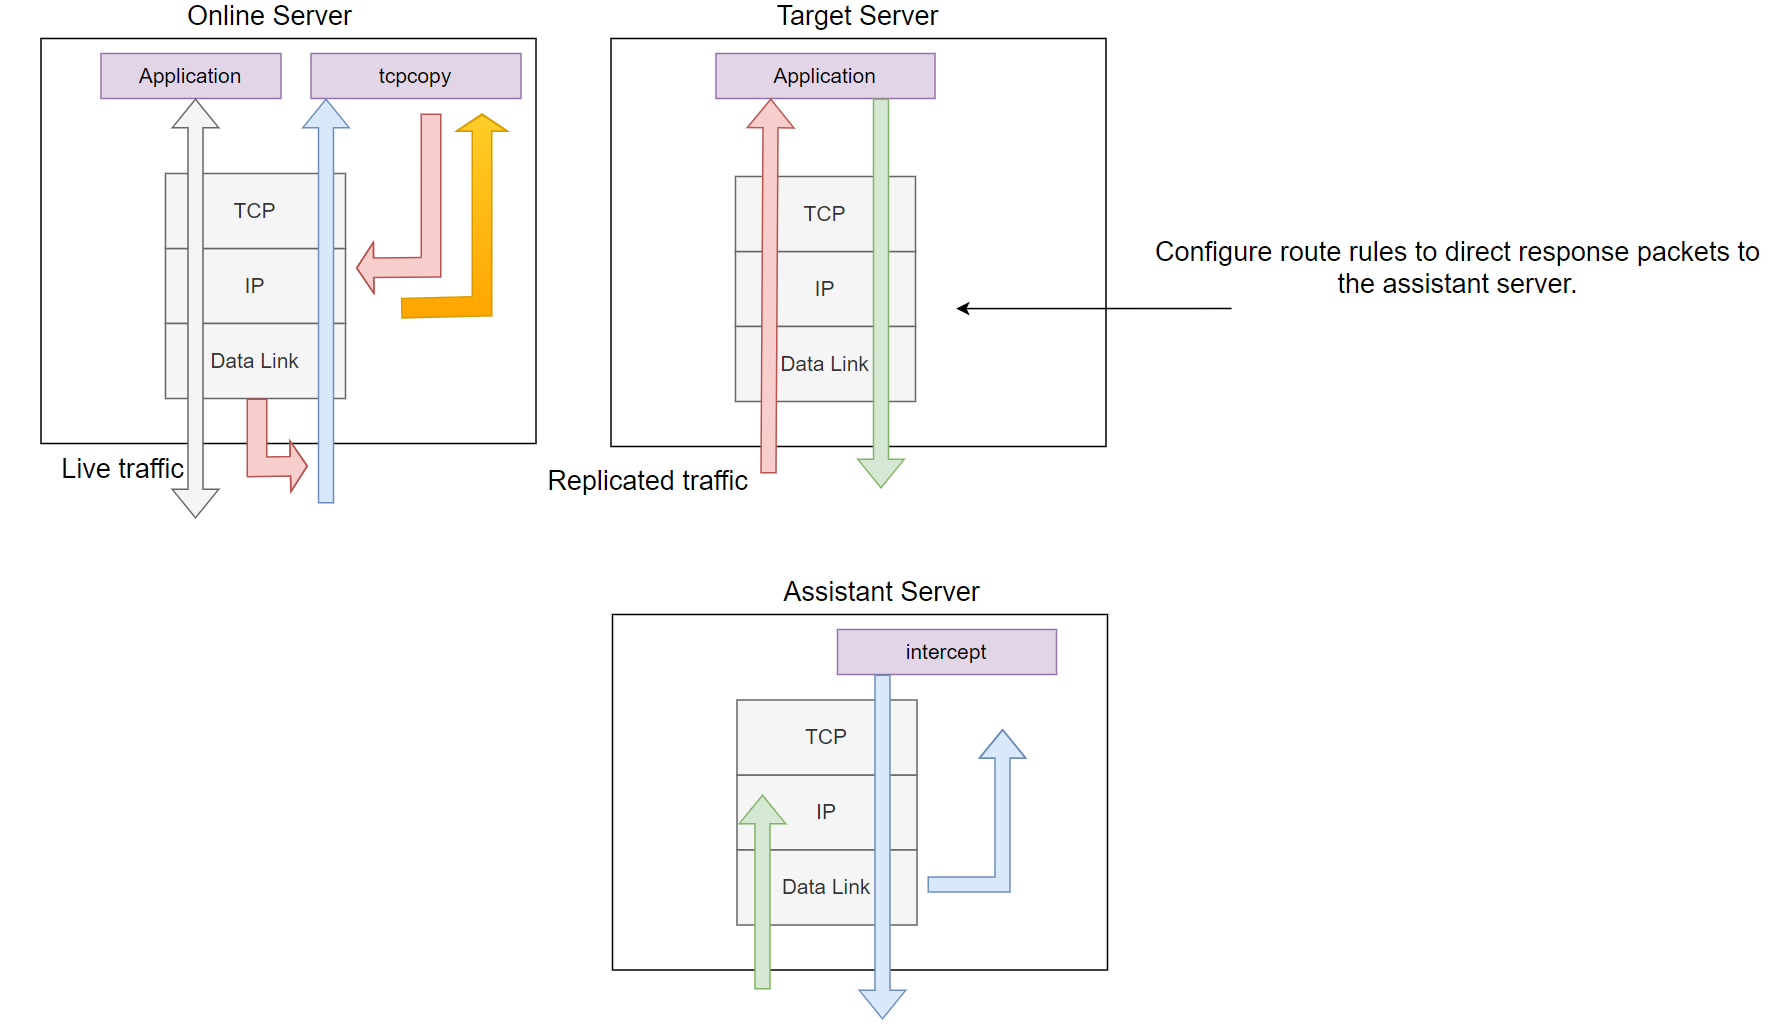 session-replay-tools/tcpcopy
Инструмент для онлайн-репликации запросов и повторной передачи TCP-потоков, идеально подходящий для реального тестирования, тестирования…
 m14r41/pentestingeverything
Полное решение для VAPT/AppSec и руководство по пентестингу: Веб | Мобильные | API | Толстый клиент | Анализ исходного кода | DevSecOps |…
 imran-parray/mind-maps
Карты мыслей о нескольких вещах
 pry0cc/axiom
Динамическая инфраструктурная платформа для всех! Распределяйте нагрузку множества различных инструментов сканирования с легкостью, включая nmap,…
 owasp/masvs
OWASP MASVS (Стандарт проверки безопасности мобильных приложений) - это отраслевой стандарт безопасности мобильных приложений.
 hashtopolis/server
Hashtopolis - распределённый взлом паролей с помощью Hashcat
 bugbasesecurity/pentest-copilot
Управляемый ИИ агент для тестирования на проникновение, который подключается к машине Kali, автономно запускает инструменты безопасности, анализирует…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Доказательство концепции (PoC) эксплойта для php2shell (CVE-2026-109618 / CVE-2026-109619), демонстрирующее удалённое выполнение кода в уязвимых…








