Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!
AppInfoScanner — Инструмент для сбора информации и сканирования мобильных устройств (Android, iOS, WEB, H5, статические сайты), предназначенный для сценариев HW-операций/красных команд/команд пентеста. Помогает инженерам по тестированию на проникновение, участникам атакующих групп, членам красных команд быстро собирать ключевую информацию об активах на мобильных устройствах или статических веб-сайтах и предоставлять базовый вывод информации, такой как: Title, Domain, CDN, данные отпечатков, статусная информация и т.д. | Kitploit
Инструмент для сбора информации и сканирования мобильных устройств (Android, iOS, WEB, H5, статические сайты), предназначенный для сценариев HW-операций/красных команд/команд пентеста. Помогает инженерам по тестированию на проникновение, участникам атакующих групп, членам красных команд быстро собирать ключевую информацию об активах на мобильных устройствах или статических веб-сайтах и предоставлять базовый вывод информации, такой как: Title, Domain, CDN, данные отпечатков, статусная информация и т.д.
В настоящее время этот проект является лишь верхушкой айсберга запланированного проекта. Если вам интересен этот проект или вы хотите принять участие в разработке или переводе последующих проектов, отправьте письмо на [email protected] с указанием ваших навыков и пожеланий.
AppInfoScanner
Инструмент сбора информации для мобильных платформ (Android, iOS, WEB, H5, статические сайты), предназначенный для сценариев HW-кампаний/red team/команд пентеста. Помогает инженерам по пентесту, членам атакующих групп и red team быстро собирать ключевую информацию об активах в мобильных приложениях или статических WEB-сайтах и предоставляет базовый вывод информации, такой как: Title, Domain, CDN, информация о статусе и т.д.
Разработчик этого проекта в настоящее время является индивидуальным разработчиком и одновременно имеет основную работу; новые функции или требования будут разрабатываться в свободное время, BUG будут обрабатываться в приоритетном порядке.
Если при использовании возникнут проблемы или появятся новые требования, пожалуйста, отправьте отчёт об ошибке в issues. Перед отправкой BUG сначала прочитайте раздел "Часто задаваемые вопросы" в конце.
Если вы считаете этот проект полезным для себя, нажмите кнопку "star" в правом верхнем углу этого проекта.
Если вы хотите следить за новыми версиями, нажмите кнопку "Watch" в правом верхнем углу этого проекта.
Если вы хотите участвовать в разработке этого проекта, нажмите кнопку "Fork" в правом верхнем углу этого проекта, в противном случае не нажимайте кнопку "Fork".
Отказ от ответственности
Не применяйте технологии или код этого проекта в незаконных целях, таких как создание вредоносного ПО, кража авторских прав/интеллектуальной собственности на программное обеспечение или неправомерное извлечение выгоды. Осуществление вышеуказанных действий или использование этого проекта для сниффинга данных программ, на которые у вас нет авторских прав, может быть квалифицировано как нарушение статей 217 и 286 Уголовного кодекса Китайской Народной Республики, Закона Китайской Народной Республики о кибербезопасности, Положения Китайской Народной Республики о защите компьютерного программного обеспечения и других законодательных норм. Технологии, упомянутые в этом проекте, могут использоваться только в законных сценариях, таких как личное обучение и тестирование; любая уголовная или гражданская ответственность, возникшая в результате неправомерного использования этих технологий, не имеет отношения к автору этого проекта.
Сценарии применения
Сбор ключевой информации об активах APP в повседневном пентесте, например, сбор таких сведений, как URL-адреса, IP-адреса, ключевые слова и т.д.
Сбор ключевой информации об активах APP в сценариях крупномасштабных учений по киберобороне, например, сбор таких сведений, как URL-адреса, IP-адреса, ключевые слова и т.д.
Сбор информации об исходном коде WEB-сайтов (как открытый исходный код, так и исходный код, сохранённый через "Сохранить как" веб-страницы).
Сбор таких сведений, как URL-адреса, IP-адреса, ключевые слова и т.д., на страницах H5.
Целевой сбор информации о конкретном APP и т.д.
Описание функций:
Поддержка пакетного сканирования на уровне каталогов
Поддержка сбора информации из файлов DEX, APK, IPA, Mach-O, HTML, JS, Smali и других
Поддержка автоматической загрузки файлов APK, IPA, H5 и других с последующим сбором информации одним нажатием
Поддержка пользовательских заголовков запросов, тела запроса и метода запроса
Настройка правил: рабочая область config.toml
Поддержка пользовательских игнорируемых файлов ресурсов
Обнаружение обфускации Android: распознавание и обнаружение на основе единой сигнатурной базы производителей обфускации
Обнаружение компонентов CVE/RCE: поддержка обнаружения компонентов CVE и RCE для 20 приложений Android и 22 приложений iOS
Обнаружение конфиденциальных разрешений: поддержка обнаружения высокочувствительных разрешений для 49 приложений Android и 22 приложений iOS
Обнаружение конфиденциальных учётных данных (AK/SK): полный охват обнаружения универсальных учётных данных, таких как Alibaba Cloud/Tencent Cloud/AWS/Google/GitHub/GitLab/Slack/Stripe/JWT/закрытые ключи/пароли, встроенные в URL, и других
Обнаружение личной/корпоративной конфиденциальной информации: поддержка обнаружения конфиденциальной информации, такой как номер телефона/удостоверение личности/электронная почта/банковская карта/номер автомобиля/имя/паспорт/VIN/IMEI/единый код социального кредита и других
Сбор распространённых протоколов: поддержка сбора таких распространённых протоколов, как http(s)/ws/jdbc/redis/mysql и других
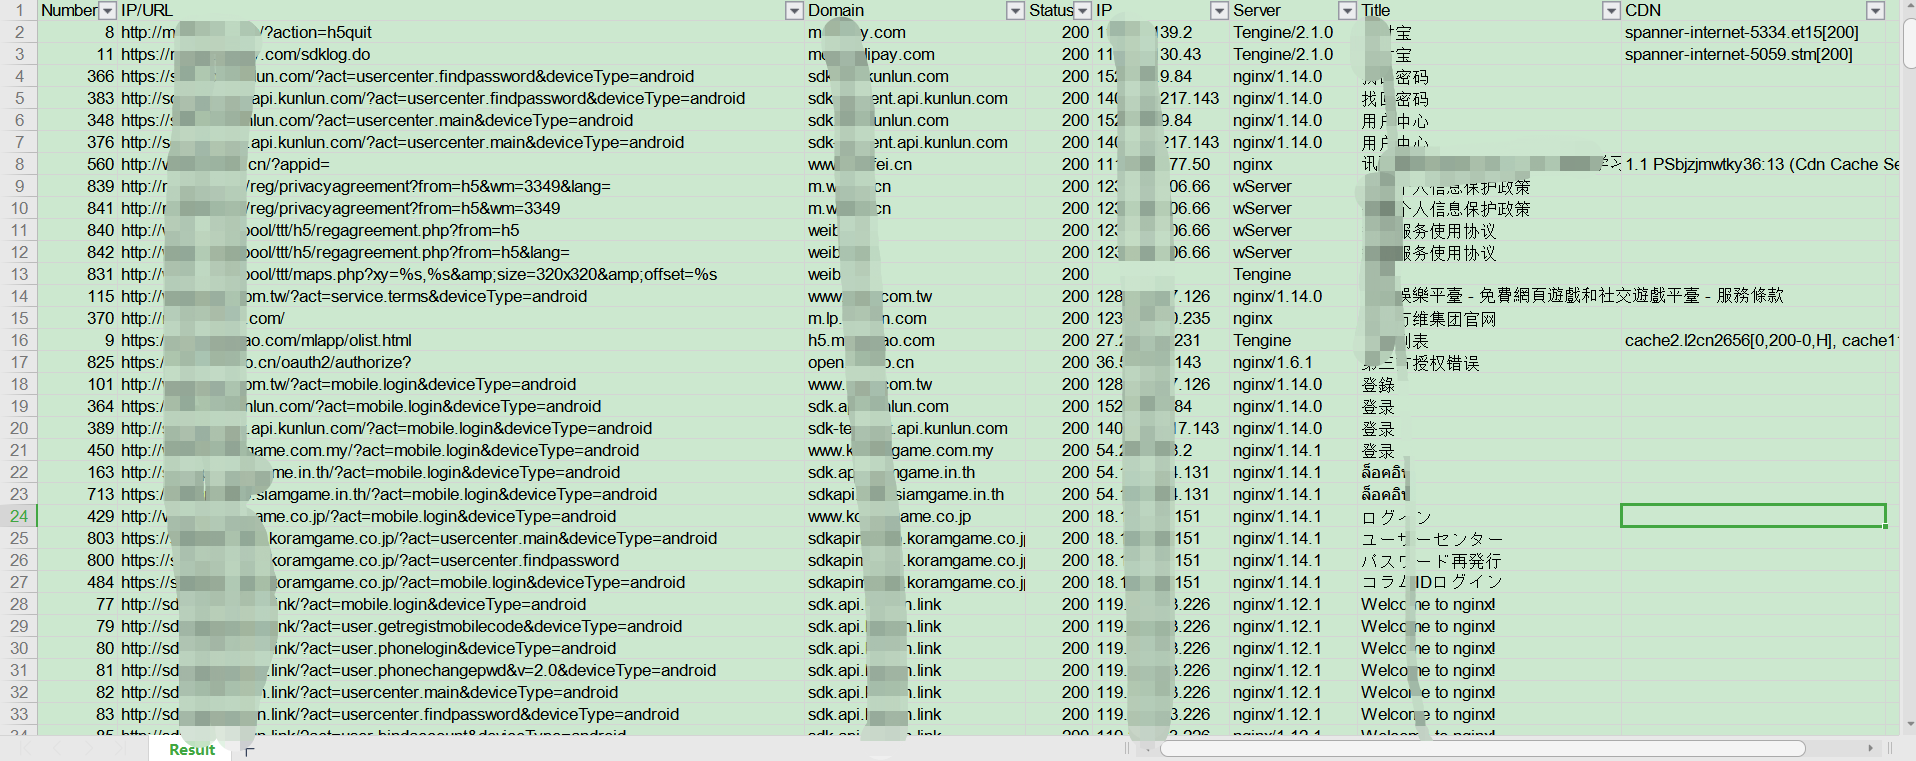
Базовый сетевой сниффинг: поддержка сниффинга базовой информации, такой как код состояния/заголовок/Server/CDN/разрешённый IP и других (явное включение через --sniffer, ограничение авторизованной области через --scope)
Файлы с несколькими категориями вывода: поддержка вывода файлов результатов в форматах json, txt, xlsx и других
Поддержка интернационализации: автоматический вывод подсказок на китайском/English и других языках в зависимости от системного языка
Адаптация к основным операционным системам, таким как Windows/macOS/Linux
Поддержка автоматического исправления магического числа файлов APK
Обнаружение версий компонентов: извлечение номеров версий компонентов и выдача заключения о подверженности/безопасности на основе диапазона влияния CVE
Авторизованный сниффинг: поддержка файла списка доменов для ограничения области сниффинга (--scope)
Автоматическое обновление: поддержка автоматического обновления с проверкой/загрузкой/проверкой MD5 из GitHub Release (подкоманда update)
Управление версиями конфигурации: config.toml с номером версии, автоматическая миграция при обновлении между версиями с сохранением пользовательских правил
Разбор ELF/.so и Flutter (libapp.so), поддержка разбора установочных пакетов HarmonyOS/Pengpai OS и других
Интеграция AI Agent (MCP Server/режим --agent/контракт структурированного вывода)
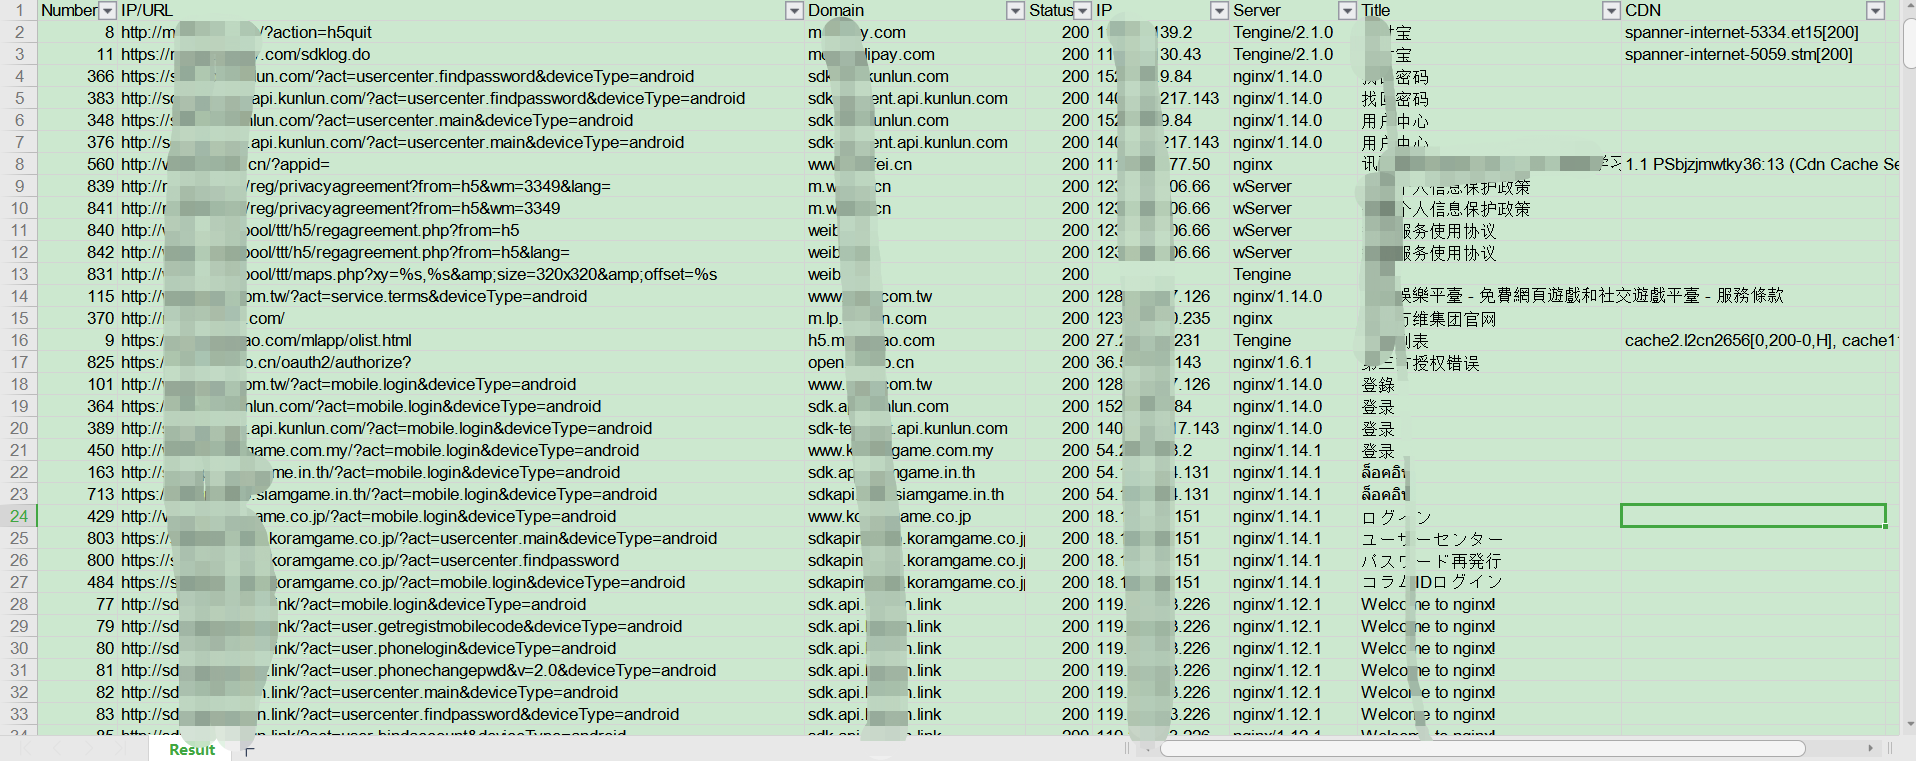
Частичные скриншоты
Описание окружения
Среда выполнения Python 3.11+ (проверено на 3.14)
Инструментальная цепочка зависимостей и версии (при отсутствии автоматически устанавливаются в macOS/Linux, в Windows используются встроенные в репозиторий бинарные файлы или устанавливаются вручную):
 kelvinben/appinfoscanner