
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
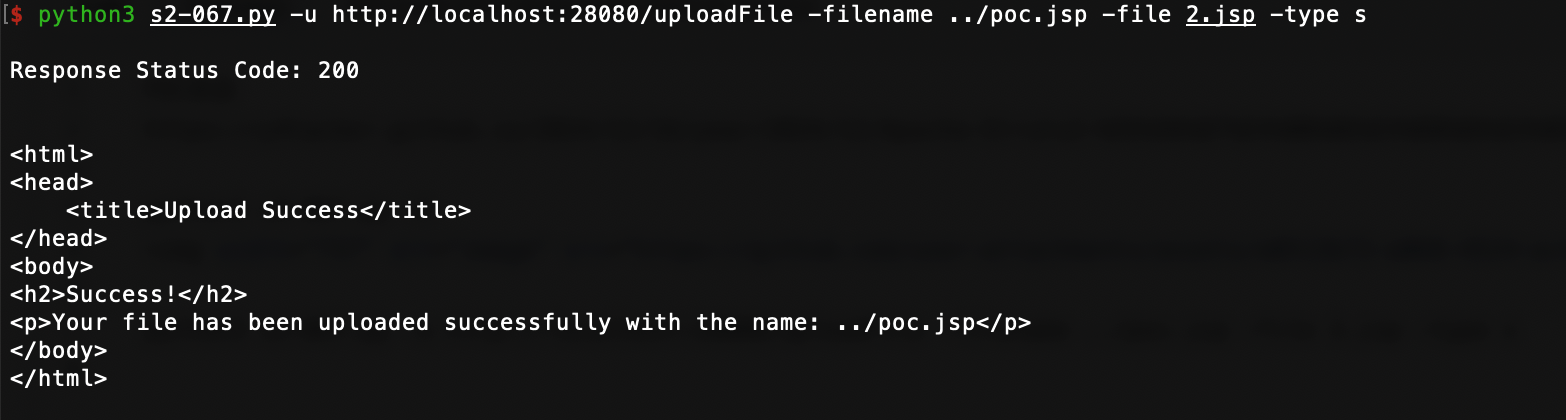
 yangyanglo/cve-2024-53677
Эксплойт для подтверждения концепции CVE-2024-53677 (S2-067), обход логики загрузки файлов в Apache Struts2, позволяющий удаленное выполнение кода…
 cillian-collins/cve-2025-55182
Скрипт эксплойта для подтверждения концепции для CVE-2025-55182
 krn966/cve-2023-6634
CVE-2023-6634
 vickyaryan7/text4shell-exploit
Python-скрипт для эксплуатации RCE-уязвимости CVE-2022-42889
 gbuyssens/cve-2026-39987
Эксплойт для Marimo до версии 0.23.0. Уязвимость RCE до аутентификации через websocket-эндпоинт: /terminal/ws.
 far00t01/cve-2026-59941
Dompdf: Отказ в обслуживании (DoS) через истощение ресурсов с помощью чрезмерно больших растровых изображений
 liaomilk/cve-2025-69212-for-myself
просто запись для себя
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
Эксплойт proof-of-concept и генератор полезной нагрузки для CVE-2026-22686 — побег из песочницы в enclave-vm <2.7.0, позволяющий выполнение…
 ac8999/cve-2025-27636-rce-in-apache-camel
Python PoC, эксплуатирующий CVE-2025-27636 — RCE через инъекцию заголовков в Apache Camel, с поддержкой выполнения команд, чтения файлов и reverse…
 ezramansor/cve-2025-32432-poc
Простой PoC для уязвимости удалённого выполнения кода (RCE) в CraftCMS, обозначенной как CVE-2025-32432, написанный на Go.
 0xdak/cve-2026-69098_exploit
Эксплойт для неаутентифицированного удалённого выполнения кода, нацеленный на небезопасную десериализацию YAML при проверках подключения к LLM;…
 defineid/palimpsest
CVE-2026-74945, раскрытие неинициализированных данных кучи через специально сформированный веб-шрифт (sec-high)
 0xdak/cve-2026-52680_exploit
Эксплойт для Apache Kyuubi, использующий обход пути (CVE-2026-52680) и обеспечивающий неаутентифицированную произвольную запись файлов и выполнение…
 goultarde/cve-2022-42889-text4shell
Доказательство концепции (PoC) для CVE-2022-42889 (Text4Shell), нацеленное на версии Apache Commons Text до 1.10.0. Этот скрипт автоматизирует…
 heltonpojo/cve-2025-32432
Эксплойт RCE без аутентификации для Craft CMS на Go. Захватывает токен сессии/CSRF, отравляет PHP-сессию и инициирует десериализацию для выполнения…
 dynamo2k1/cve-2026-33017
Эксплойт PoC для CVE-2026-33017: неаутентифицированное удалённое выполнение кода в Langflow через внедрение вредоносного пользовательского компонента…
 l41kaa/cve-2023-33733-exploit-poc
Эксплойт-скрипт на Python для CVE-2023-33733, нацеленный на веб-приложения. Автоматизирует аутентификацию, извлечение сессий и доставку обратной…
 pizza-power/golang-cve-2021-22205-poc
A CVE-2021-22205 Gitlab RCE POC, написанный на Golang








