
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 adhikara13/cve-2022-4510-walkingpath
Скрипт на Python для генерации эксплойтов, нацеленных на CVE-2022-4510 RCE в Binwalk. Он поддерживает опции SSH, выполнения команд и обратного шелла.…
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
Генерирует вредоносные файлы Apache Parquet для проверки уязвимости RCE CVE-2025-30065 через обратный вызов SSRF. Предназначен для авторизованного…
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Padding oracle эксплойт для Oracle Access Manager (CVE-2018-2879), позволяющий расшифровывать зашифрованные cookie-файлы и шифровать произвольный…
 syfi/cve-2018-8174
RCE в MS Word и MS WordPad через VBS Engine из IE
 bc-security/empire-compiler
Компилирует и обфусцирует полезные нагрузки .NET и PowerShell для C2-фреймворков Empire и Covenant, с настраиваемыми профилями сборки для red-team…
 0xmj/cve-2018-2628
Инструмент для эксплуатации уязвимостей
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 aureels/cve-2026-86596
Однофайловый эксплойт и массовый сканер для CVE-2026-86596 — RCE через внедрение шаблонов в s2Member посредством параметра item_name в PayPal IPN, с…
 ynwarcs/cve-2024-30052
Материалы для CVE-2024-30052.
 0xf4n9x/cve-2022-24990
CVE-2022-24990 TerraMaster TOS: неаутентифицированное RCE через инстанцирование PHP-объектов
 boroeurnprach/cve-2026-23744-poc
CVE-2026-23744 — Версии 1.4.2 и более ранние версии MCPJam inspector подвержены удалённому выполнению кода (RCE). Поскольку инструмент по умолчанию…
 cckuailong/log4j_dos_cve-2021-45105
PoC-эксплойт для CVE-2021-45105 (Log4j2 DOS) с веб-приложением Spring Boot, демонстрирующий бесконечный цикл через специально созданные полезные…
 ajisai-babu/cve-2021-3129-exp
Уязвимость RCE в режиме отладки Laravel (CVE-2021-3129) poc / exp
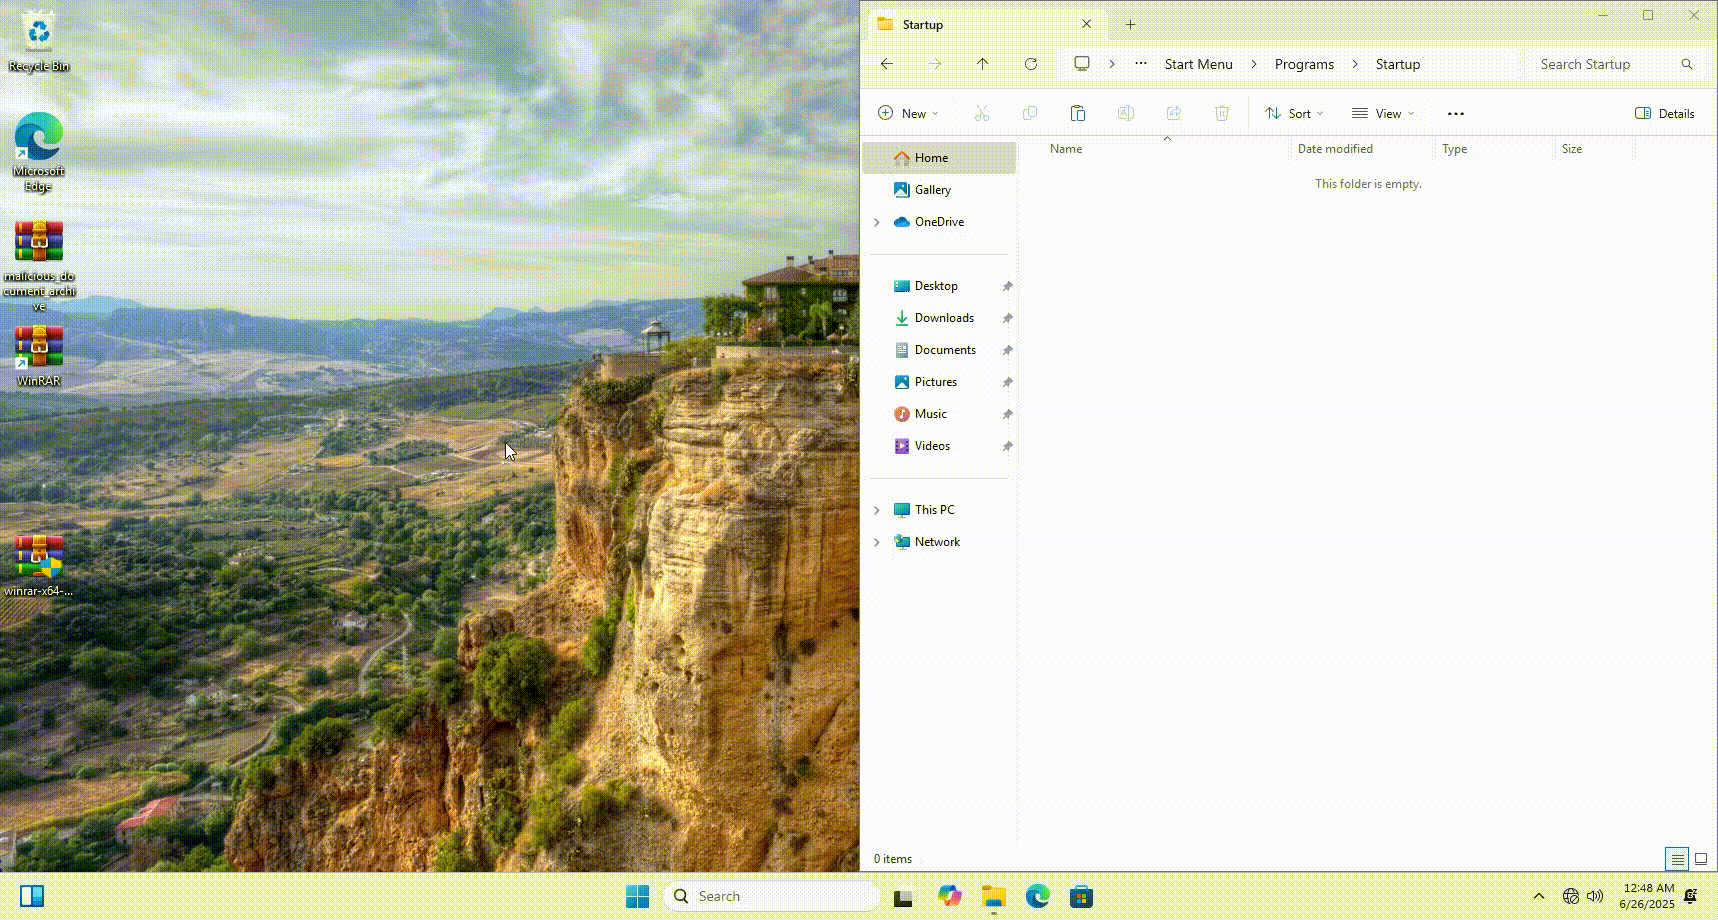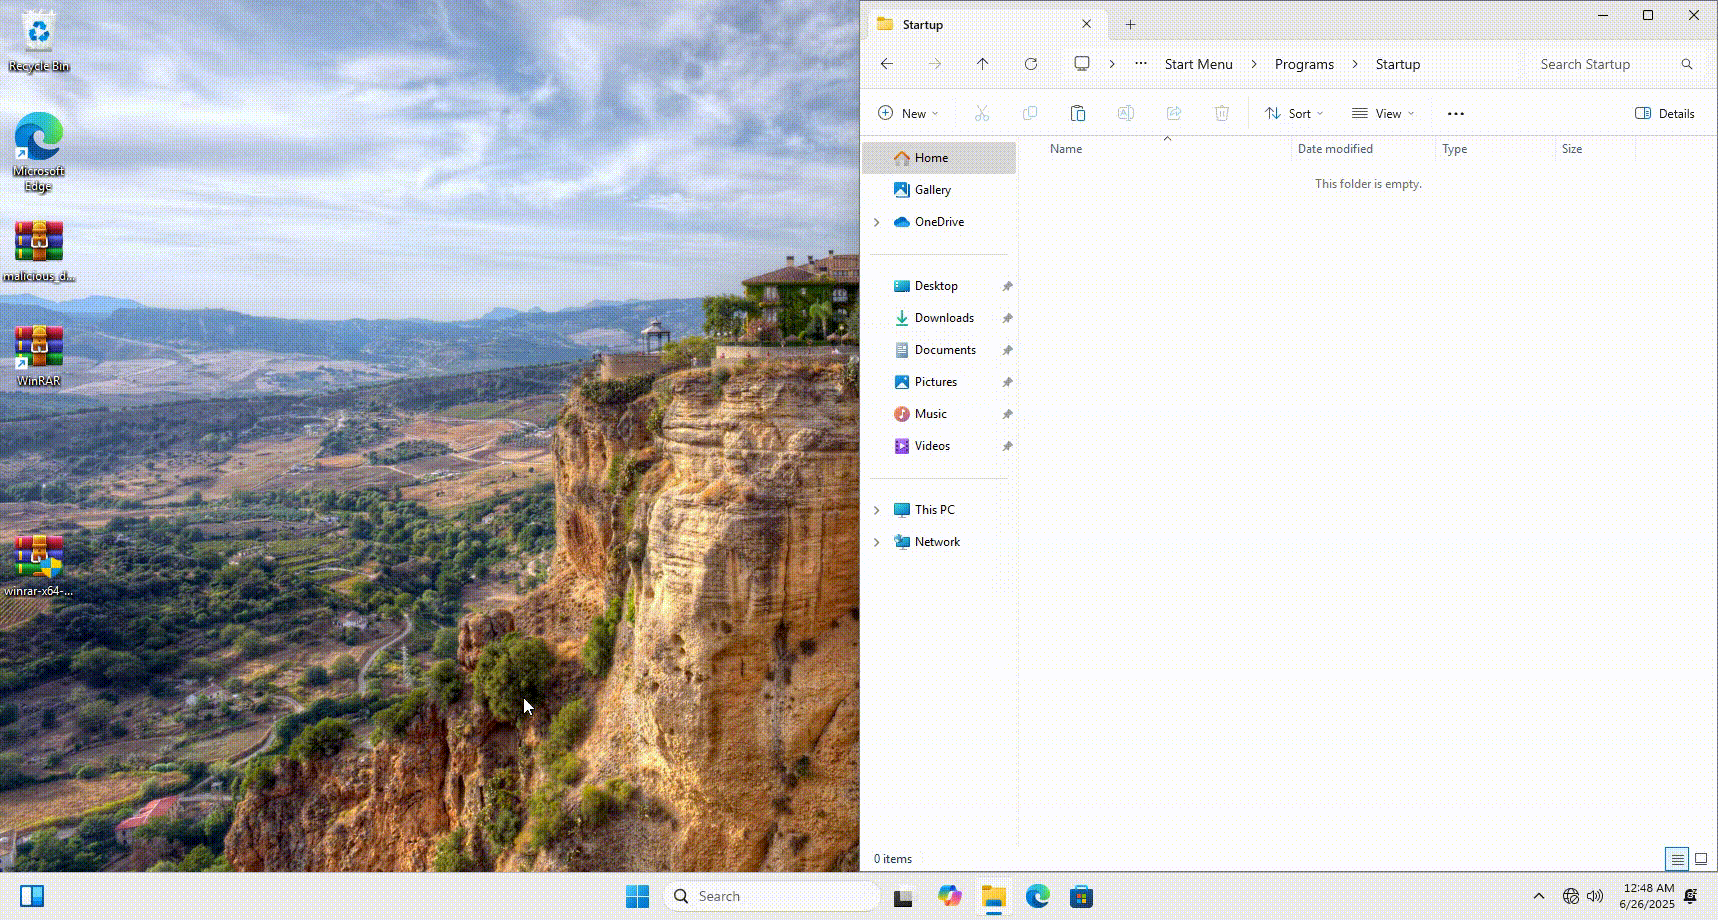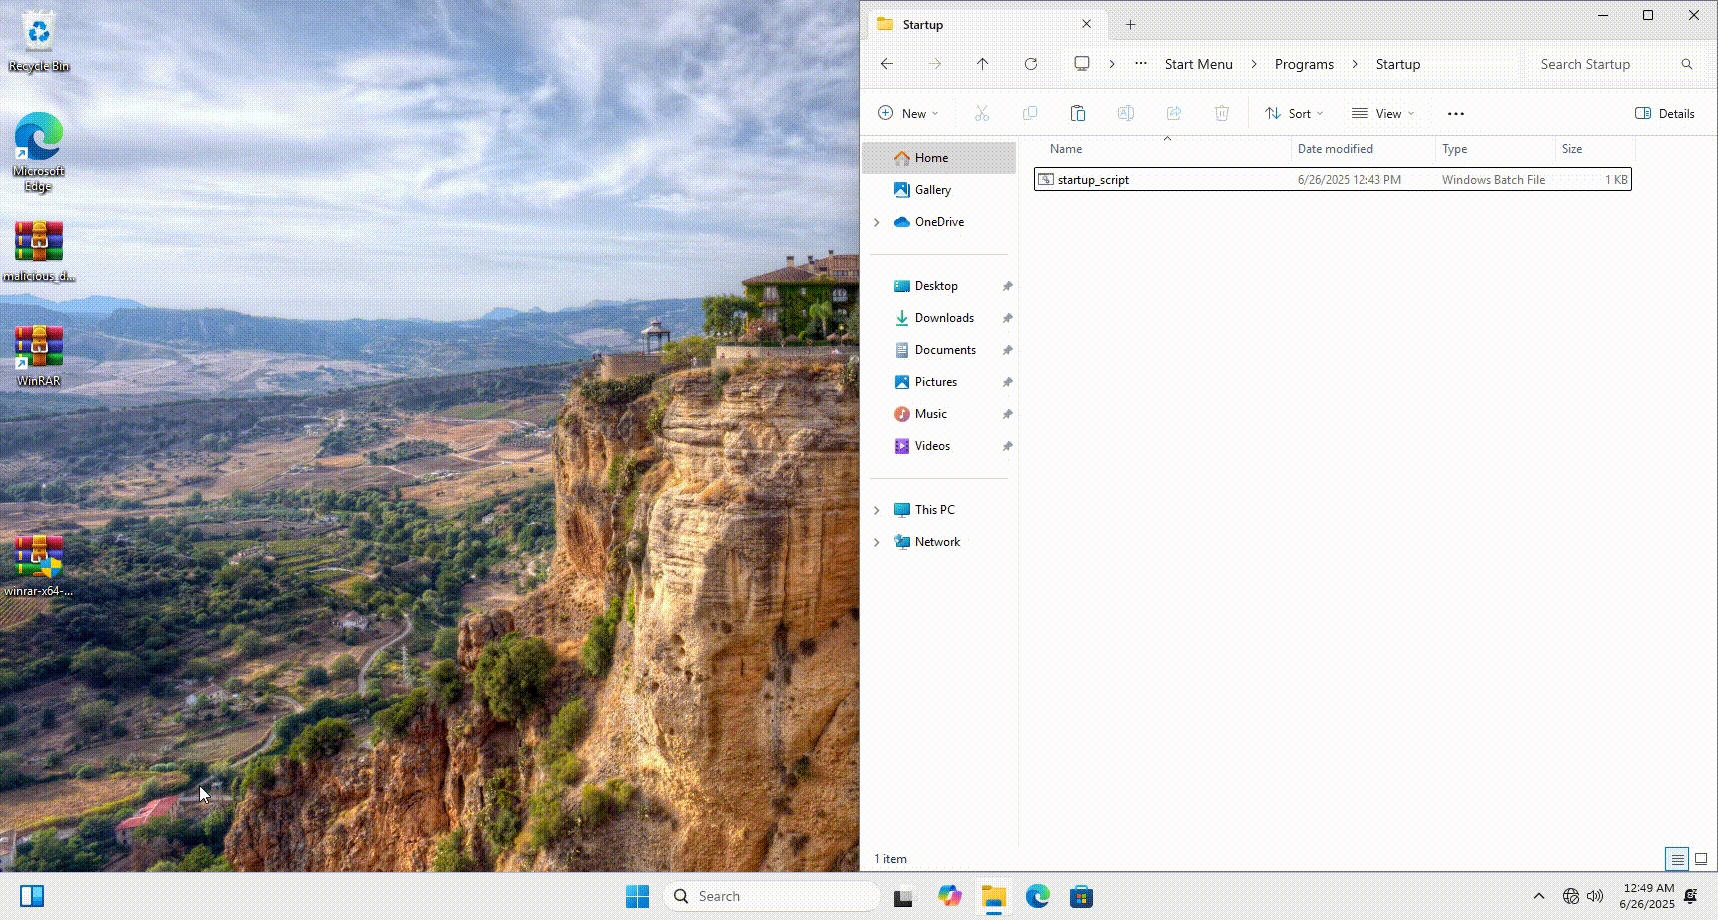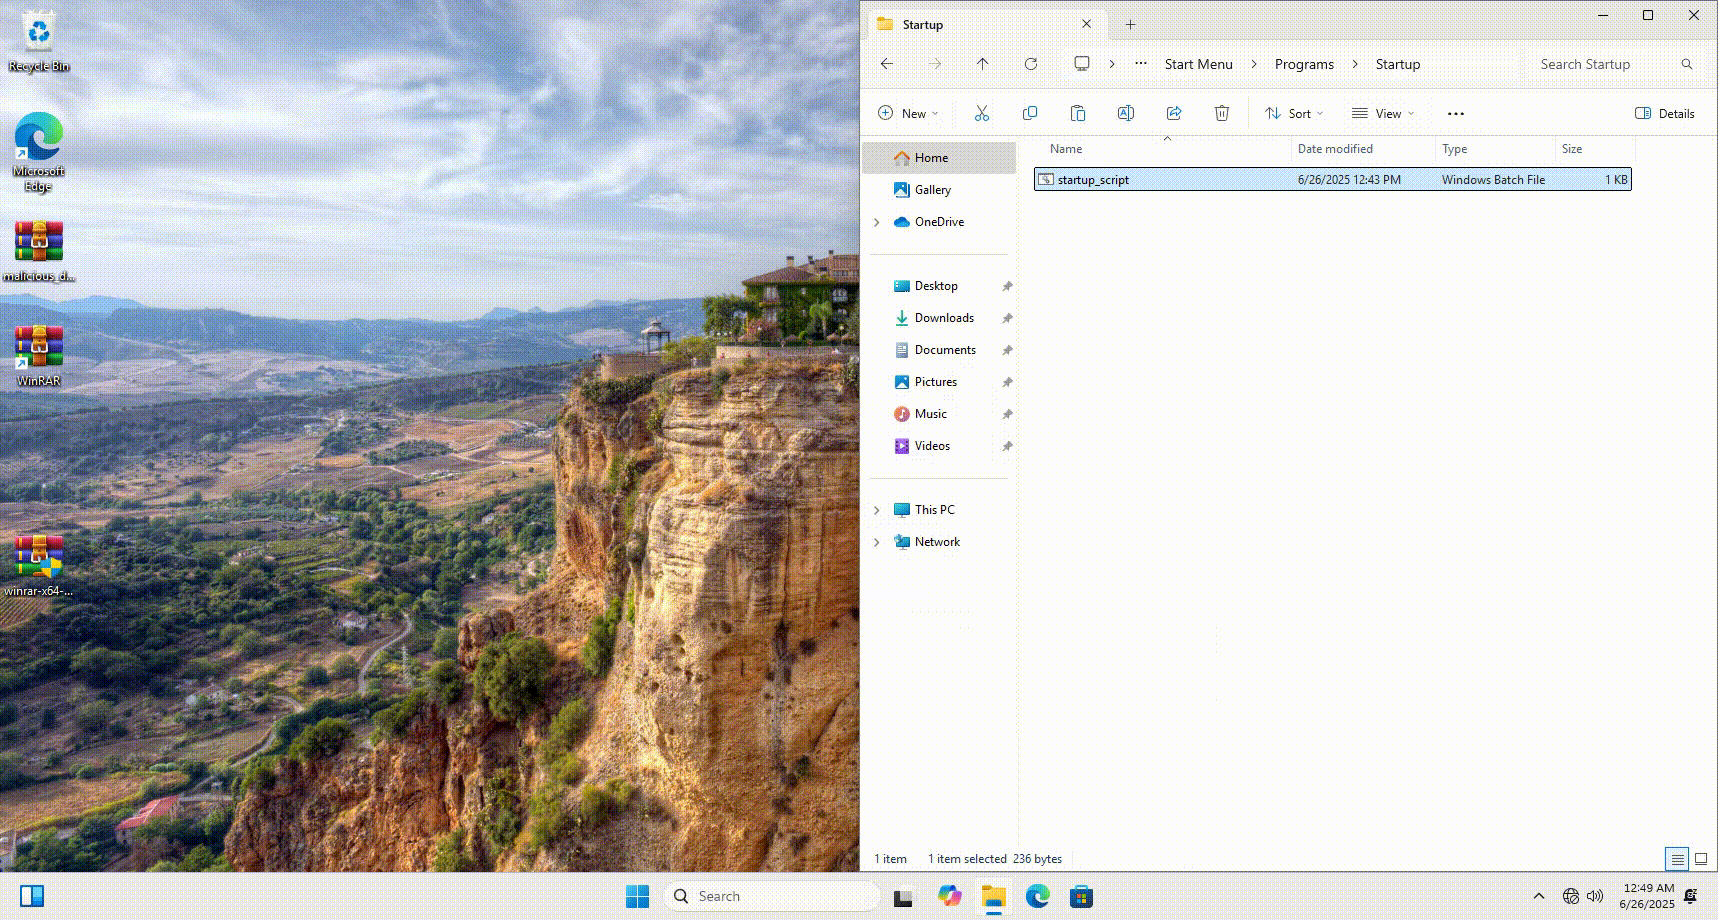 mulwarex/cve-2025-6218-poc
RARLAB WinRAR Обход каталога — удаленное выполнение кода
 lightr3d/cve-2024-21006_jar
Эксплойт на Java для CVE-2024-21006, доставляющий полезную нагрузку через LDAP на целевой IP-адрес и порт. Включает скомпилированный JAR и исходный…
 former-farmer/cve-2023-24955-poc
Эксплойт для Microsoft SharePoint 2019
 diego-altf4/pwnctftool
Автоматизированный инструмент эксплойта ret2win для CTF-задач. Находит смещение стека, генерирует полезные нагрузки, поддерживает удаленную…
 alealeluyah/cve-2022-42889-text4shell-poc
Этот репозиторий содержит Python-скрипт для автоматизации процесса проверки уязвимости, известной как Text4Shell, под идентификатором CVE:…








