
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
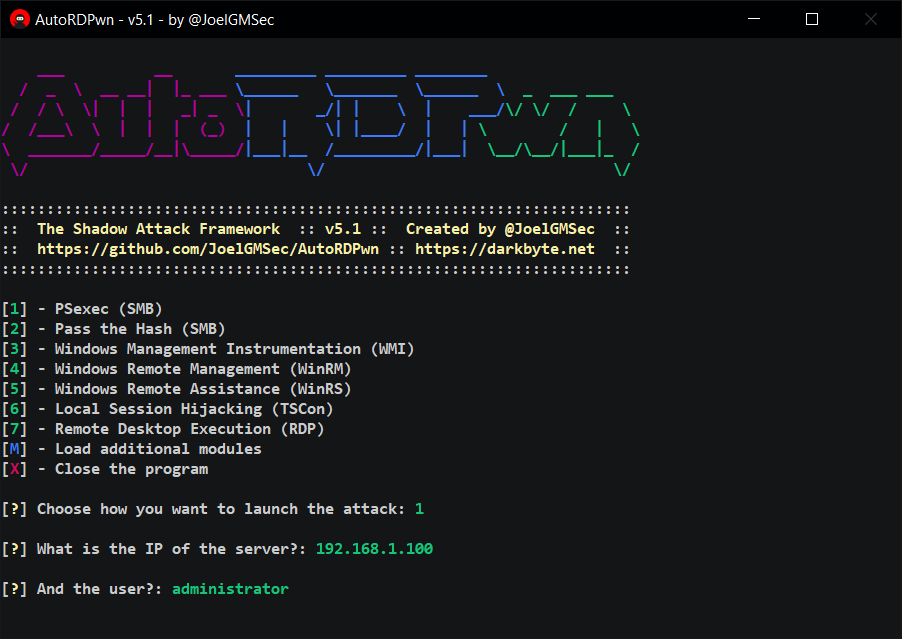
 joelgmsec/autordpwn
Фреймворк Shadow Attack
 vladko312/sstimap
Автоматический инструмент обнаружения SSTI с интерактивным интерфейсом
 nettitude/poshc2
C2-фреймворк с поддержкой прокси, используемый для помощи red team-специалистам в пост-эксплуатации и латеральном перемещении.
 nccgroup/redsnarf
RedSnarf — это инструмент для пентеста / ред-тиминга, предназначенный для сред Windows.
 hakluke/weaponised-xss-payloads
XSS-пейлоады, предназначенные для превращения alert(1) в P1
 christophetd/log4shell-vulnerable-app
Spring Boot веб-приложение, уязвимое к Log4Shell (CVE-2021-44228).
 sweetsoftware/ares
Python ботнет и бэкдор
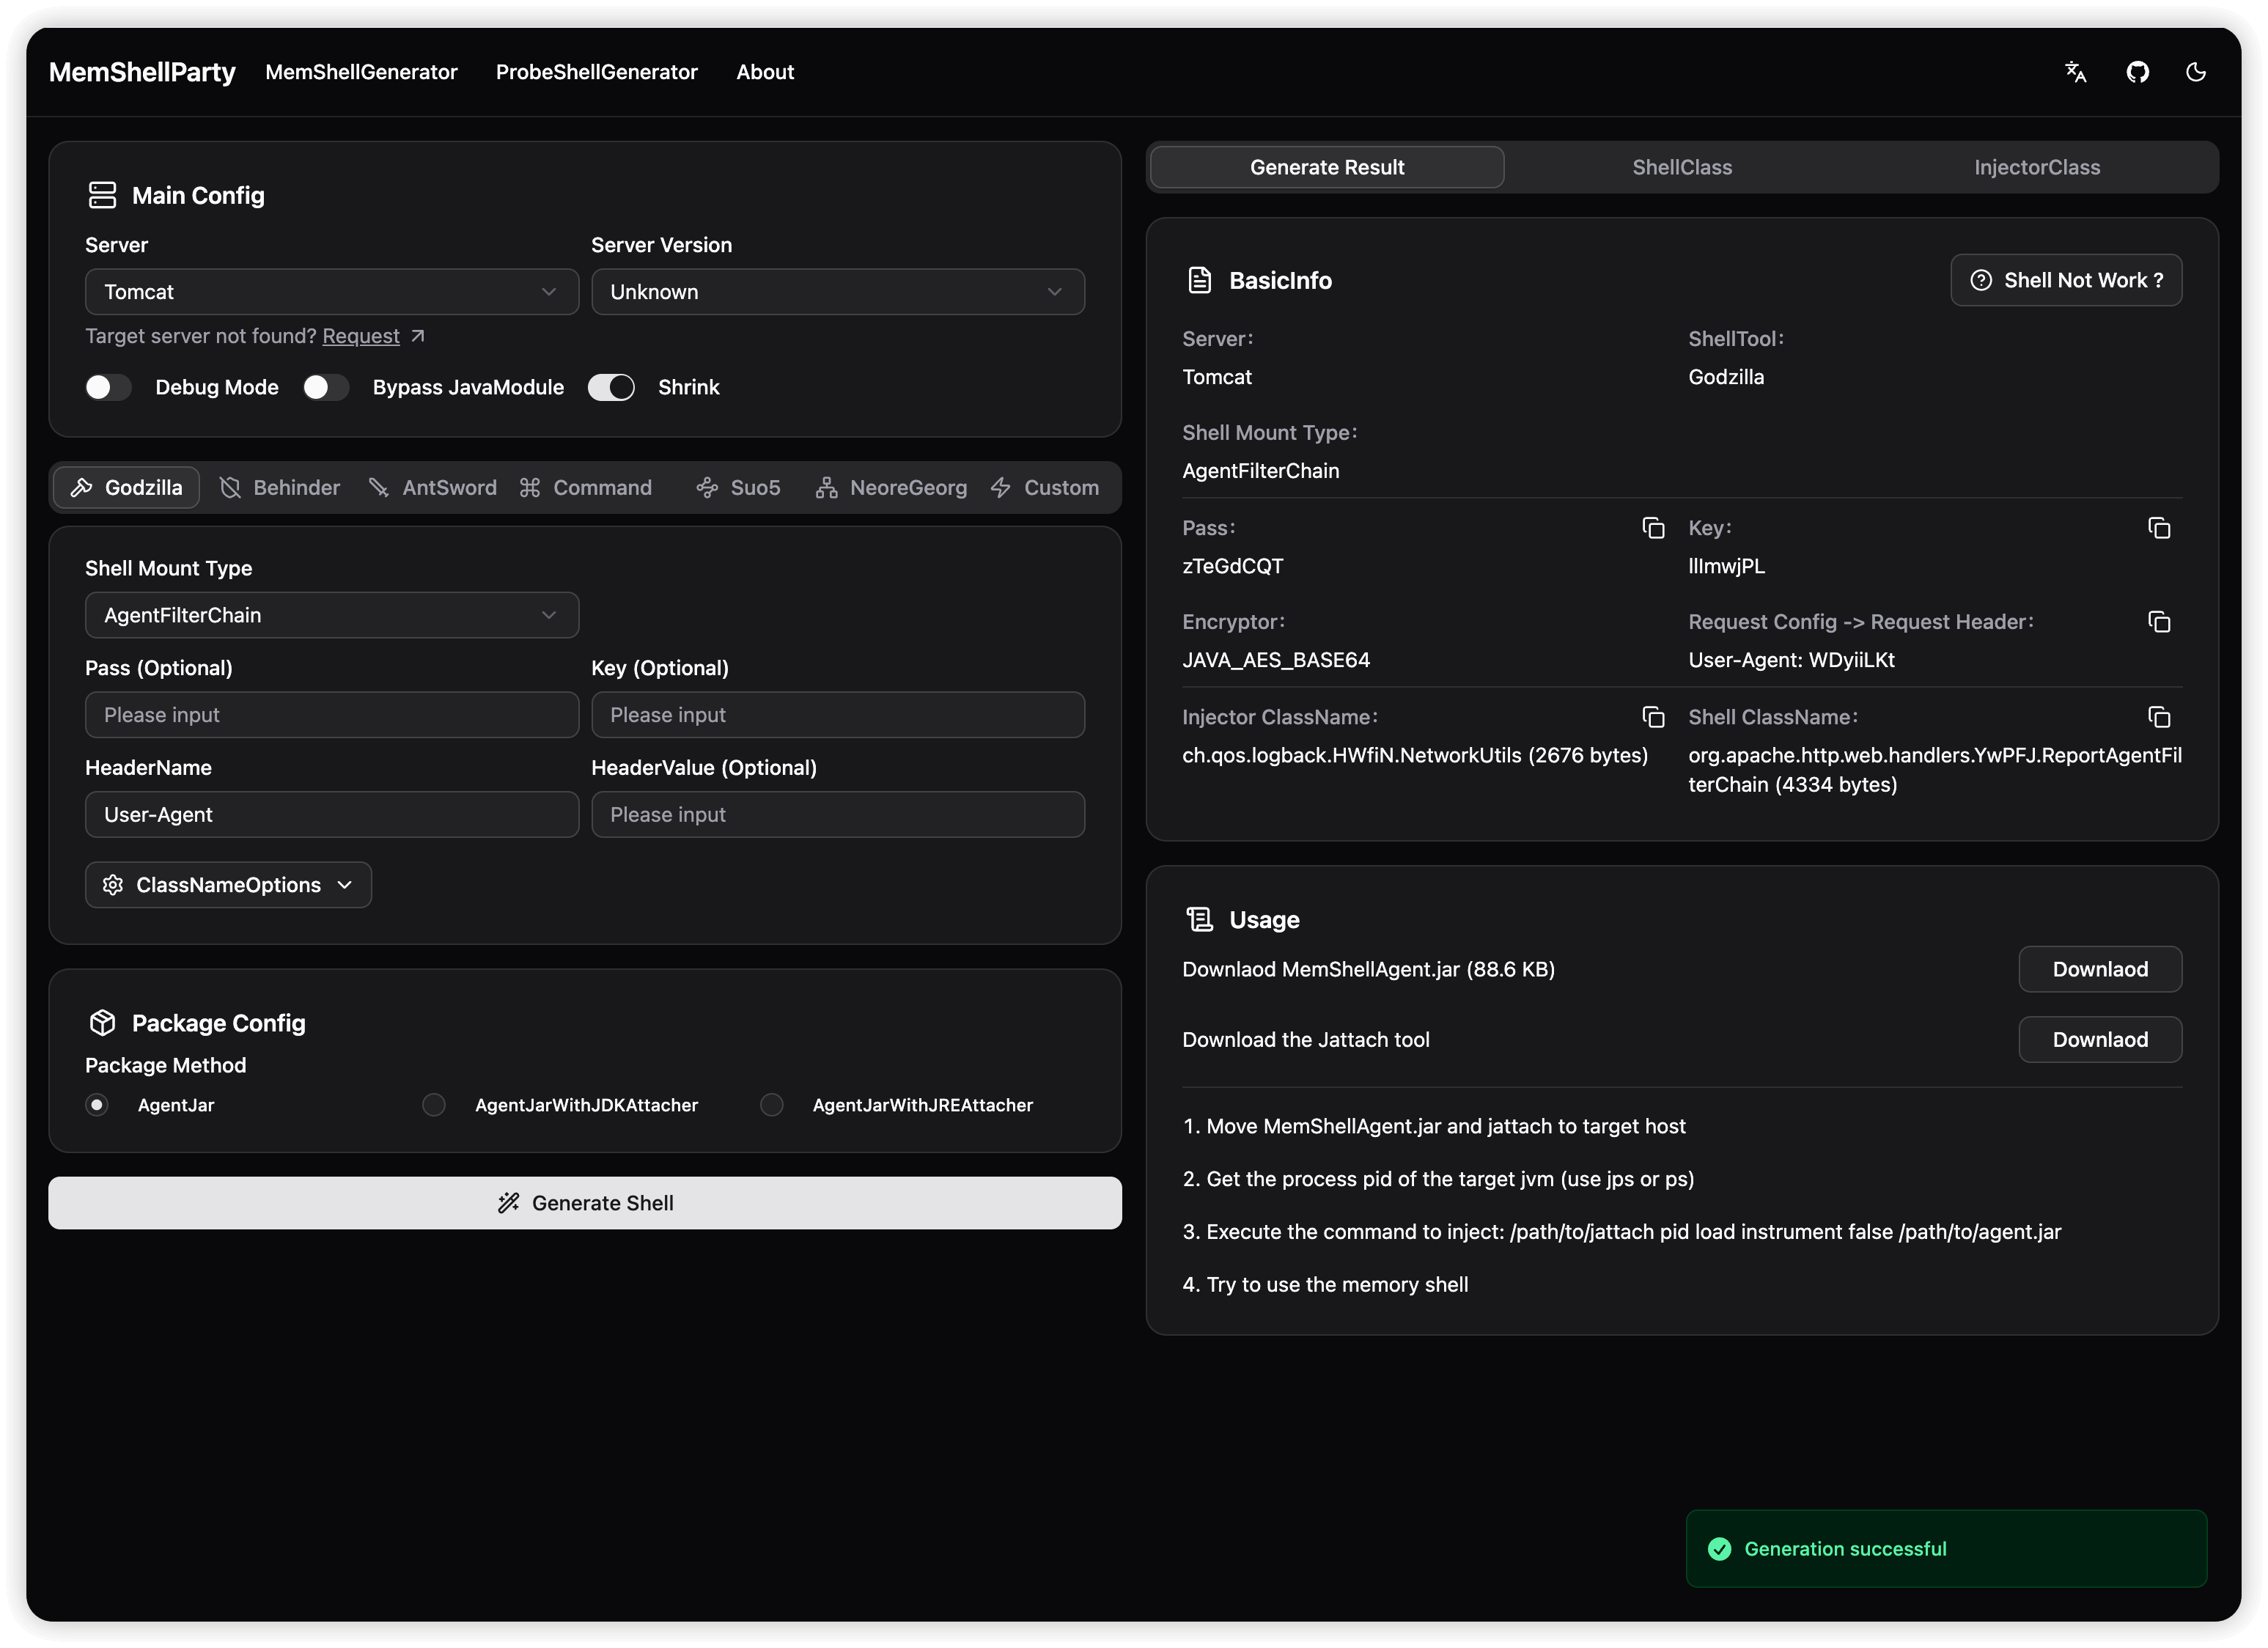 reajason/memshellparty
Инструмент для быстрой генерации памяти (memory shell) для основных Java веб-компонентов, предназначенный для упрощения рабочего процесса…
 bats3c/shad0w
Фреймворк для пост-эксплуатации, предназначенный для скрытной работы в сильно мониторимых средах.
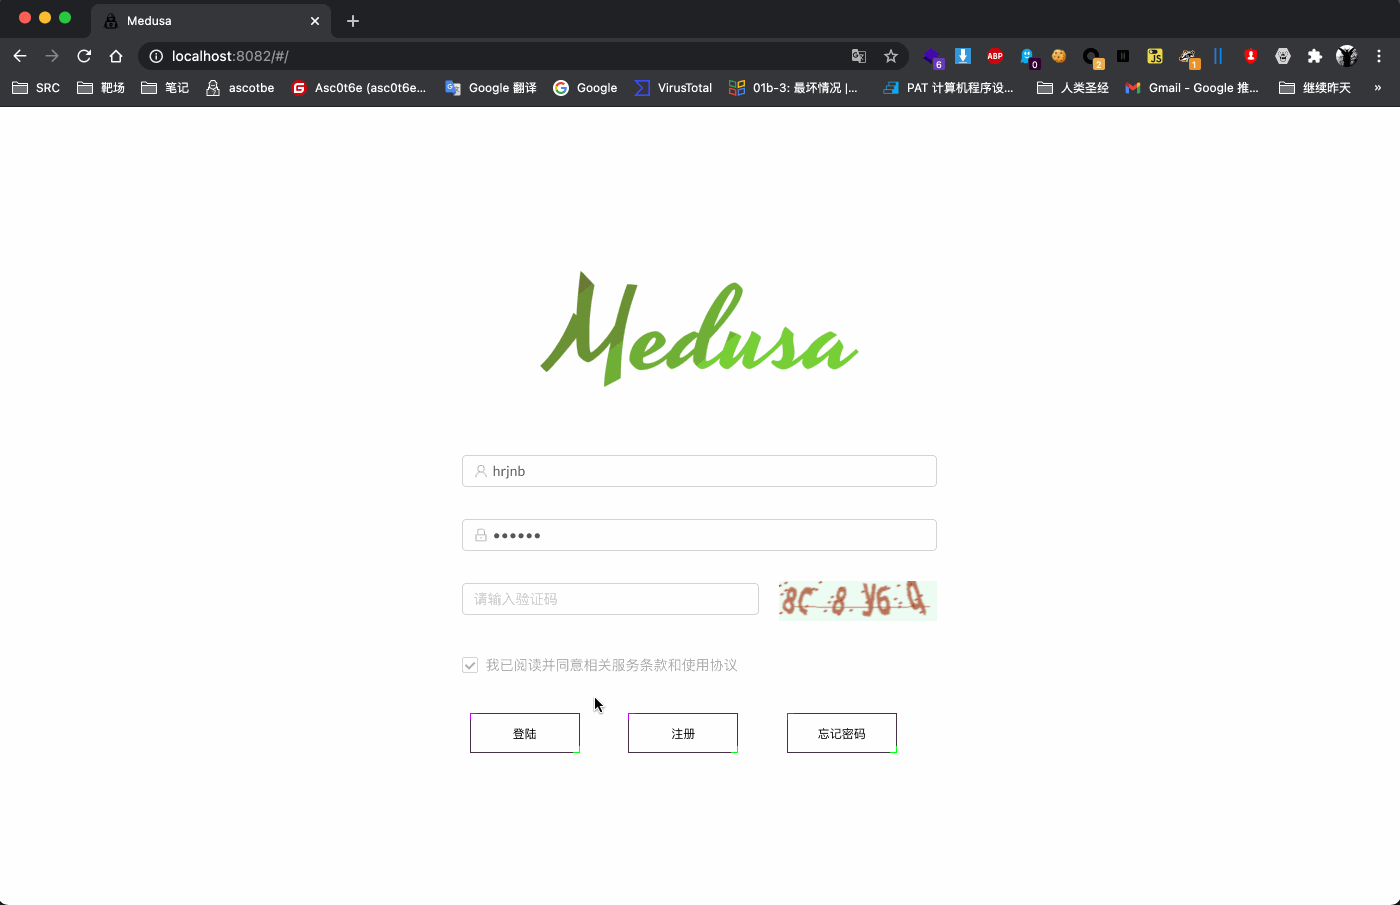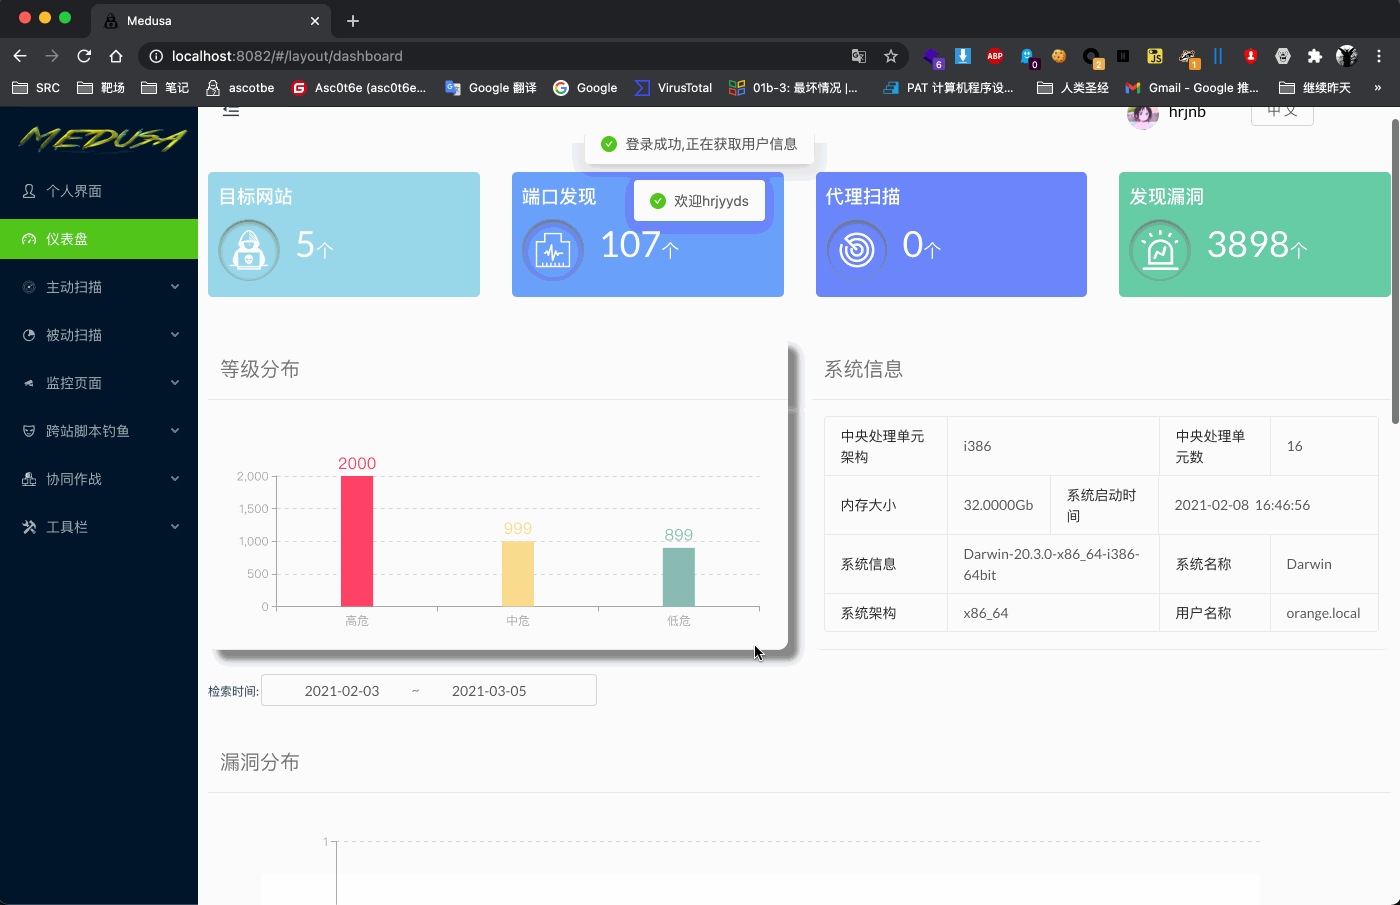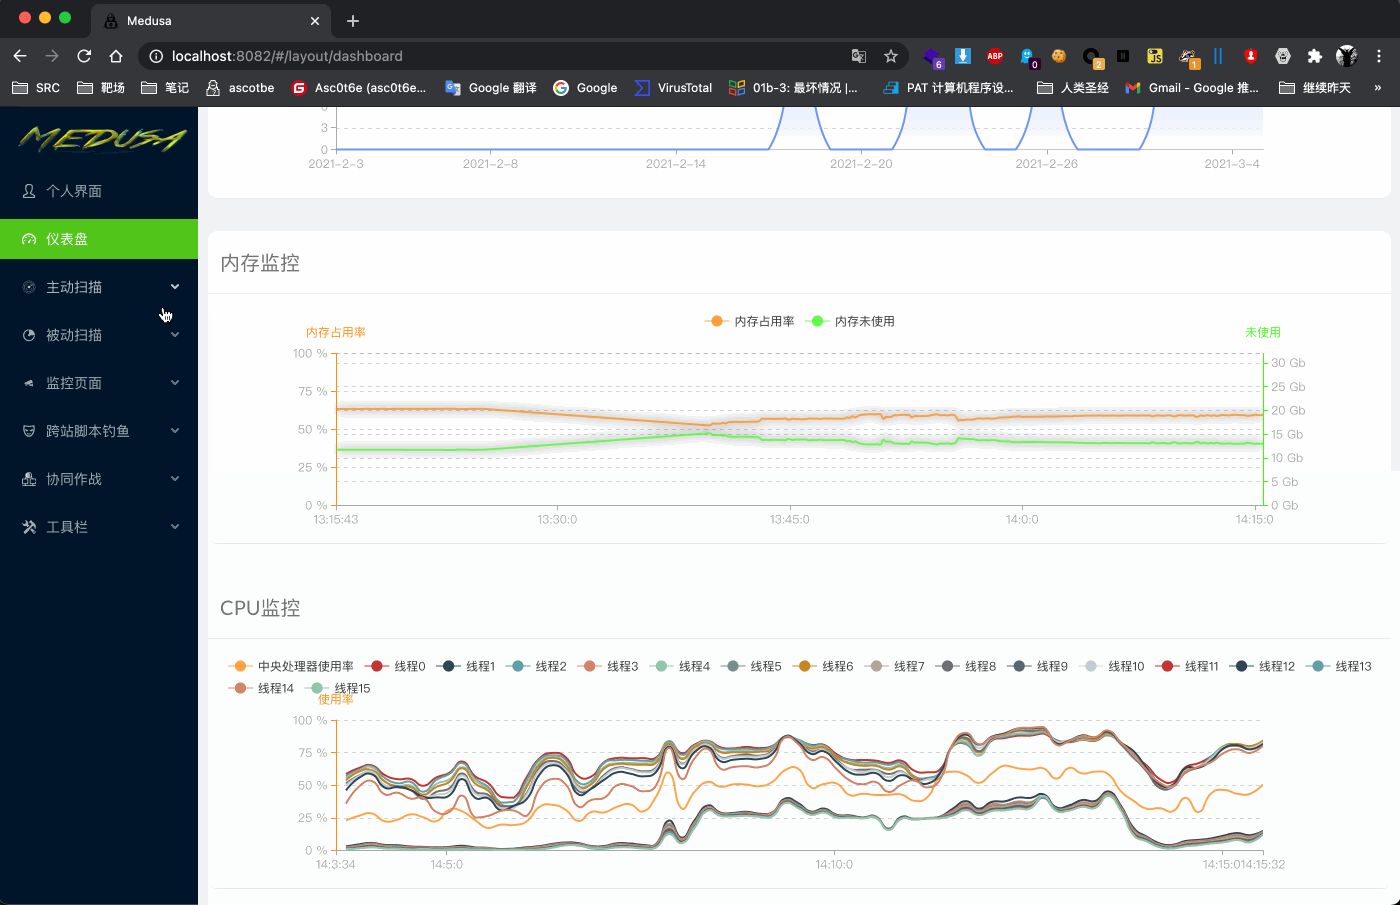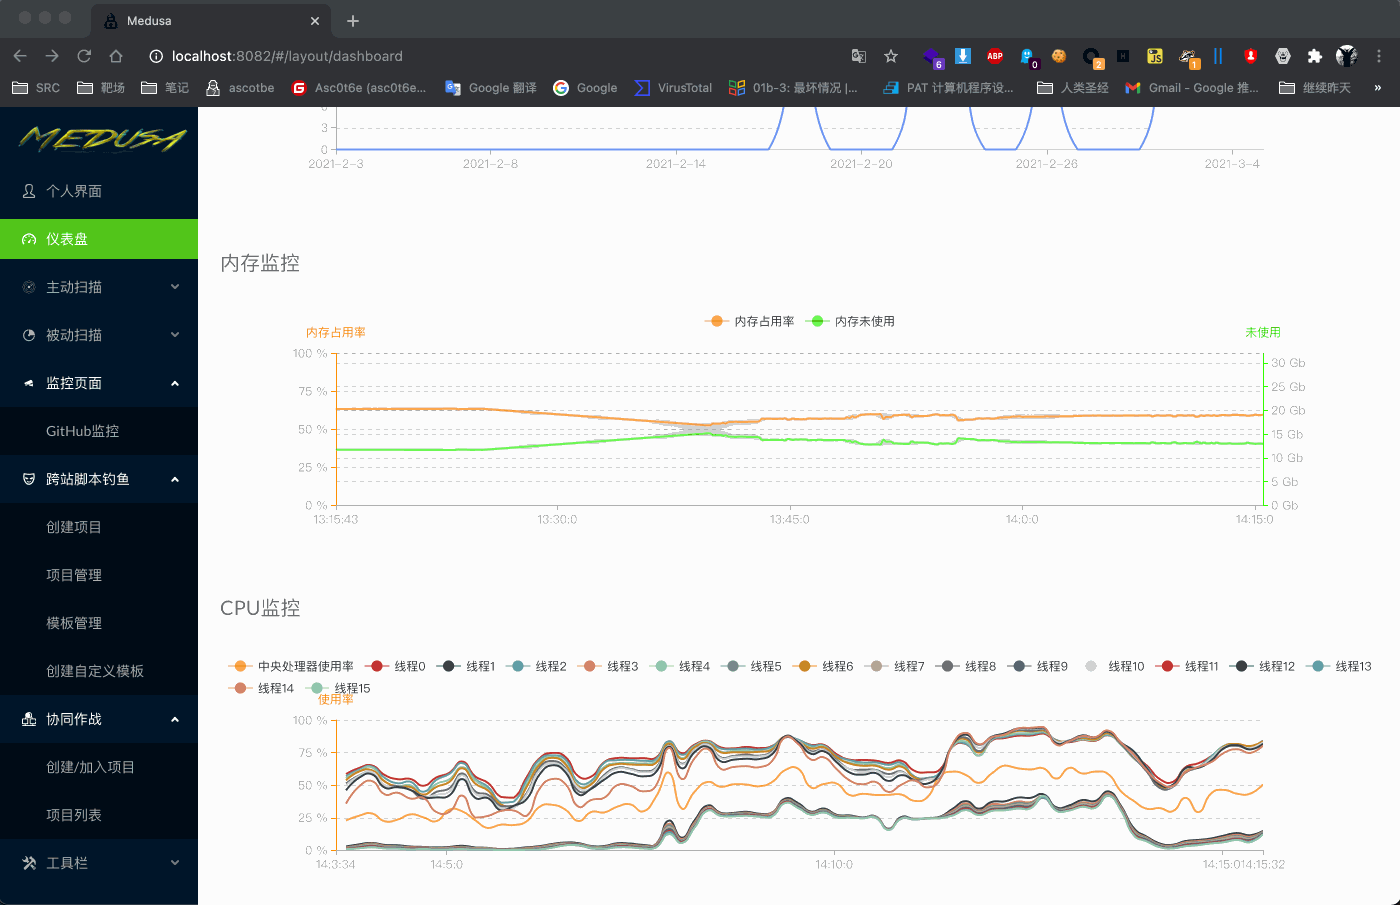 ascotbe/medusa
🐈Medusa — платформа-арсенал для red team. В настоящее время включает XSS-платформу, платформу совместной работы, мониторинг CVE, генерацию обхода…
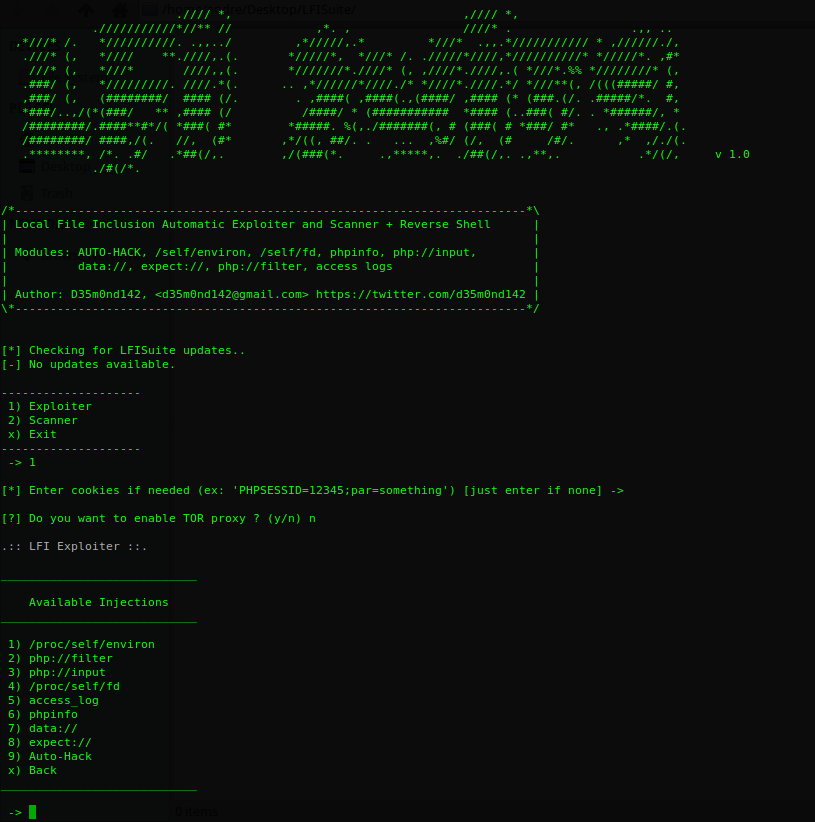 d35m0nd142/lfisuite
Полностью автоматический LFI Эксплуататор (+ Reverse Shell) и Сканер
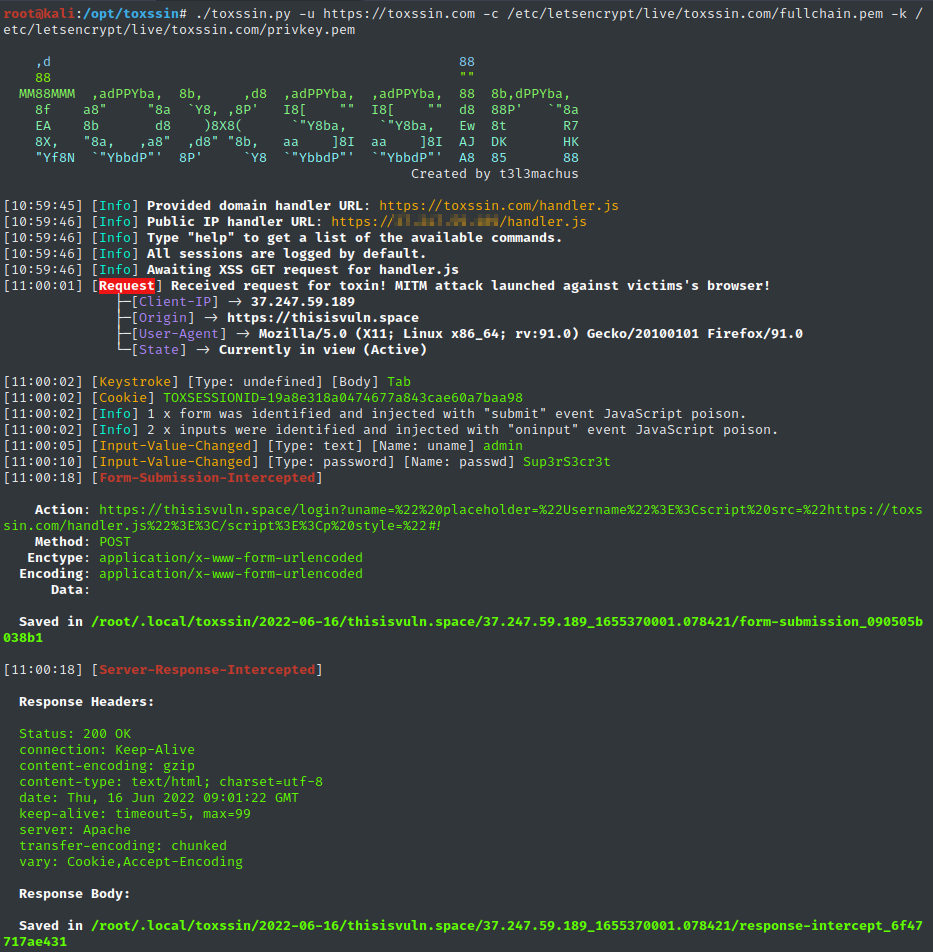 t3l3machus/toxssin
Интерфейс командной строки для эксплуатации XSS и генератор полезных нагрузок.
 the-xentropy/xencrypt
Средство для обхода антивирусов с помощью скрипта PowerShell
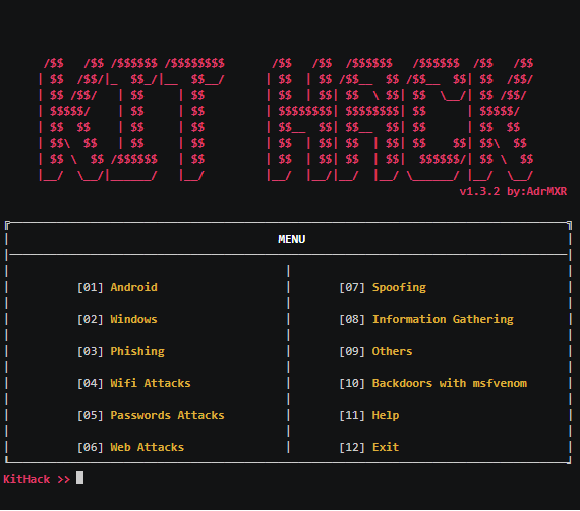 adrmxr/kithack
Набор хакерских инструментов и генератор бэкдоров.
 r00t-3xp10it/fakeimageexploiter
Используйте поддельный image.jpg для эксплуатации целей (скрывайте известные расширения файлов)
 s3cur3th1ssh1t/offensivevba
Этот репозиторий охватывает некоторые методы выполнения кода и обхода антивирусов (AV) для макросов в документах Office.
 ne0nd0g/go-shellcode
Репозиторий раннеров Windows Shellcode и вспомогательных утилит. Приложения загружают и выполняют Shellcode с использованием различных вызовов API…
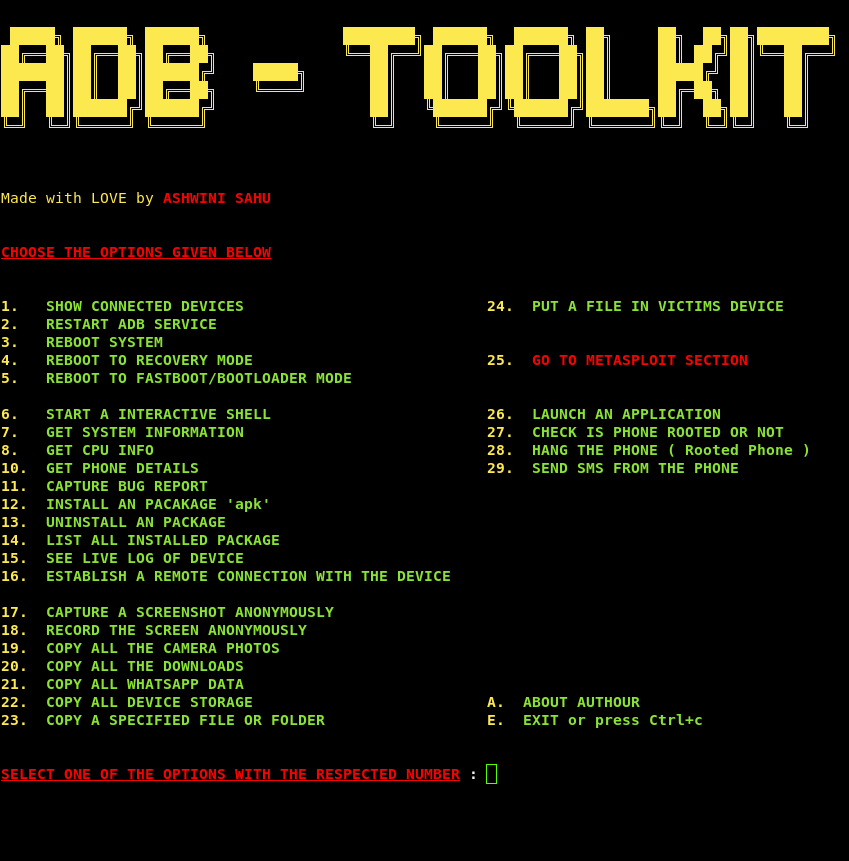 ashwin990/adb-toolkit
ADB-Toolkit V2 для лёгких трюков ADB с множеством преимуществ в одном. НАСЛАЖДАЙТЕСЬ!








