
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 ricardojoserf/sharpcoverttube
YouTube как C2-канал – Управление Windows-системами через загрузку QR-видео на YouTube
 nanowraith/cve-2024-31982
Эксплойт для подтверждения концепции для CVE-2024-31982: внедрение шаблонов на стороне сервера Java (SSTI), приводящее к удалённому выполнению кода…
 junnythemarksman/cve-2024-24590
Десериализация недоверенных данных может происходить в версиях с 0.17.0 по 1.14.2 клиентского SDK платформы ClearML от Allegro AI, что позволяет…
 unhackerencapital/pdfernetremotelo
PoC — концептуальная демонстрация уязвимостей CVE-2024-4367 и CVE-2023-38831 в одном скрипте
 hunthubspace/cve-2024-0757-exploit
PoC-эксплойт для CVE-2024-0757 — удалённое выполнение кода (RCE) в плагине Insert or Embed Articulate Content into WordPress
 jakabakos/cve-2024-4577-php-cgi-argument-injection-rce
Эксплойт на Python для CVE-2024-4577 — внедрение аргументов PHP CGI, позволяющее неаутентифицированное удаленное выполнение кода на серверах Windows…
 shubhamkanhere307/cve-2024-21413
Этот скрипт является Proof of Concept (PoC) для CVE-2024-21413, значительной уязвимости безопасности, обнаруженной в Microsoft Windows Outlook,…
 sinsinology/cve-2024-29855
PoC для аутентификации Veeam Recovery Orchestrator CVE-2024-29855
 imbyter/imbyter-winrar_cve-2023-38831
PoC-эксплойт для WinRAR CVE-2023-38831 с Python-скриптом для создания вредоносных архивов, выполняющих произвольный код через подмену расширений…
 vin01/poc-cve-2024-38396
PoC для iTerm2 CVE CVE-2024-38396 и CVE-2024-38395, которые позволяют выполнение кода
 shadow-spinner/cve-2012-2982_python
用于 Webmin 1.580 远程代码执行(CVE-2012-2982)的 Python 漏洞利用,可向指定监听器生成反向 shell。
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
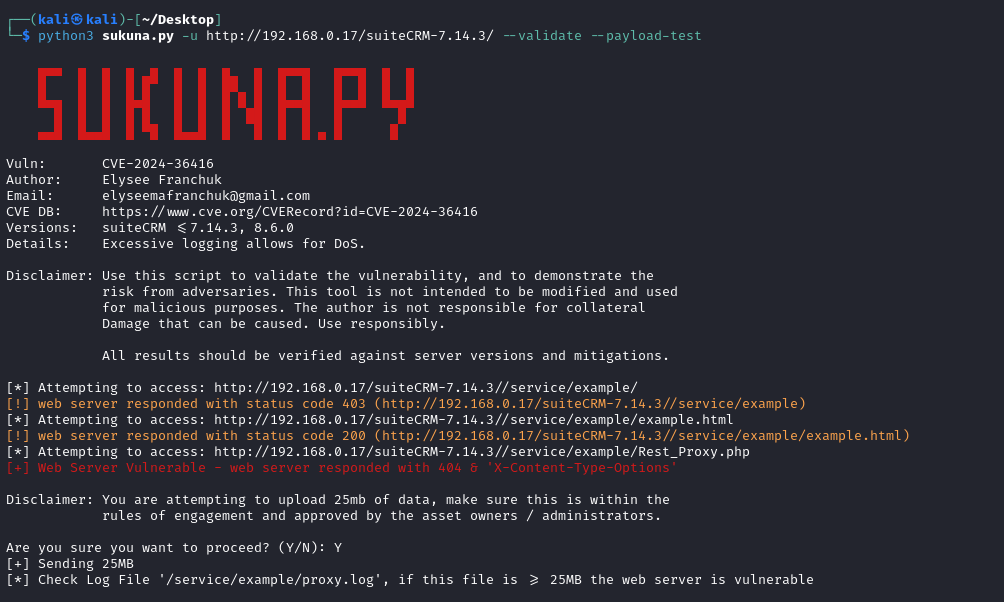 kva55/cve-2024-36416
Python-эксплойт-валидатор для CVE-2024-36416, нацеленный на установки SuiteCRM. Выполняет обнаружение уязвимости, тестирование полезных нагрузок и…
 mr-r00t11/cve-2024-23692
Rejetto HFS (HTTP File Server) — это простой веб-файловый сервер, который упрощает обмен файлами по сети или через интернет.
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.js — это просмотрщик PDF-файлов на основе JavaScript, поддерживаемый Mozilla. Эта уязвимость позволяет злоумышленнику выполнить произвольный…
 oxydev2/clearml-cve-2024-24590
Доказательство концепции для CVE-2024-24590
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Неаутентифицированная уязвимость RCE в Rejetto HTTP File Server (CVE-2024-23692)
 0dai-ml/zerodapi
0dAPI Официальная документация








