
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/imbyter/imbyter-winrar_cve-2023-38831
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubimbyter/imbyter-winrar_cve-2023-38831

imbyter-WinRAR_CVE-2023-38831

PoC-эксплойт для WinRAR CVE-2023-38831 с Python-скриптом для создания вредоносных архивов, выполняющих произвольный код через подмену расширений файлов.

Репозиторий
262 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

💥 Описание уязвимости WinRAR (CVE-2023-38831)

В версиях WinRAR до 6.23 существует уязвимость подделки расширения файла. Злоумышленник может использовать эту уязвимость для создания специального архива, содержащего якобы безвредные файлы, например изображения JPG (.jpg), текстовые файлы (.txt) или PDF-документы (.pdf), а затем убедить пользователя открыть эти файлы напрямую без распаковки, что позволит выполнить произвольный код на машине жертвы.

  • Идентификатор уязвимости: CVE-2023-38831
  • Тип уязвимости: логическая уязвимость
  • Название ПО: RARLAB WinRAR
  • Имя модуля: WinRAR.exe
  • История уязвимостей: Согласно результатам поиска на https://vuldb.com, исторических уязвимостей не так много, а тех, которые можно стабильно эксплуатировать, еще меньше.
  • Затронутые версии: версии < 6.23 (согласно тестам, версии 5.x не подвержены уязвимости)

🧨 Тестовый POC-архив

Файл: test.zip

Это уже готовый архив с уязвимостью CVE-2023-38831. При открытии файла 2.jpg внутри архива с помощью версии WinRAR<6.23 будет выполнен bat-скрипт, содержащийся в архиве. Содержимое bat-скрипта:

echo off
mshta vbscript:msgbox("你电脑已经被我控制!!!",64,"被黑了")(window.close)
shutdown -s -t 60

После успешного тестирования появится предупреждение о выключении. Чтобы отменить выключение, введите в cmd команду shutdown -a.
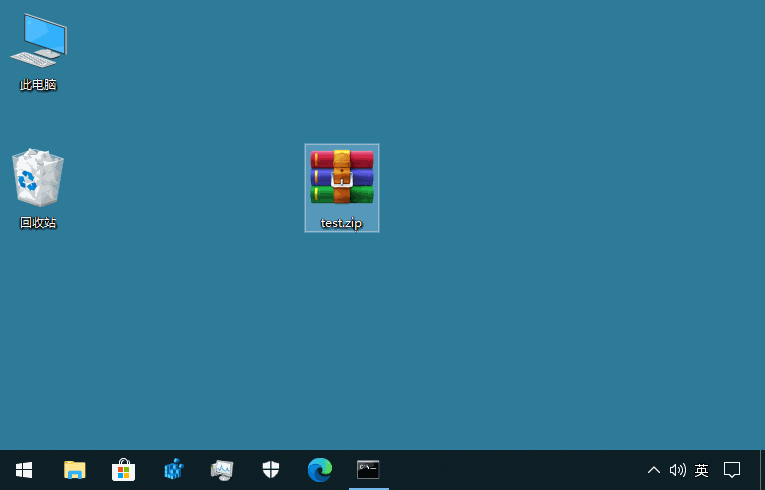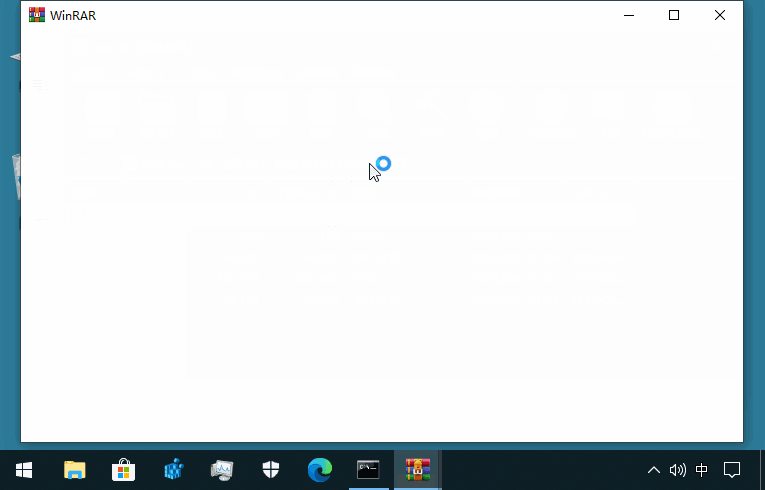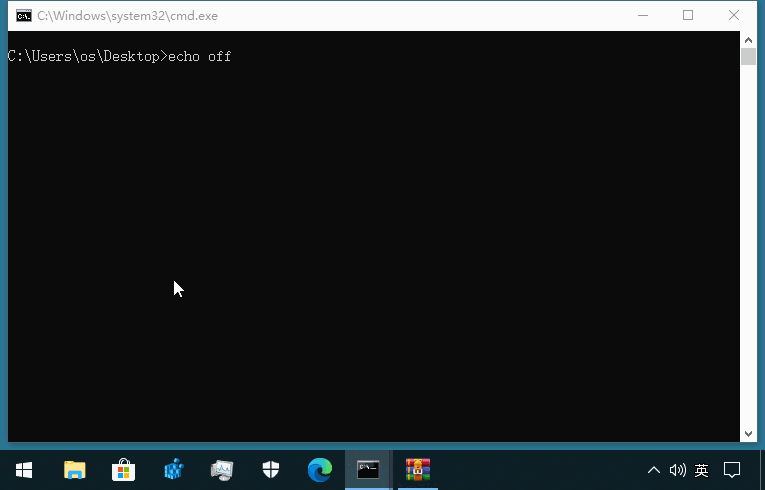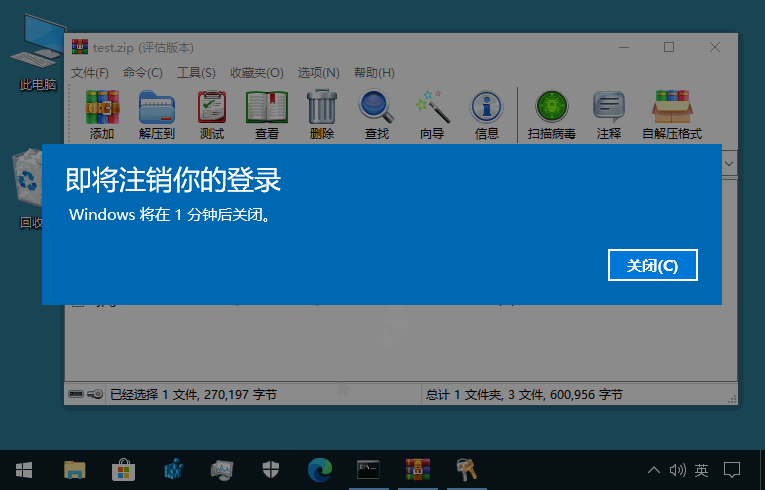
Изображение

🧑‍💻 Python-код

Файл: make-poc.py

Используется для автоматического преобразования входного файла в POC-архив.

🥝 Подробное описание

См.: https://flowus.cn/share/a3b35db0-ab5e-4abc-b8d3-5ff284e82e7b

Скачать инструмент





