
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Exploit-CVE-2024-31777 — Публичный эксплойт для CVE-2024-31777 | Kitploit
Инструменты/GitHubGitHub/freysolareye/exploit-cve-2024-31777
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubfreysolareye/exploit-cve-2024-31777

Exploit-CVE-2024-31777

Публичный эксплойт для CVE-2024-31777

Репозиторий
11162 лет назадЕщё не проверено
Поделиться

CVE-2024-31777 | Неограниченная загрузка файлов на платформе электронного обучения GUnet OpenEclass — PoC

📜 Описание

Данный скрипт представляет собой proof of concept (PoC) для CVE-2024-31777 — уязвимости безопасности, обнаруженной в платформе электронного обучения GUnet OpenEclass с оценкой CVSS 9.8, которая затрагивает конечную точку 'certbadge.php'. Аутентифицированные злоумышленники, обладающие правами администратора, могут использовать этот недостаток для выполнения неограниченной загрузки файлов через функциональность ZIP, тем самым достигая удалённого выполнения кода.

📜 Установка

Инструмент написан на Python3 и требует некоторые модули для корректной работы:

pip3 install -r requirements.txt

🚀 Использование

Используйте этот инструмент ответственно и убедитесь, что у вас есть разрешение от владельца целевой системы. Скрипт требует аутентификации в качестве администратора, а также базового пути установки openeclass.

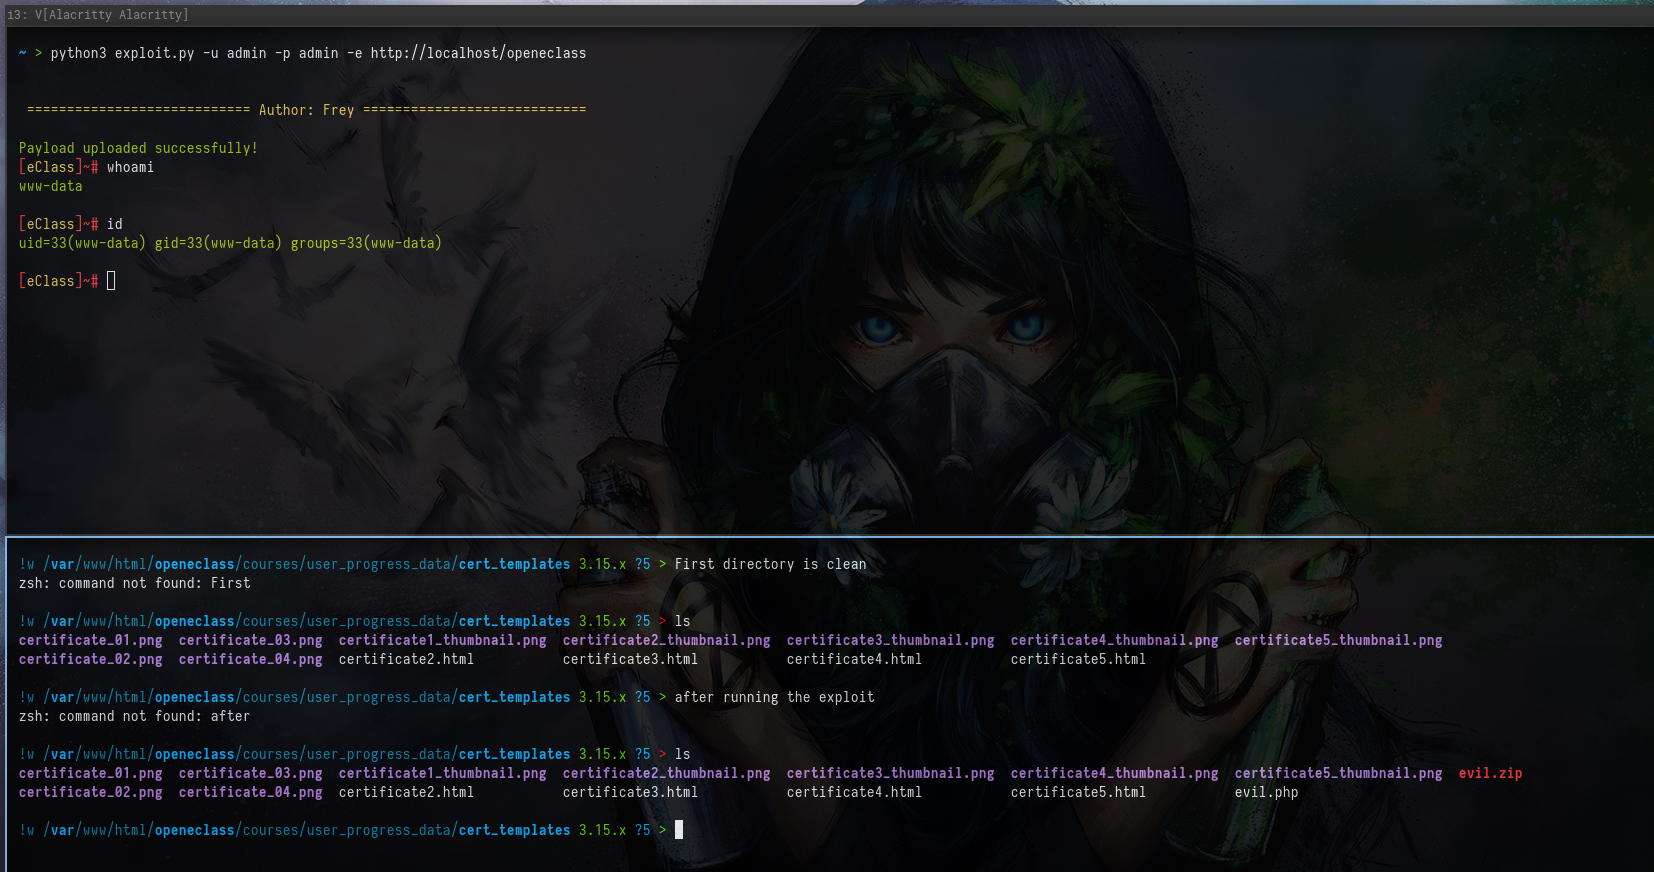
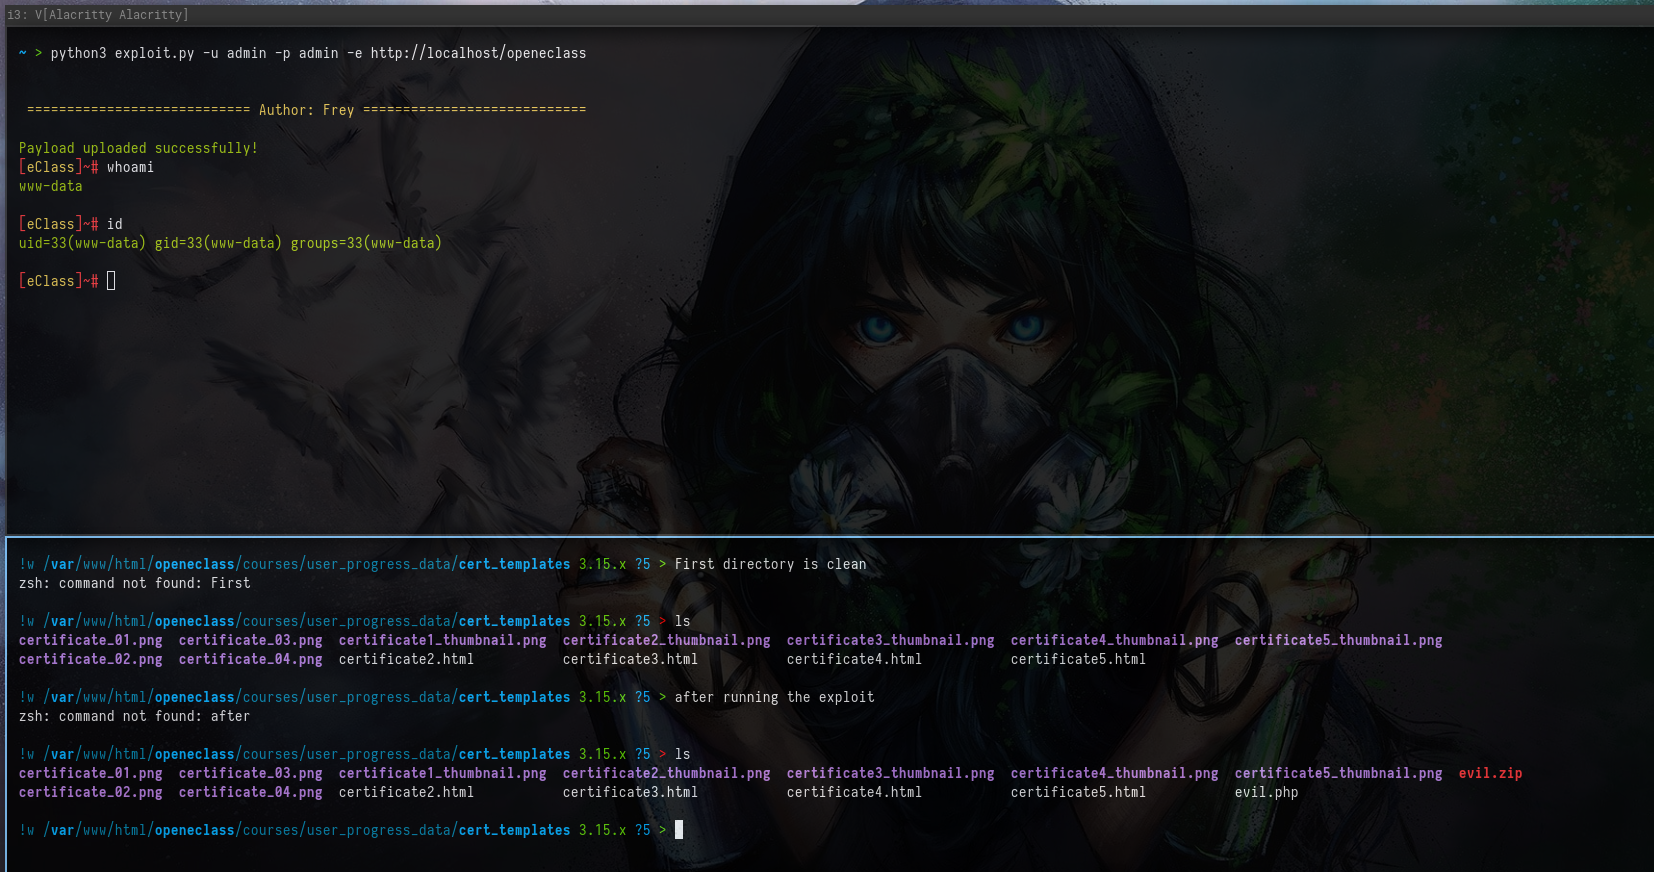
python3 CVE-2024-31777.py -u admin -p admin -e http://localhost/openeclass

Параметры:

  • -u: Имя пользователя для входа.
  • -p: Пароль для аутентификации.
  • -e: Базовый URL-адрес Open eClass

Демонстрация PoC


📆 Журнал изменений

[12 апреля 2024] Первоначальный релиз

  • Первоначальный релиз, демонстрирующий эксплуатацию CVE-2024-31777.

[3 апреля 2024] — Ответ GUnet

  • Команда GUnet подтвердила уязвимость, и для версии 3.16 готовится оперативное исправление (hotfix).

[2 апреля 2024] — Демо-версия PoC

  • Демо-версия PoC, демонстрирующая эксплуатацию уязвимости вендору.

Благодарности

  • RoboGR00t за его первоначальное исследование, которое привело меня к изучению OpenEclass GUnet CMS.
  • GUnet за невероятную работу, которую они проделывали все эти годы для греческого сообщества.

📌 Автор

Georgios Tsimpidas

  • Веб-сайт
  • Twitter
  • LinkedIn

⚠️ Предупреждение

Этот инструмент предназначен исключительно для образовательных целей и этического тестирования. Несанкционированное сканирование, тестирование или эксплуатация систем противозаконно и неэтично. Убедитесь, что у вас есть явное авторизованное разрешение на проведение любых тестов или действий по эксплуатации в отношении целевых систем.


Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент