
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 d4vinci/pastejacker
Взлом систем с автоматизацией атак PasteJacking.
 rwexecute/cve-2023-50564
Скрипт Python для эксплуатации CVE-2023-50564
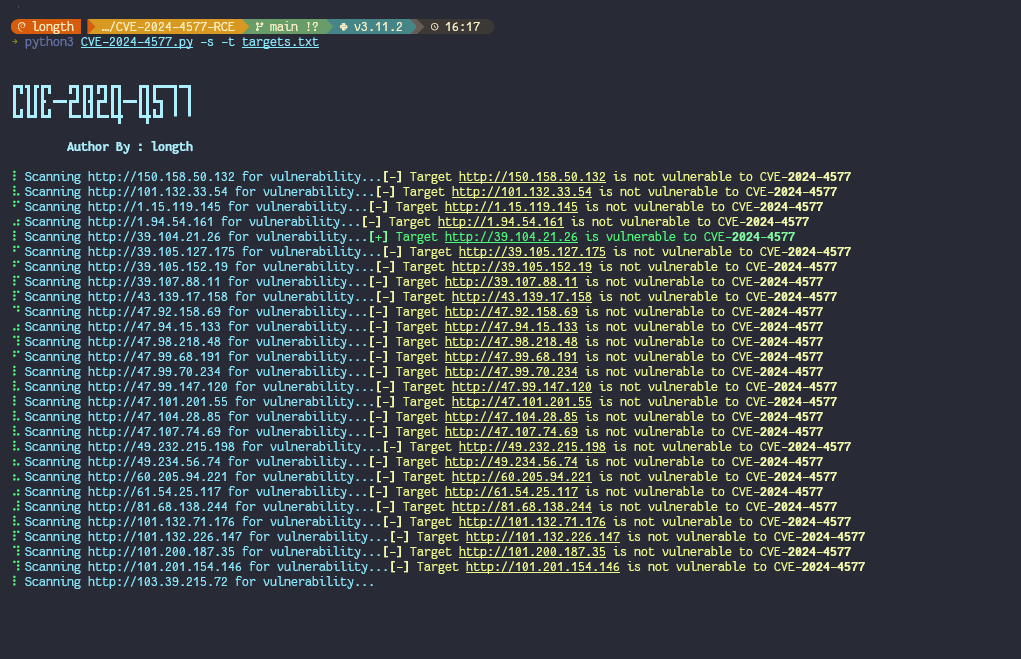 longhoangth18/cve-2024-4577
Сканер и эксплойт для уязвимости CVE-2024-4577 PHP CGI, связанной с внедрением аргументов. Обнаруживает уязвимые PHP-приложения и выполняет…
 geniuszly/cve-2020-15916
Эксплойт, подтверждающий концепцию, для CVE-2020-15916, позволяющий несанкционированные изменения конфигурации LAN через обход слабой аутентификации…
 cujanovic/open-redirect-payloads
Подборка полезных нагрузок для open redirect, собранных из отчётов bug bounty, вместе с shell-скриптом для подстановки целевого домена из белого…
 cujanovic/crlf-injection-payloads
Коллекция payload'ов для CRLF-инъекций, собранных из отчётов bug bounty, используемая как справочник для тестирования уязвимостей внедрения…
 cujanovic/ssrf-testing
Ресурсы для тестирования SSRF (Server Side Request Forgery)
 p33d/cve-2024-9441
Эксплойт для CVE-2024-9441: удалённое выполнение кода через некорректную санитизацию входных данных в PHP-функционале восстановления пароля.…
 carlos-mesquita/tpaslog4shellpoc
Доказательство концепции для уязвимости Log4Shell (CVE-2021-44228), разработанный в рамках курсовой работы по учебной дисциплине TPAS в магистерской…
 al1ex/ysoserial
Инструмент класса proof-of-concept для генерации полезных нагрузок, эксплуатирующих небезопасную десериализацию объектов Java.
 geniuszly/cve-2017-7269
является PoC-инструментом, демонстрирующим эксплойт для известной уязвимости в компоненте WebDAV IIS6
 j3r1ch0123/cve-2024-24590
Создал этот эксплойт для машины Hack The Box, Blurry.
 geniuszly/cve-2022-2414
это PoC-скрипт для демонстрации эксплуатации уязвимости XML External Entity (XXE)
 geniuszly/gengravsstiexploit
это PoC-скрипт на Python, который эксплуатирует аутентифицированную уязвимость внедрения шаблонов на стороне сервера (SSTI) в Grav CMS версиях <=…
 0x0d3ad/cve-2021-3129
Эксплойт на Python для CVE-2021-3129, который автоматизирует десериализацию PHAR для выполнения произвольных команд на уязвимых конечных точках…
 ynwarcs/cve-2024-30052
Материалы для CVE-2024-30052.
 mohandacherir/cve-2021-23639
Эксплойт для CVE-2021-23639 для уязвимой библиотеки 'md-to-pdf' на JS








