
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-4577 — Сканер и эксплойт для уязвимости CVE-2024-4577 PHP CGI, связанной с внедрением аргументов. Обнаруживает уязвимые PHP-приложения и выполняет произвольный код с помощью настраиваемых полезных нагрузок для авторизованного тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/longhoangth18/cve-2024-4577
Сканеры уязвимостейГенерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHublonghoangth18/cve-2024-4577

CVE-2024-4577

Сканер и эксплойт для уязвимости CVE-2024-4577 PHP CGI, связанной с внедрением аргументов. Обнаруживает уязвимые PHP-приложения и выполняет произвольный код с помощью настраиваемых полезных нагрузок для авторизованного тестирования безопасности.

Репозиторий
51392 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🚀 CVE-2024-4577: Сканер и эксплойт PHP CGI Argument Injection

License: MIT Python 3.6+ CVSS Score

🛡️ Обзор

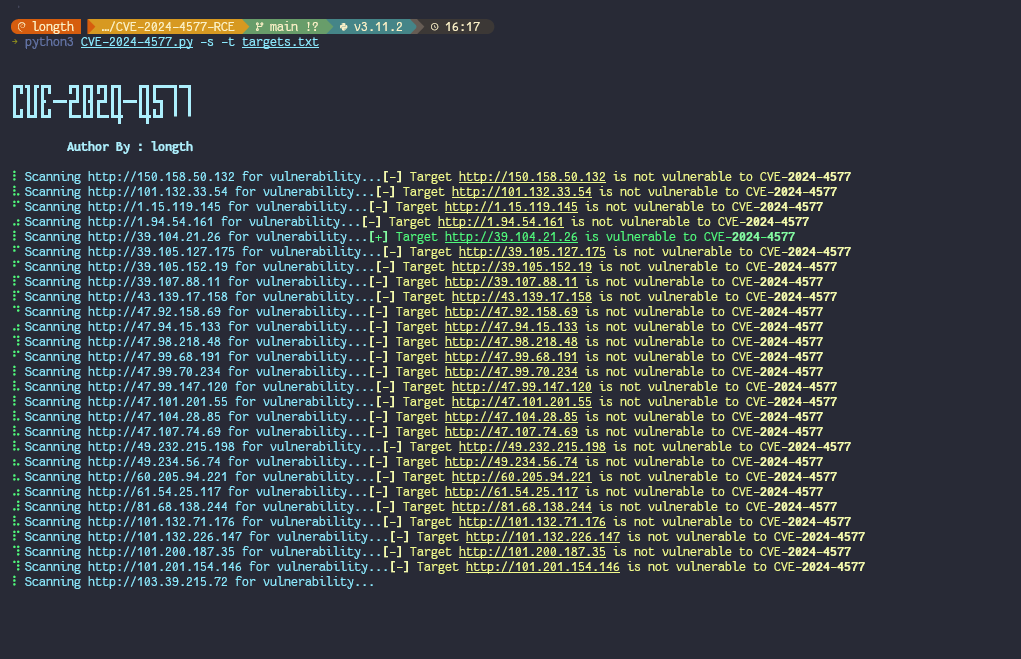
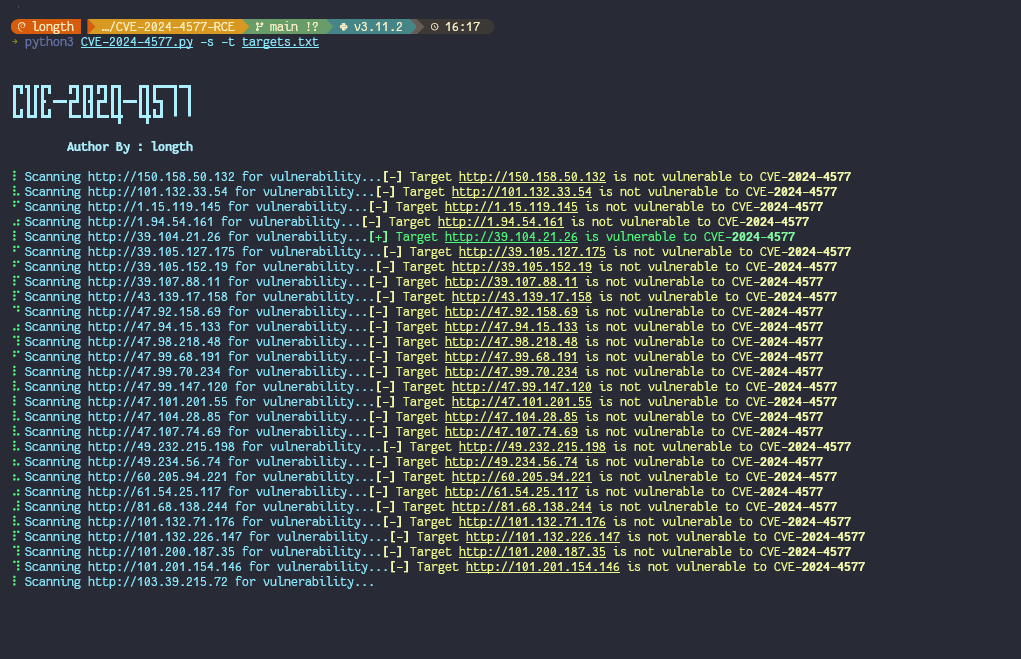
изображение

CVE-2024-4577 — это критическая уязвимость, затрагивающая PHP-приложения, использующие Common Gateway Interface (CGI). Этот инструмент выступает в качестве как сканера, так и эксплойта, позволяя специалистам по кибербезопасности:

  • Обнаруживать уязвимости PHP CGI Argument Injection
  • Эксплуатировать уязвимости, приводящие к удаленному выполнению кода (RCE)
  • Выполнять произвольный PHP-код на уязвимых системах

🔑 Ключевые особенности

  • 🔍 Обнаружение уязвимостей: Надёжный процесс сканирования для выявления уязвимых PHP-приложений
  • 💥 Функциональность эксплойта: Настраиваемые полезные нагрузки для целенаправленной эксплуатации уязвимости
  • 🔧 Гибкое управление полезными нагрузками: Указывайте файлы PHP-полезных нагрузок для выполнения после эксплуатации
  • 👥 Удобный интерфейс: Простые параметры командной строки с понятным и практичным выводом

📦 Установка

# Clone the repository
git clone https://github.com/your-username/CVE-2024-4577-scanner.git

# Navigate to the project directory
cd CVE-2024-4577-scanner

# Install required dependencies
pip install -r requirements.txt

📖 Использование

Убедитесь, что на вашей системе установлен Python 3. Используйте следующую структуру команд:

python3 CVE-2024-4577.py [-h] -t TARGET_FILE [-s] [-e] [-p PAYLOAD_FILE]

Аргументы:

  • -h, --help: Показать справку и выйти
  • -t TARGET_FILE, --target-file TARGET_FILE: Файл, содержащий целевые URL (обязательно)
  • -s, --scan: Выполнить только сканирование уязвимостей
  • -e, --exploit: Попробовать эксплуатировать уязвимость
  • -p PAYLOAD_FILE, --payload-file PAYLOAD_FILE: Файл PHP-полезной нагрузки для эксплуатации

Пример:

python3 CVE-2024-4577.py -t targetsite.txt -e -p rev_shell.php

🔍 Поиск уязвимых хостов

Используйте мощные поисковые системы для выявления потенциально уязвимых хостов:

🌐 Запрос в Shodan

Поиск серверов, работающих с PHP версиями 8.1, 8.2 и 8.3:

server: PHP 8.1, server: PHP 8.2, server: PHP 8.3, html:"phpinfo"

🌐 Запрос в FOFA

protocol="http" && (header="X-Powered-By: PHP/8.1" || header="X-Powered-By: PHP/8.2" || header="X-Powered-By: PHP/8.3")

⚠️ Отказ от ответственности

Этот инструмент предназначен только для авторизованного тестирования безопасности и исследовательских целей. Убедитесь, что у вас есть явное разрешение перед сканированием или попыткой эксплуатации любых систем, которые вам не принадлежат или на тестирование которых у вас нет права.

📞 Поддержка

Если вы столкнулись с какими-либо проблемами или у вас есть вопросы, пожалуйста, создайте запрос в трекере проблем GitHub.



Скачать инструмент