
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 cloudwafs/s2-067-cve-2024-53677
Эксплойт для CVE-2024-53677, критической уязвимости обхода пути при загрузке файлов в Apache Struts 2.0.0-6.3.0.2, позволяющей удаленное выполнение…
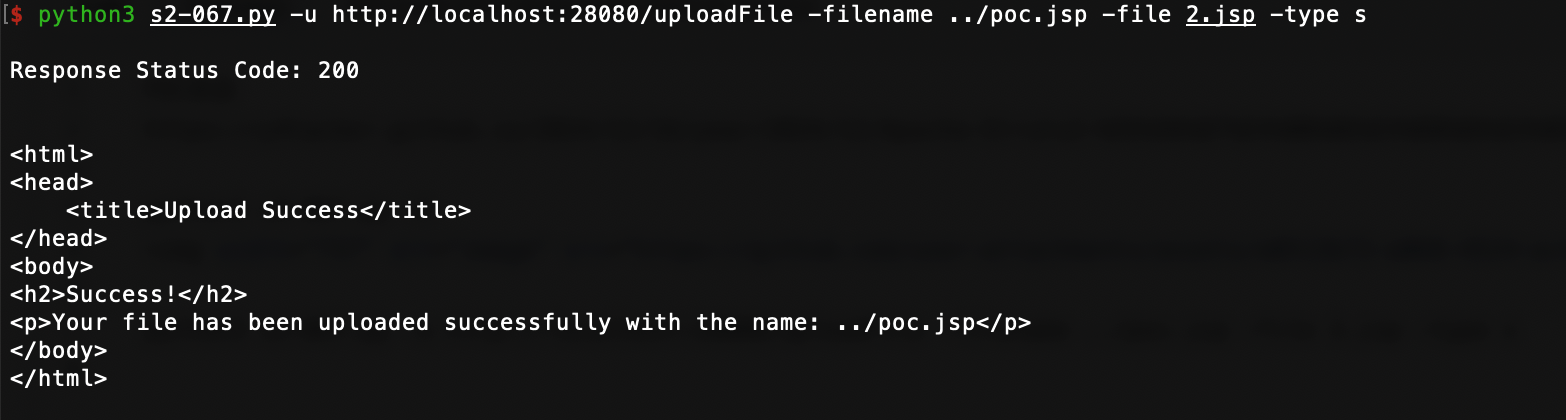 yangyanglo/cve-2024-53677
Эксплойт для подтверждения концепции CVE-2024-53677 (S2-067), обход логики загрузки файлов в Apache Struts2, позволяющий удаленное выполнение кода…
 randomrobbiebf/cve-2024-50510
AR For Woocommerce <= 6.2 - Неаутентифицированная произвольная загрузка файлов
 nollium/cve-2024-9264
Эксплойт для произвольного чтения файлов и RCE в Grafana (CVE-2024-9264)
 victoriousknight/cve-2023-38831_exploit
Python-скрипт, который генерирует вредоносный RAR-файл, использующий CVE-2023-38831 для выполнения полезной нагрузки reverse shell, предназначенный…
 kostas-pa/lfitester
Инструмент на Python3, который обнаруживает и эксплуатирует уязвимости локального включения файлов (Local File Inclusion), с обходом сайта, полезными…
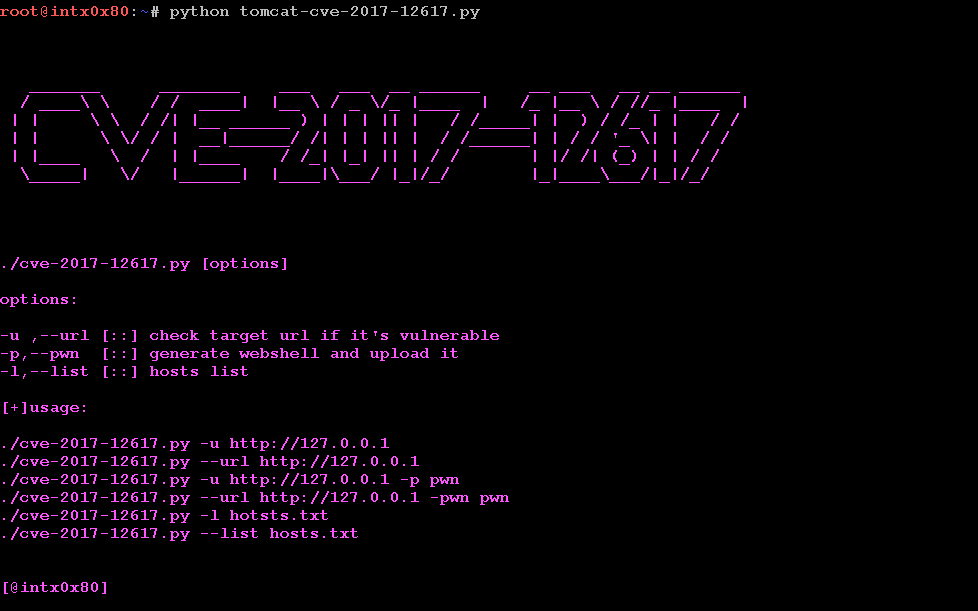 devadj/cve-2017-12617
Улучшенная версия PikaChu CVE
 l3ster1337/poc-cve-2024-21542
Эксплойт доказательства концепции для CVE-2024-21542, демонстрирующий произвольную запись файлов через Zip Slip в менеджере конвейеров Luigi. Создает…
 cuanh2333/cve-2023-46604
PoC-эксплойт для CVE-2023-46604, нацеленный на Apache ActiveMQ, доставляющий обратную оболочку через специально сформированную XML-нагрузку по HTTP.
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
Этот PoC нацелен на уязвимости в Palo Alto PAN-OS, в частности CVE-2024-0012 и CVE-2024-9474. Этот скрипт автоматизирует процесс эксплуатации,…
 watchtowrlabs/cve-2024-50623
Cleo PoC неограниченной загрузки и скачивания файлов (CVE-2024-50623)
 danyw24/cve-2004-1561-icecast-header-overwrite-buffer-overflow-rce-2.0.1-win32-
Эксплойт для CVE-2004-1561 Icecast: переполнение буфера при перезаписи заголовка в Windows, обеспечивающий удаленное выполнение кода с полезной…
 piyush-bhor/cve-2024-11394
Технические детали и эксплойт для CVE-2024-11394
 amirzargham/cve-2024-37383-exploit
Эксплойт почтового сервера Roundcube для CVE-2024-37383 (Stored XSS)
 brosck/cve-2022-4944
「💥」CVE-2022-4944: KodExplorer <= 4.49 — CSRF к произвольной загрузке файлов
 pr1or95/cve-2023-4220-exploit
Неограниченная загрузка файлов в функциональности загрузки больших файлов в `/main/inc/lib/javascript/bigupload/inc/bigUpload.php` в Chamilo LMS…
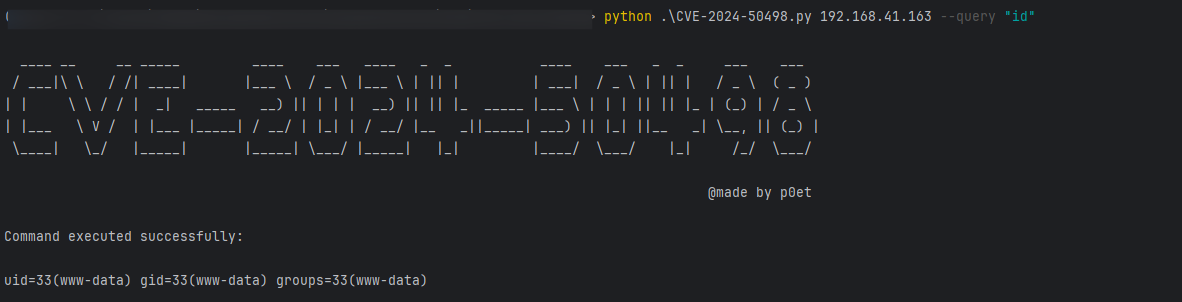 p0et08/cve-2024-50498
Это эксплойт для CVE-2024-50498
 0x0d3ad/cve-2023-41425
Автоматизированный эксплойт на Python для CVE-2023-41425, связывающий хранимый XSS с удаленным выполнением кода в Wonder CMS 3.2.0–3.4.2. Позволяет…








