
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-4220-exploit — Неограниченная загрузка файлов в функциональности загрузки больших файлов в `/main/inc/lib/javascript/bigupload/inc/bigUpload.php` в Chamilo LMS версиях <= 1.11.24 позволяет неаутентифицированным злоумышленникам совершать атаки с сохранённым межсайтовым скриптингом (XSS) и добиваться удалённого выполнения кода путём загрузки веб-шелла. | Kitploit
Инструменты/GitHubGitHub/pr1or95/cve-2023-4220-exploit
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодЭксплуатация веб-приложенийТестирование на Проникновение
GitHubpr1or95/cve-2023-4220-exploit

CVE-2023-4220-exploit

Репозиторий
1291 год назадЕщё не проверено

Описание

Неограниченная загрузка файлов в функциональности загрузки больших файлов в `/main/inc/lib/javascript/bigupload/inc/bigUpload.php` в Chamilo LMS версиях <= 1.11.24 позволяет неаутентифицированным злоумышленникам совершать атаки с сохранённым межсайтовым скриптингом (XSS) и добиваться удалённого выполнения кода путём загрузки веб-шелла.

Поделиться

CVE-2023-4220-эксплойт

Неограниченная загрузка файлов в функциональности загрузки больших файлов в /main/inc/lib/javascript/bigupload/inc/bigUpload.php в Chamilo LMS версиях <= 1.11.24 позволяет неавторизованным злоумышленникам совершать атаки хранимого межсайтового скриптинга (XSS) и получать удаленное выполнение кода путем загрузки веб-шелла.

PoC

bash CVE.2023-4220.sh -f (webshell) -u (URL) -l (puerto)

image

Загруженный файл должен быть виден по следующему пути: /main/inc/lib/javascript/bigupload/files.

image

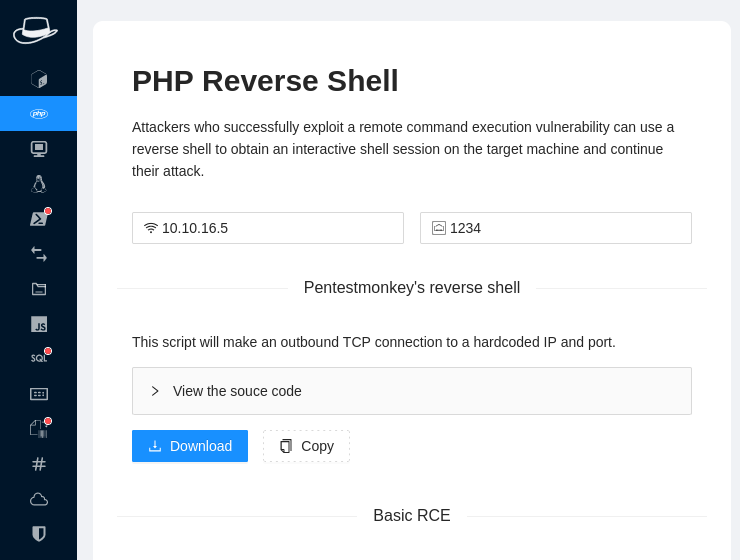
Веб-шелл

В данном случае мы создали веб-шелл с помощью инструмента Hack-Tools.
image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







