
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 u238/tomcat-cve_2025_24813
Полигон для тестирования RCE-эксплойта для tomcat CVE-2025-24813
 emadshanab/cve-2025-29927
Новые nuclei CVE
 syndicate27/text4shell-exploit
Пользовательский эксплойт proof-of-concept (PoC) на Python, нацеленный на Text4Shell (CVE-2022-42889), критическую уязвимость удаленного выполнения…
 ticofookfook/poc-nextjs-cve-2025-29927
Автоматизированный PoC-сканер для уязвимости обхода middleware CVE-2025-29927 в Next.js. Тестирует множественные x-middleware-subrequest полезные…
 faisal-p27/wareed-dns-c2
DNS-ориентированный фреймворк управления и контроля (C2) с агентом для Windows, генерацией полезной нагрузки, удалённым выполнением shell-команд,…
 tonyarris/cve-2025-24813-poc
PoC для CVE-2025-24813
 arget13/ddexec
Техника запуска бинарных файлов без файлов и незаметно в Linux путем «перезаписи» процесса оболочки другим.
 pauldhaes/cve-2023-45878-poc
PoC уязвимости CVE-2023-45878 в Gibbon LMS на XAMPP под Windows
 xbz0n/cve-2023-0830
Эксплойт для EasyNAS версии 1.1.0. Используемая уязвимость — это недостаток внедрения команд, который требует аутентификации.
 dxsk/cve-2024-41817-poc
CVE-2024-41817 POC ImageMagick <= 7.1.1-35 Выполнение произвольного кода
 dgoorden/cve-2023-45878
Эксплойт на Python для CVE-2023-45878, нацеленный на Gibbon LMS 25.0.1. Использует произвольную запись файлов для загрузки PHP-веб-шелла и выполнения…
 oldkingcone/slopshell
единственный PHP-веб-шелл, который вам нужен.
 folks-iwd/cve-2025-24071-msfvenom
Модуль Metasploit для CVE-2025-24071 - утечка NTLM-хэша Windows через .library-ms
 d4t4s3c/offensivereverseshellcheatsheet
Подборка шпаргалок по полезным нагрузкам обратных оболочек на Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby и msfvenom, а также веб-оболочки,…
 absholi7ly/poc-for-cve-2024-7014-exploit
Доказательство концепции (PoC) для эксплойта CVE-2024-7014 (EvilVideo)
 redpack-kr/cve-2025-26319
Эксплойт для CVE-2025-26319, нацеленный на конечную точку /api/v1/attachments в Flowise, позволяющий неаутентифицированную произвольную загрузку…
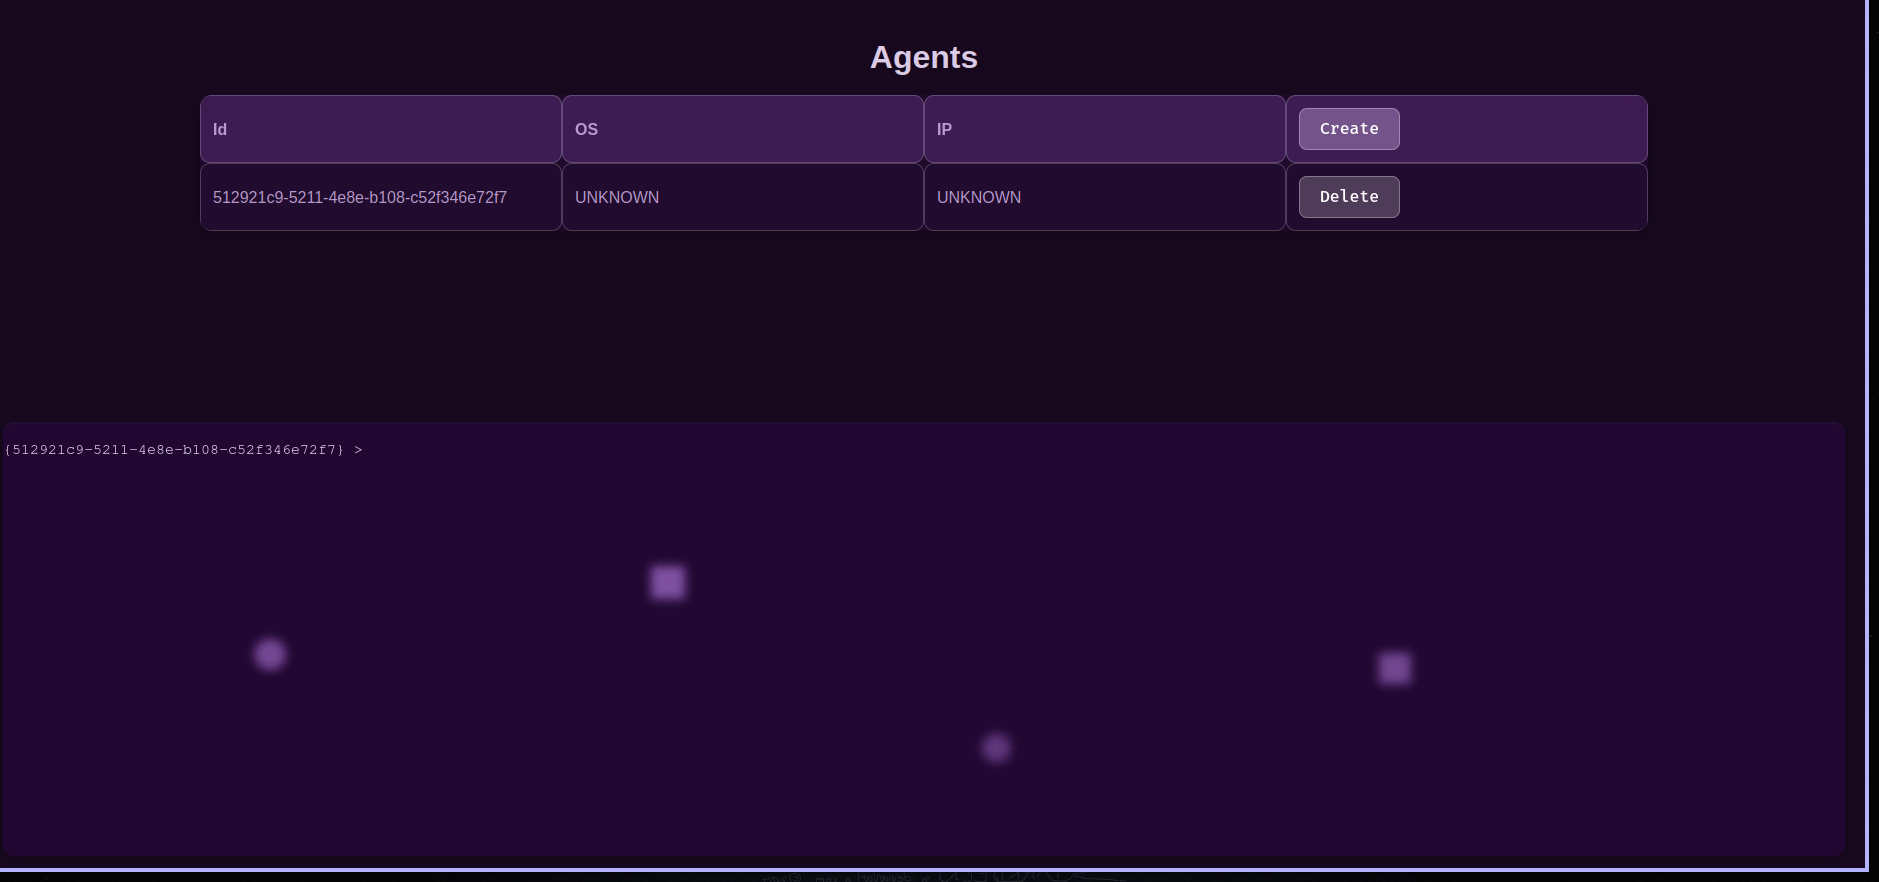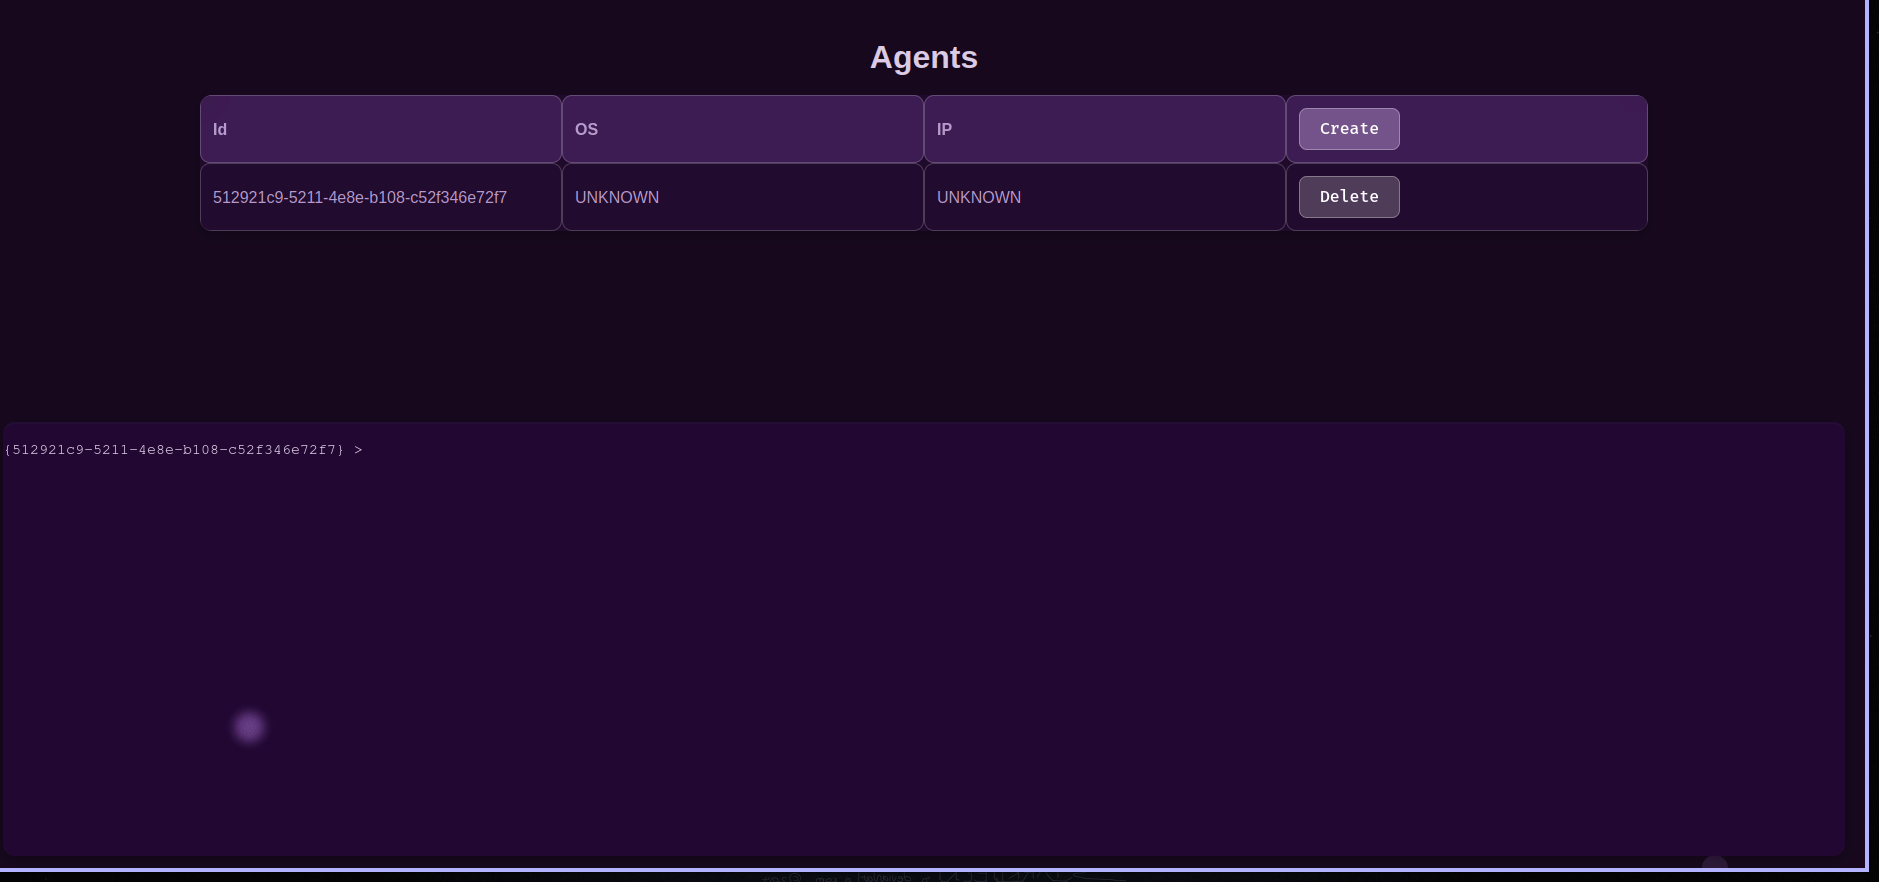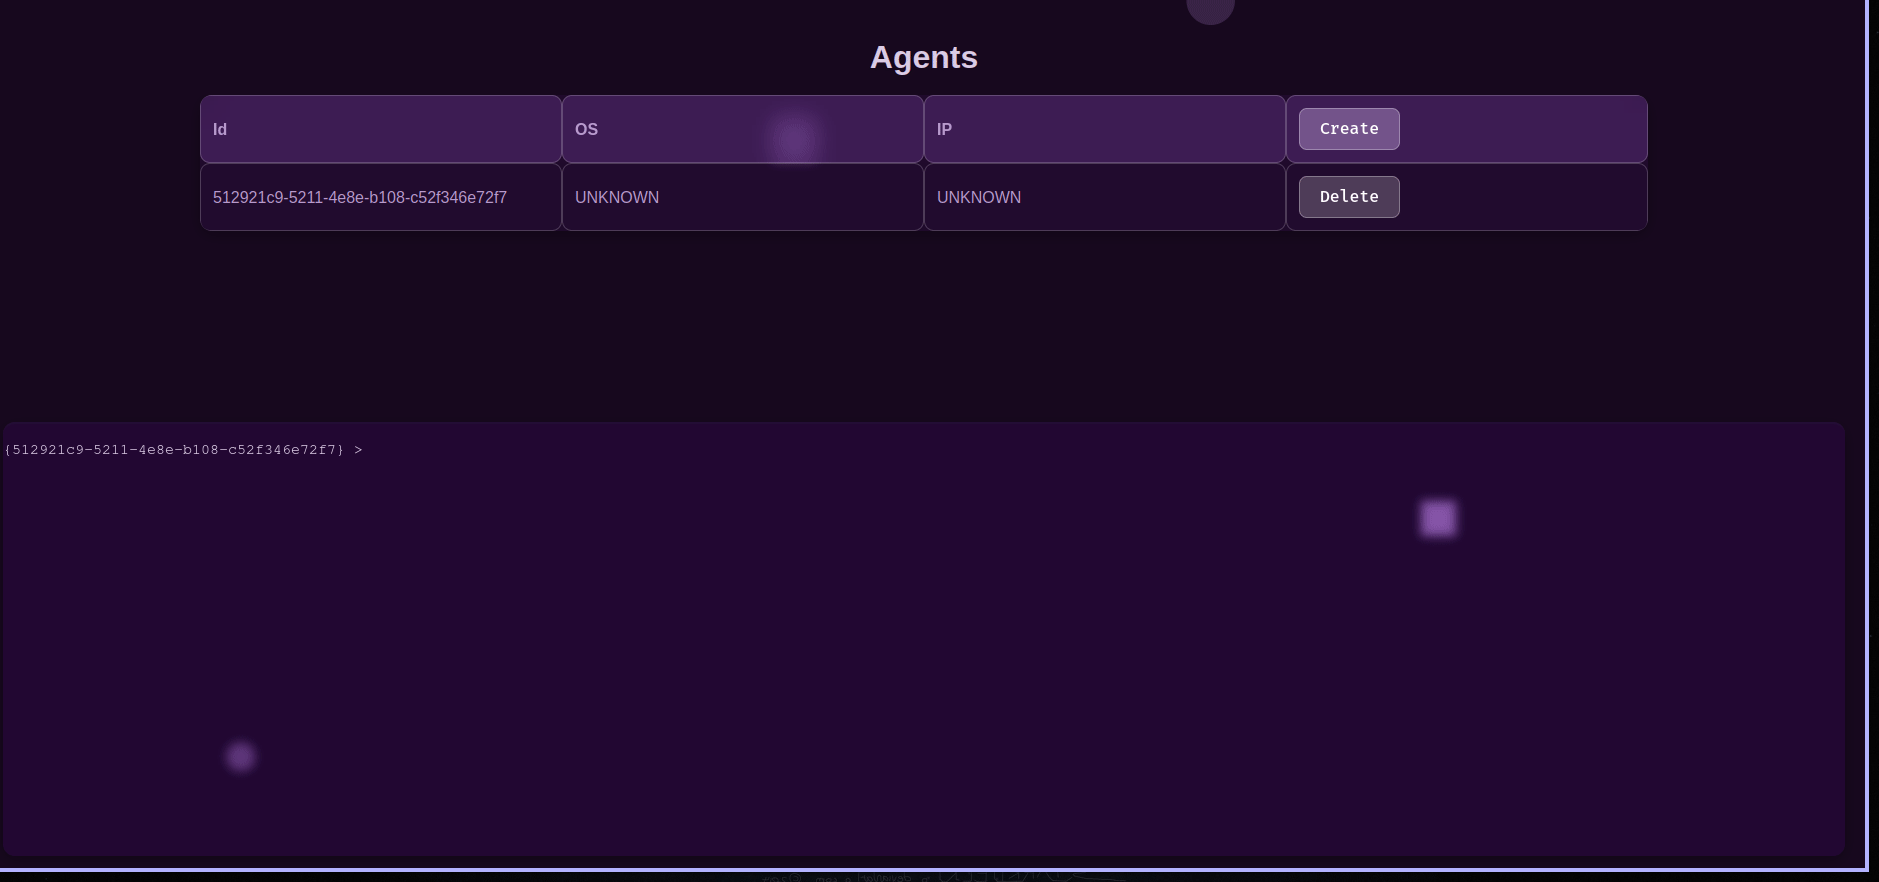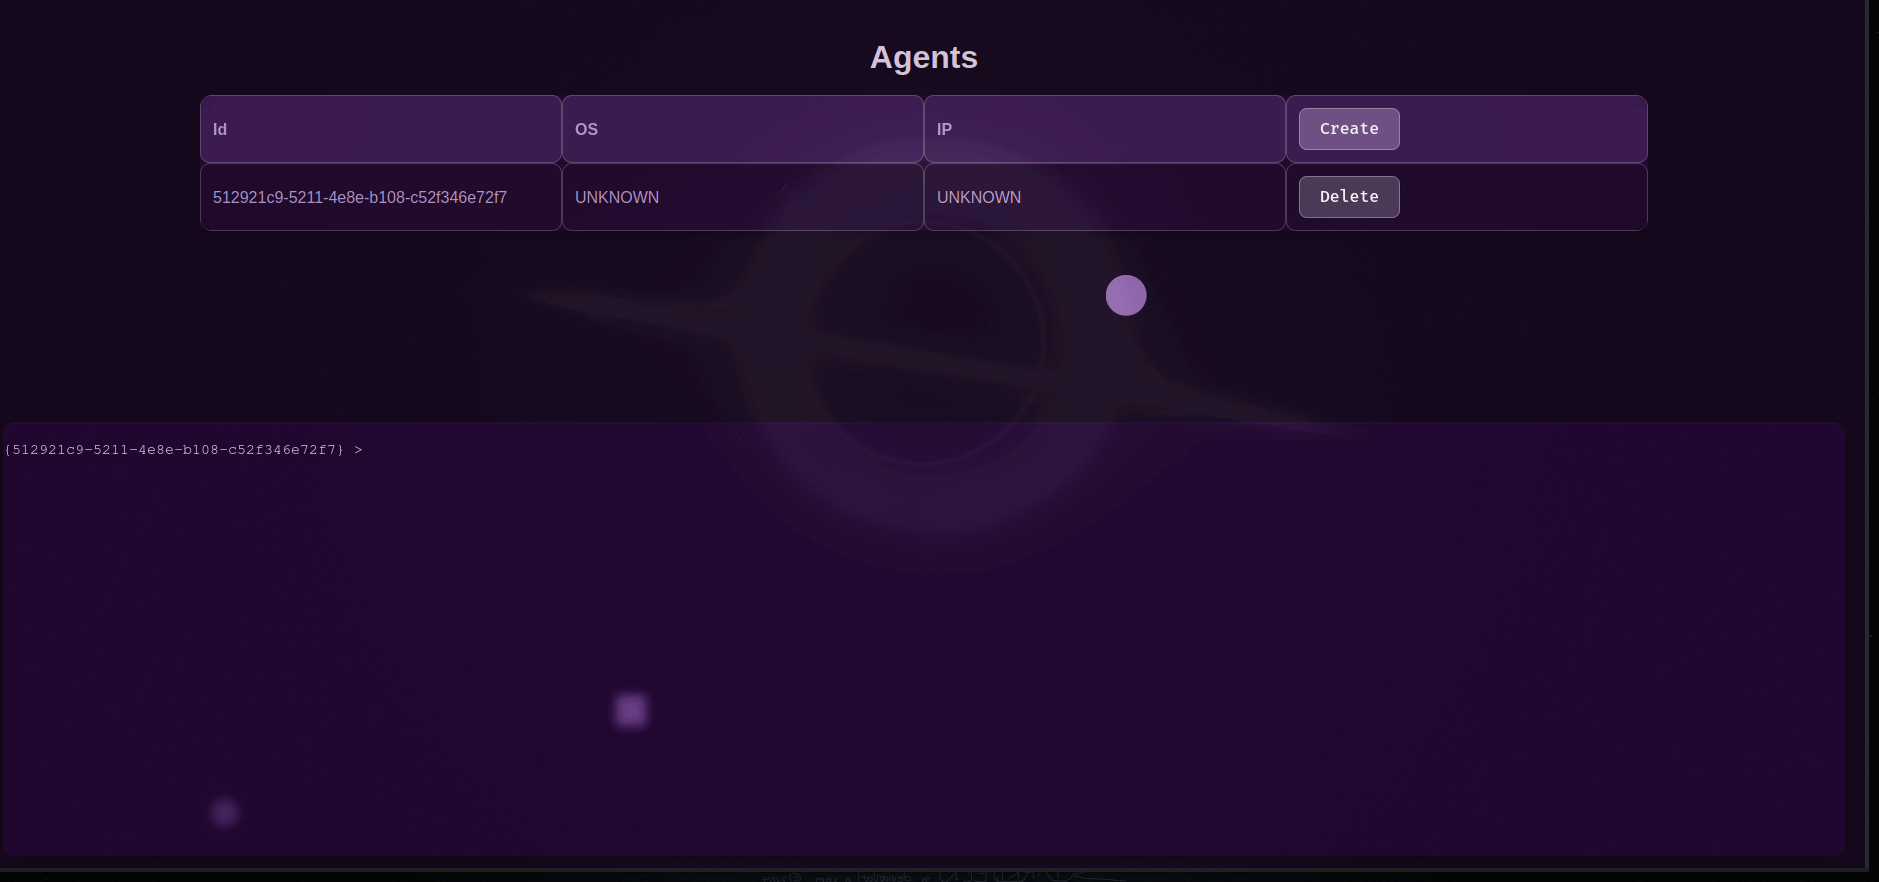
 ceald1/mothership_c2
HTTP-сервер управления и контроля (C2) с сквозным шифрованием, управлением агентами и встроенным веб-интерфейсом для отправки команд и просмотра…
 h3x0v3rl0rd/ms17-010
Эксплойт-скрипт Python3 для MS17-010 (EternalBlue), нацеленный на уязвимость SMB CVE-2017-0143 для удалённого выполнения кода в системах Windows.








