

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PoC-for-CVE-2024-7014-Exploit — Доказательство концепции (PoC) для эксплойта CVE-2024-7014 (EvilVideo) | Kitploit

Инструменты/GitHubGitHub/absholi7ly/poc-for-cve-2024-7014-exploit
Безопасность AndroidГенерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийМобильная безопасностьСоциальная инженерия
GitHubabsholi7ly/poc-for-cve-2024-7014-exploit

PoC-for-CVE-2024-7014-Exploit

Поделиться

Доказательство концепции (PoC) для эксплойта CVE-2024-7014 (EvilVideo)

Репозиторий
121341 год назадЕщё не проверено

PoC для эксплойта CVE-2024-7014

Доказательство концепции для уязвимости CVE-2024-7014 (EvilVideo) в Telegram для Android (версии 10.14.4 и более ранние). Программа загружает вредоносный файл, замаскированный под видео, в канал Telegram, используя уязвимость безопасности для установки вредоносного ПО или перенаправления пользователей.

Предварительные требования

  • Python 3.x, установленный в вашей системе.
  • Библиотека pyTelegramBotAPI (pip install pyTelegramBotAPI).
  • Токен бота Telegram
  • Идентификатор канала или чата Telegram, где у бота есть права на публикацию.
  • Вредоносный файл (Poc_CVE_2024_7014.txt) и изображение-миниатюра (thumbnail.jpg) в том же каталоге.

Использование

  • Откройте Poc_CVE_2024_7014.py и обновите следующие переменные:
  • BOT_TOKEN: замените на токен вашего бота Telegram.
  • CHAT_ID: замените на идентификатор чата вашего целевого канала (например, @testevilvideo).
  • FILE_PATH: убедитесь, что он указывает на вредоносный файл.
  • CAPTION: настройте подпись при необходимости

Важно:

Начните с файла Poc_CVE_2024_7014.txt (который содержит HTML-полезную нагрузку). После завершения изменений (например, обновления ссылки для загрузки APK) переименуйте его в malicious_video.mp4. Это маскирует файл под видео, используя уязвимость. - Пример: отредактируйте Poc_CVE_2024_7014.txt, затем сохраните как malicious_video.mp4.

Необязательная миниатюра:

Скрипт может включать изображение-миниатюру (thumbnail.jpg), чтобы «видео» выглядело более правдоподобно. Чтобы изменить миниатюру, замените thumbnail.jpg на нужное изображение (рекомендуемый размер: 320x180 пикселей)
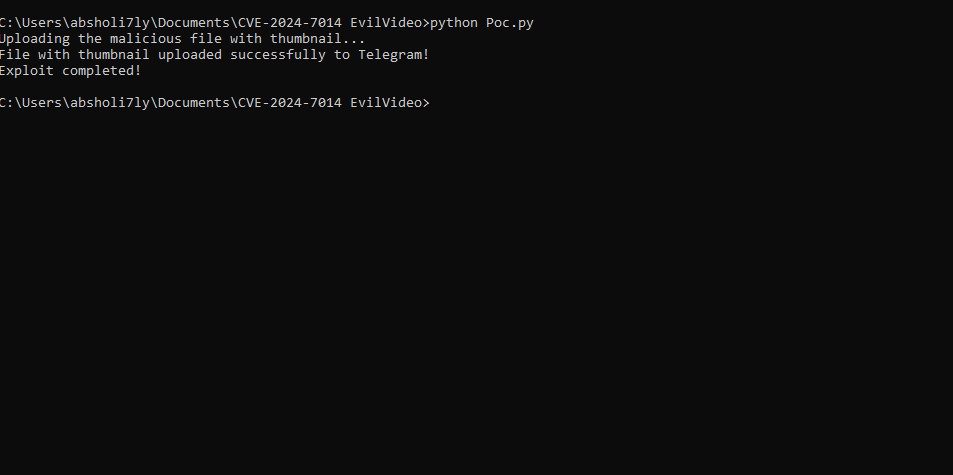
Скриншот доказательства эксплойта

Скриншот доказательства эксплойта
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






