
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
mothership_c2 — HTTP-сервер управления и контроля (C2) с сквозным шифрованием, управлением агентами и встроенным веб-интерфейсом для отправки команд и просмотра результатов. | Kitploit
Инструменты/GitLabGitLab/ceald1/mothership_c2
Инструменты шифрования/дешифрованияГенерация полезной нагрузкиКомандование и УправлениеRed Teaming
GitLabceald1/mothership_c2

mothership_c2

HTTP-сервер управления и контроля (C2) с сквозным шифрованием, управлением агентами и встроенным веб-интерфейсом для отправки команд и просмотра результатов.

Репозиторий
1401 год назадЕщё не проверено
Поделиться

Mothership C2

альтернативный текст

$\textcolor{red}{\text{ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ!}}$

$\textcolor{red}{\text{ЭТОТ ИНСТРУМЕНТ ТОЛЬКО ДЛЯ ЭТИЧНОГО ИСПОЛЬЗОВАНИЯ!}}$

Описание

Mothership C2 — это сервер управления и контроля (C2), написанный на Python.

Возможности

  • Поддерживает сквозное шифрование для отправки и получения команд
  • Использует HTTP для всего
  • В настоящее время поддерживает Linux (поддержка Windows тестируется)
  • Использует DragonflyDB (более быструю альтернативу Redis)

Фронтенд

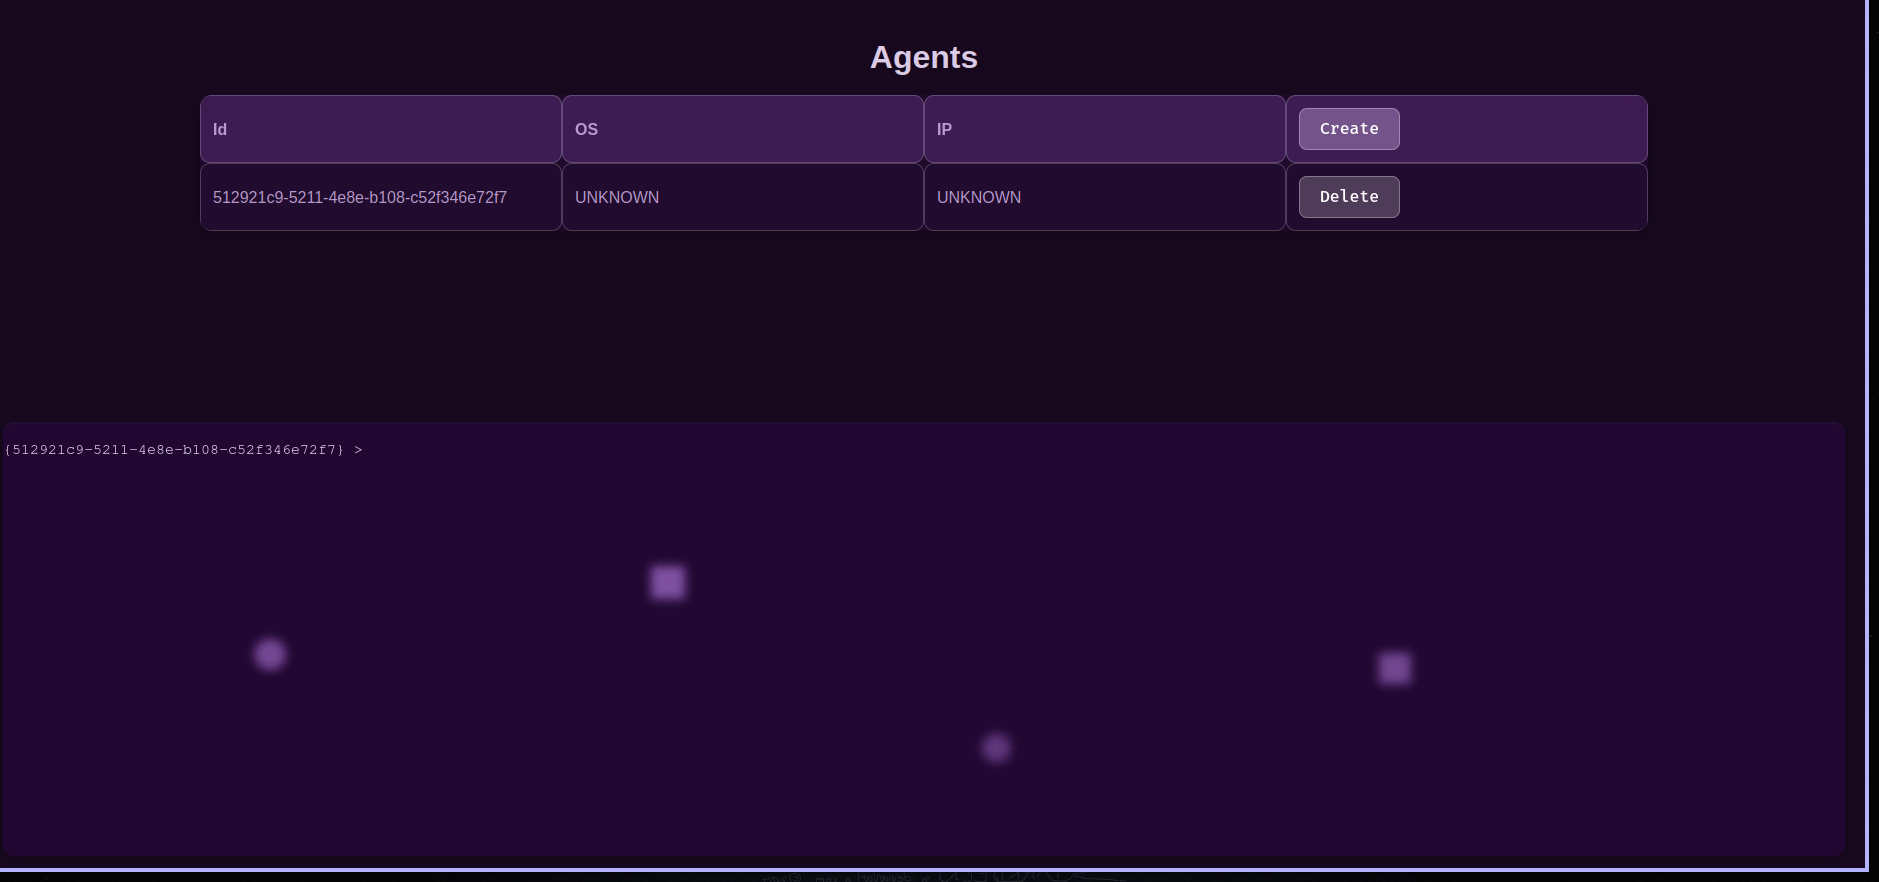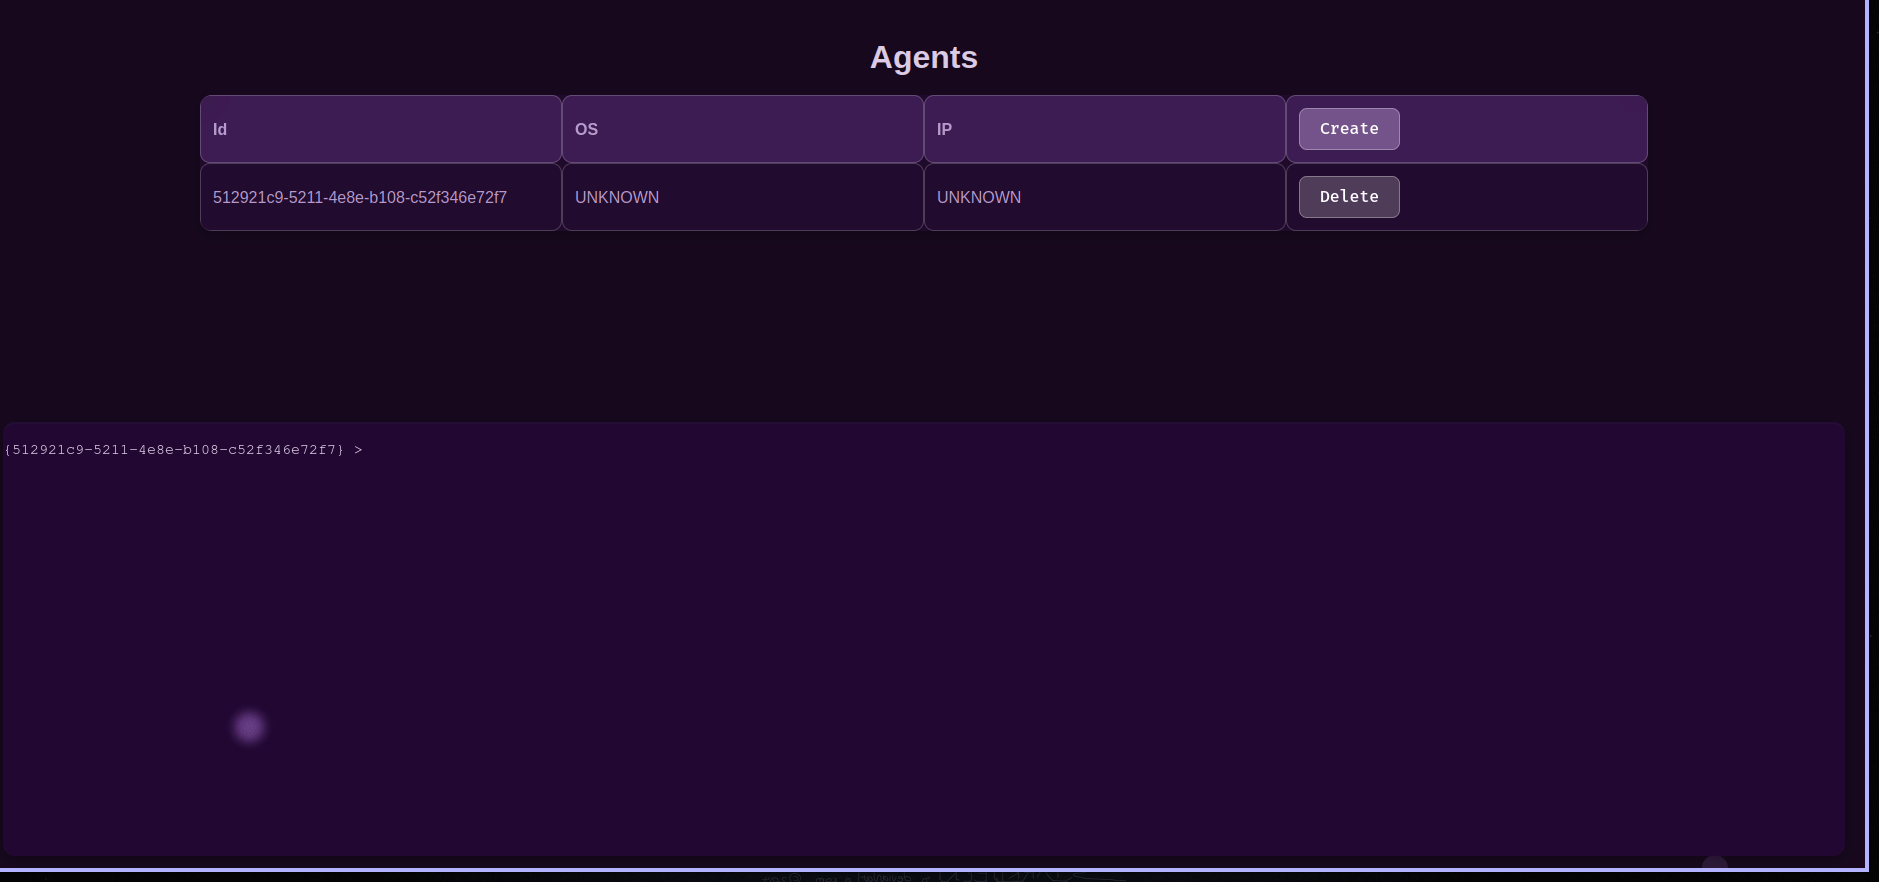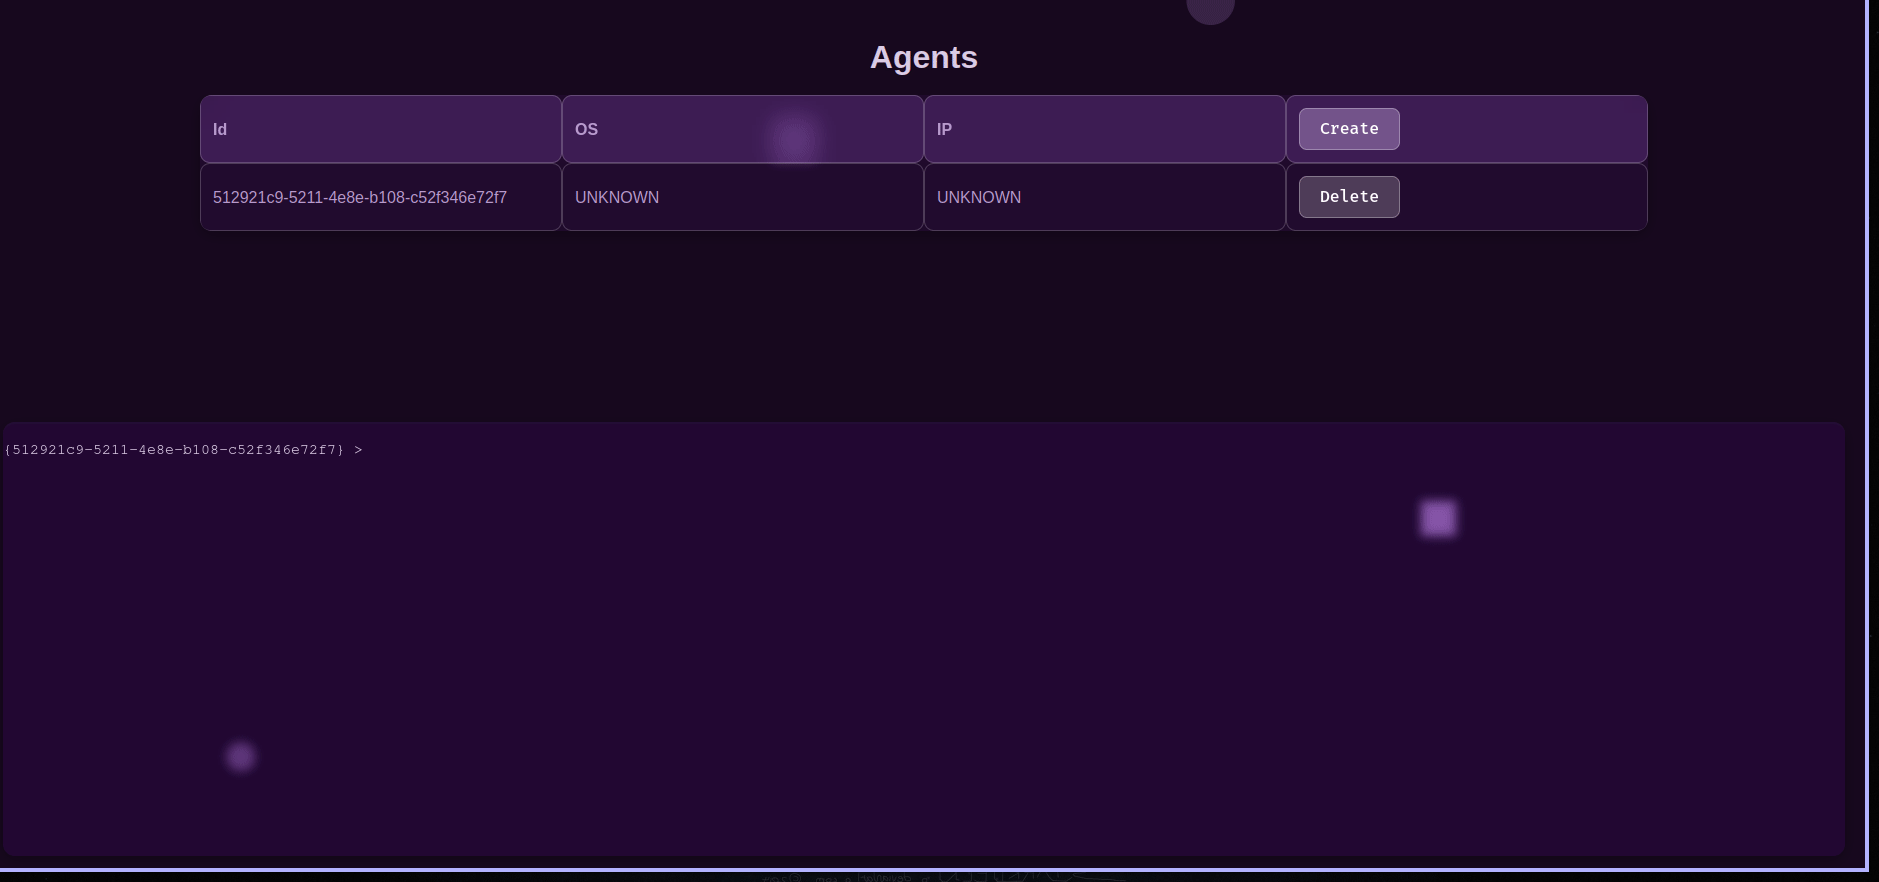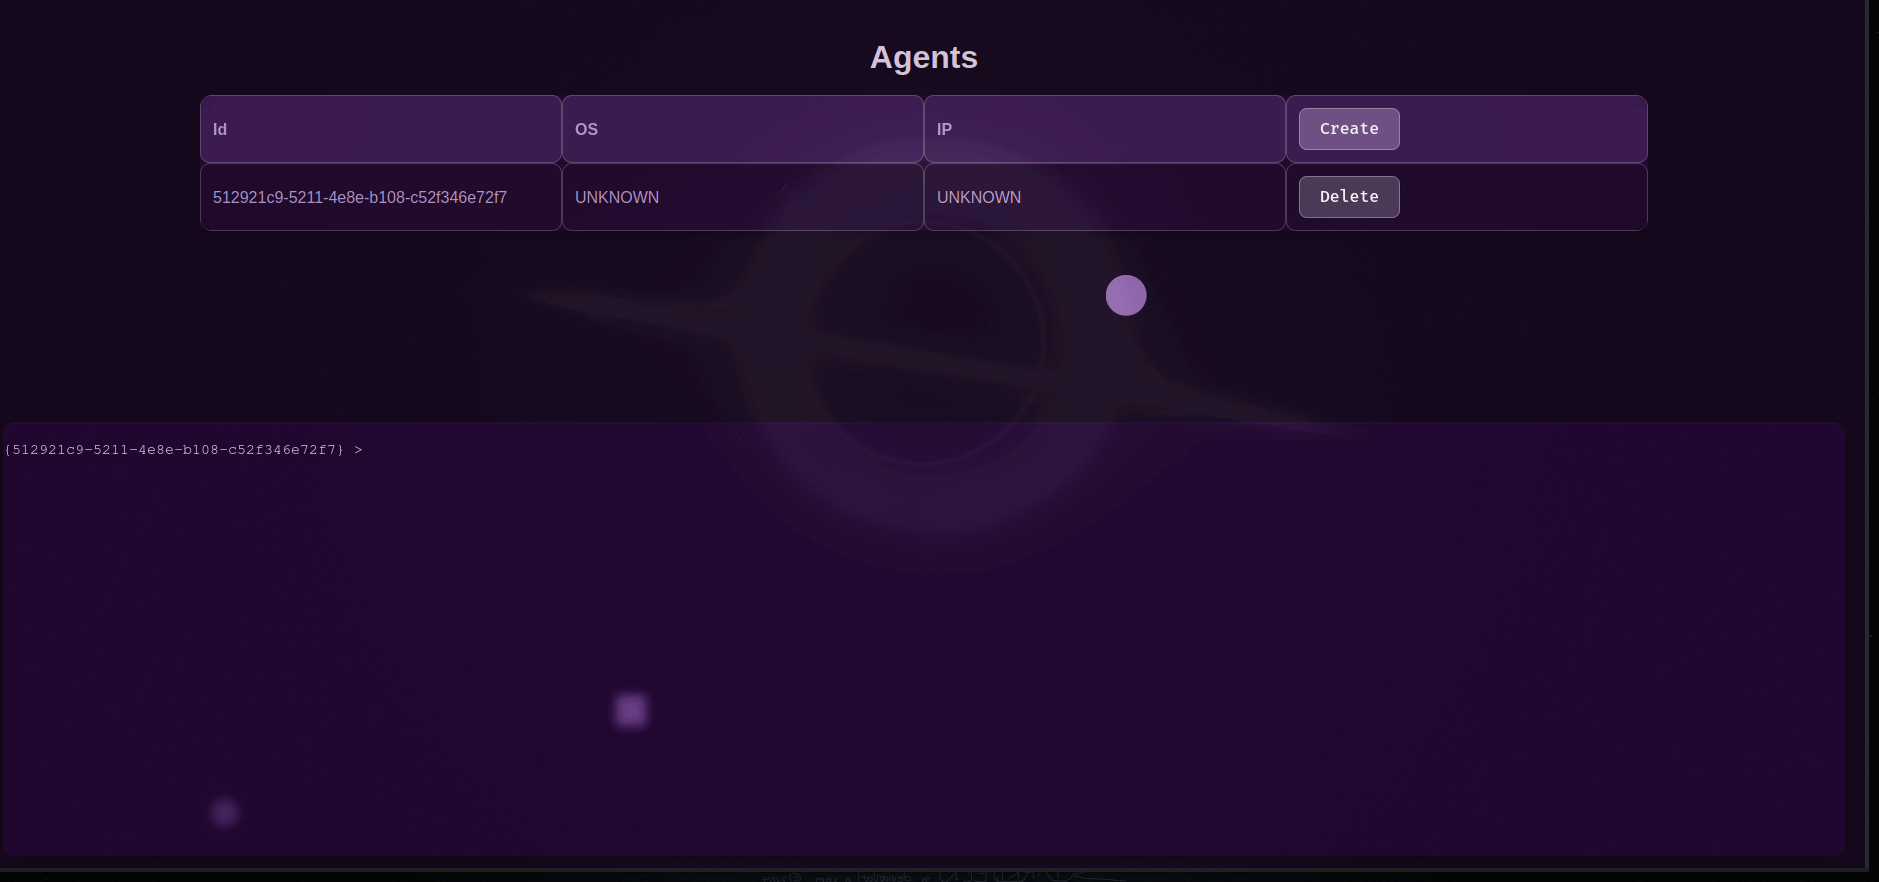
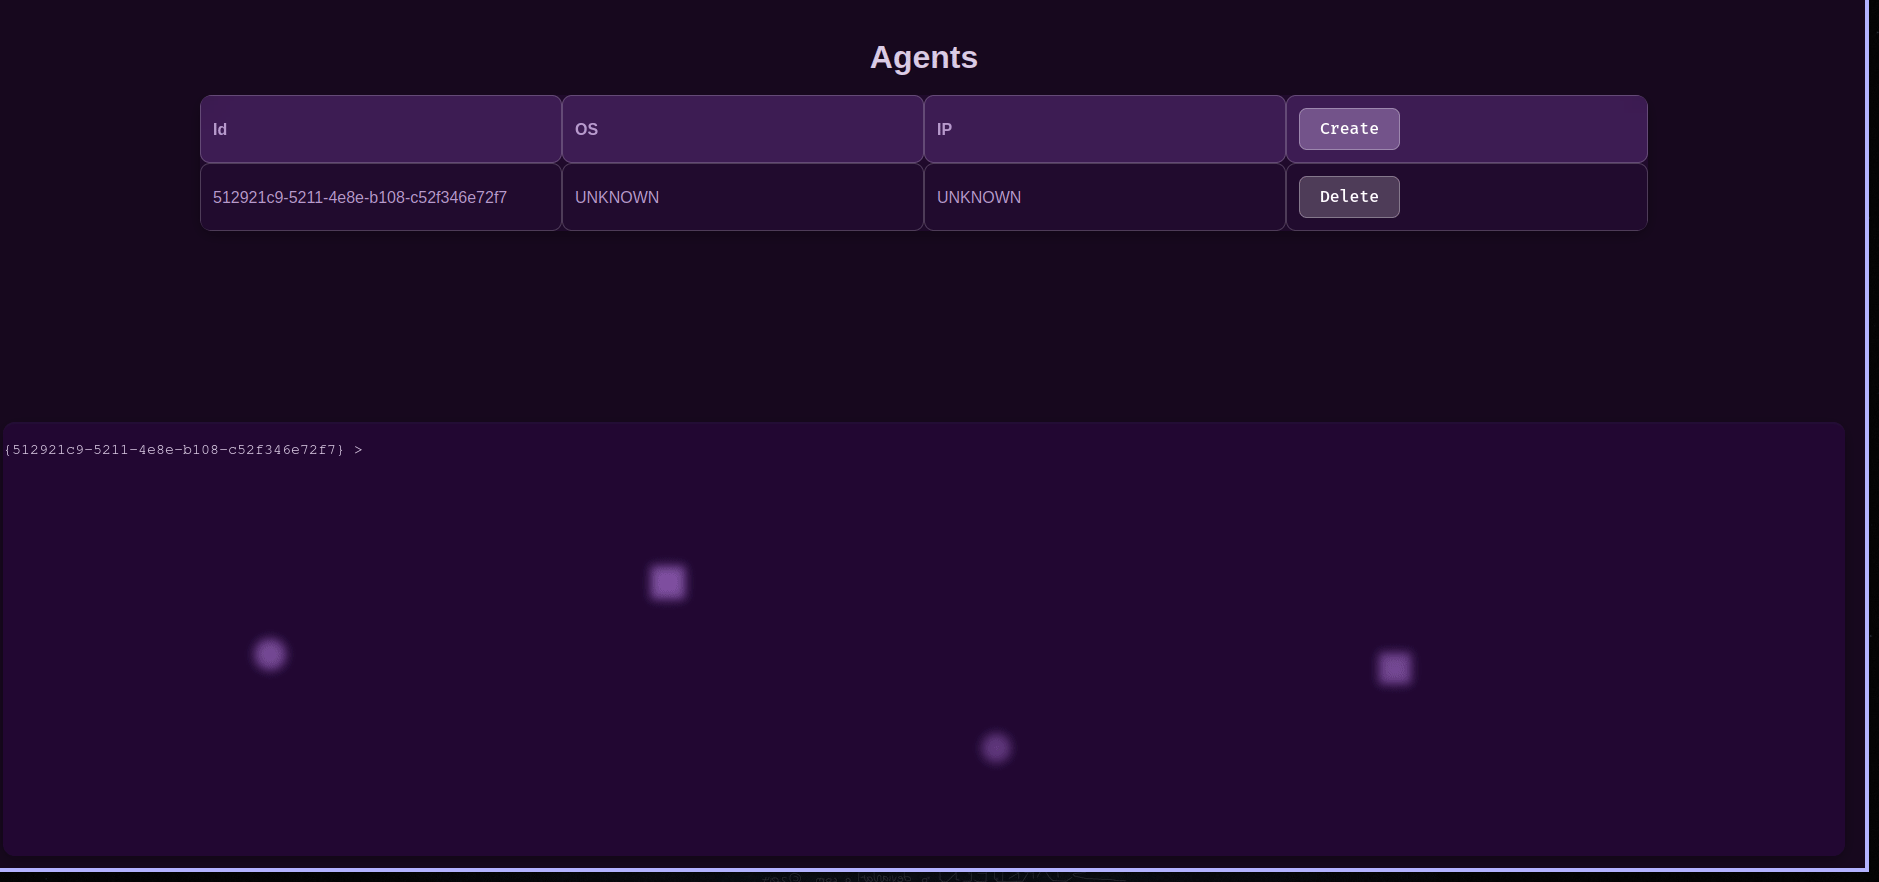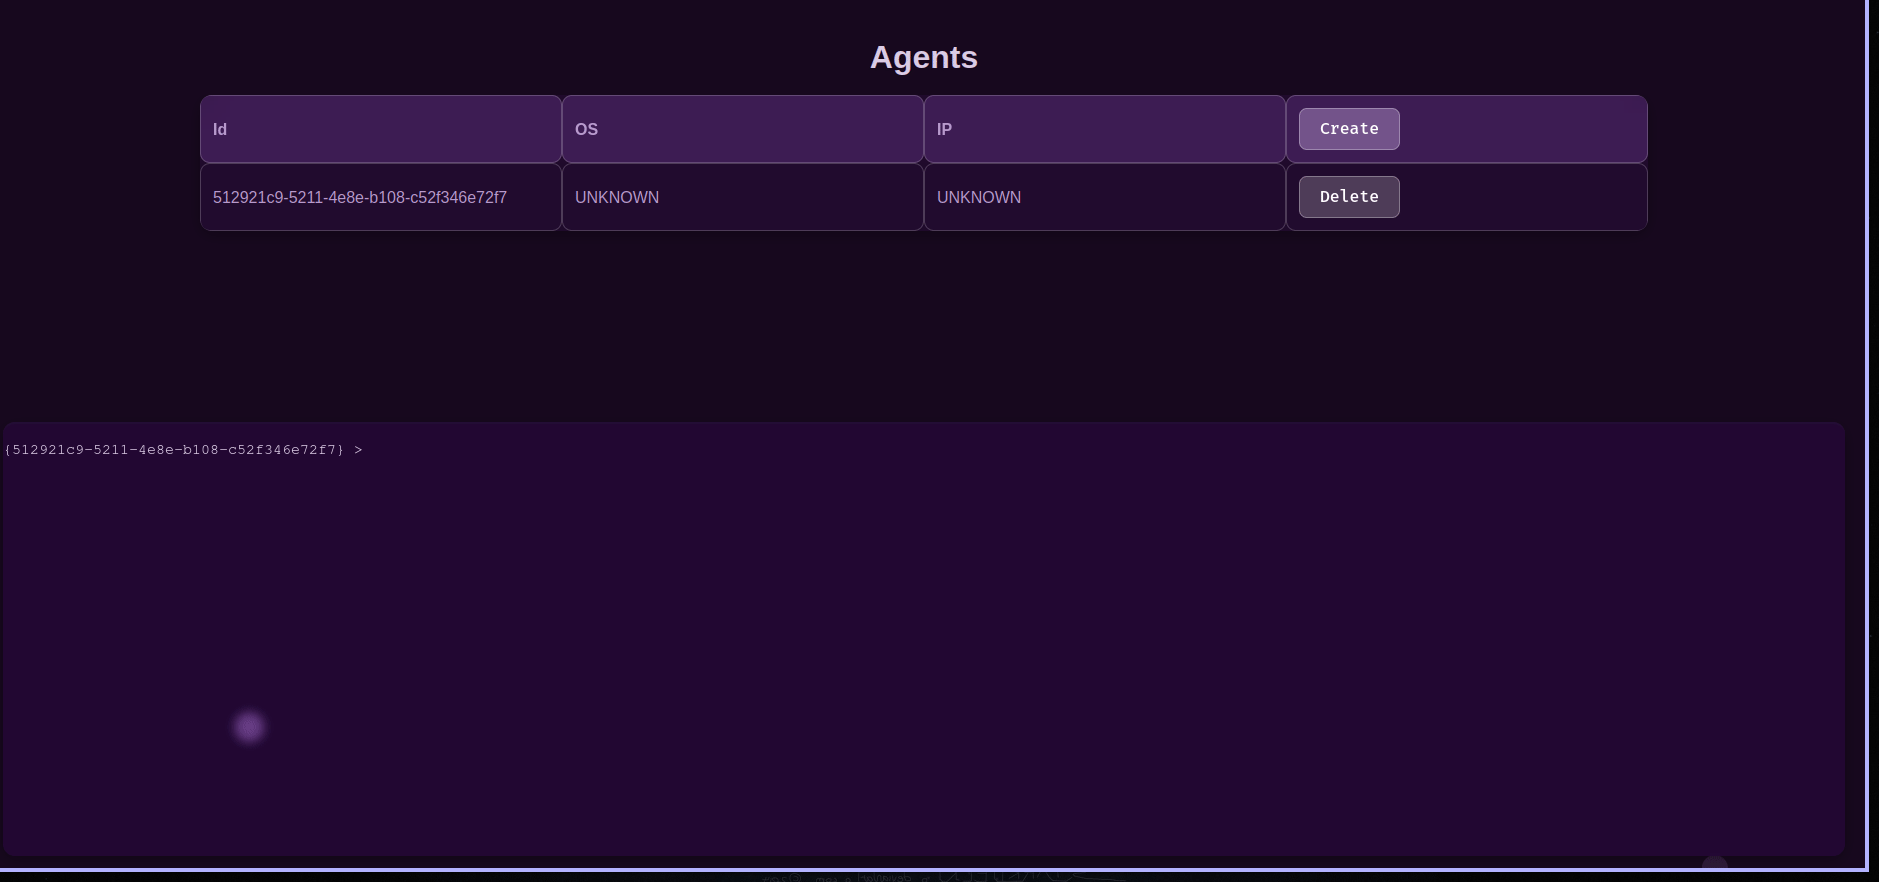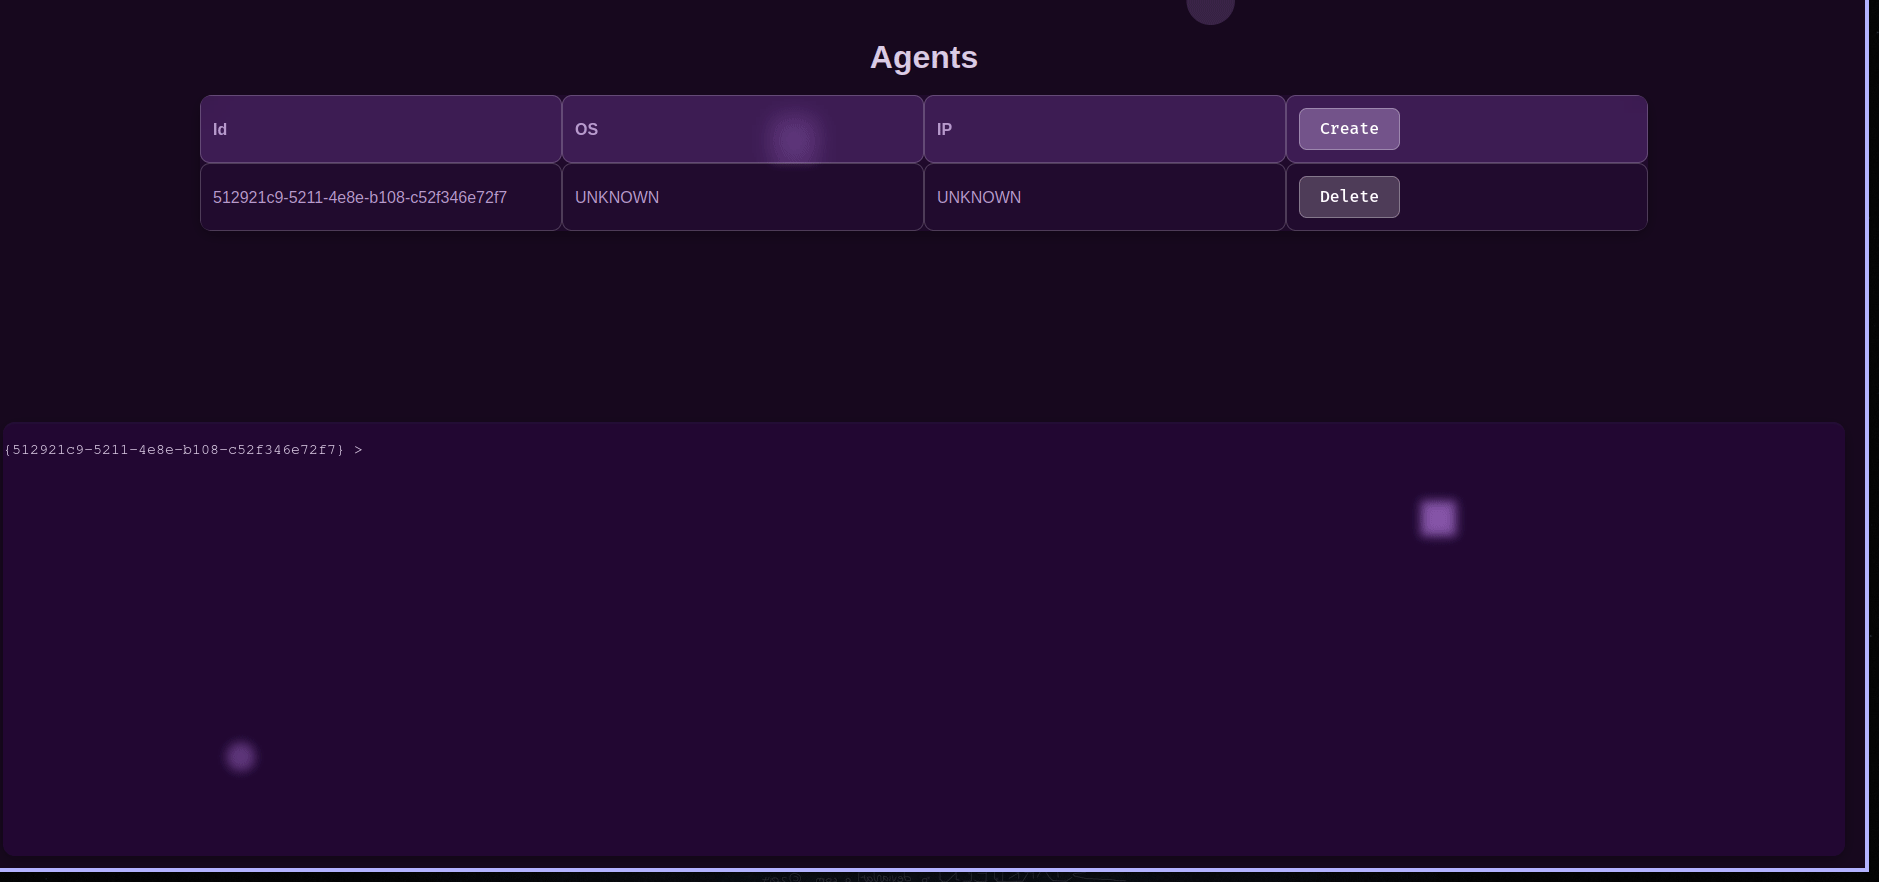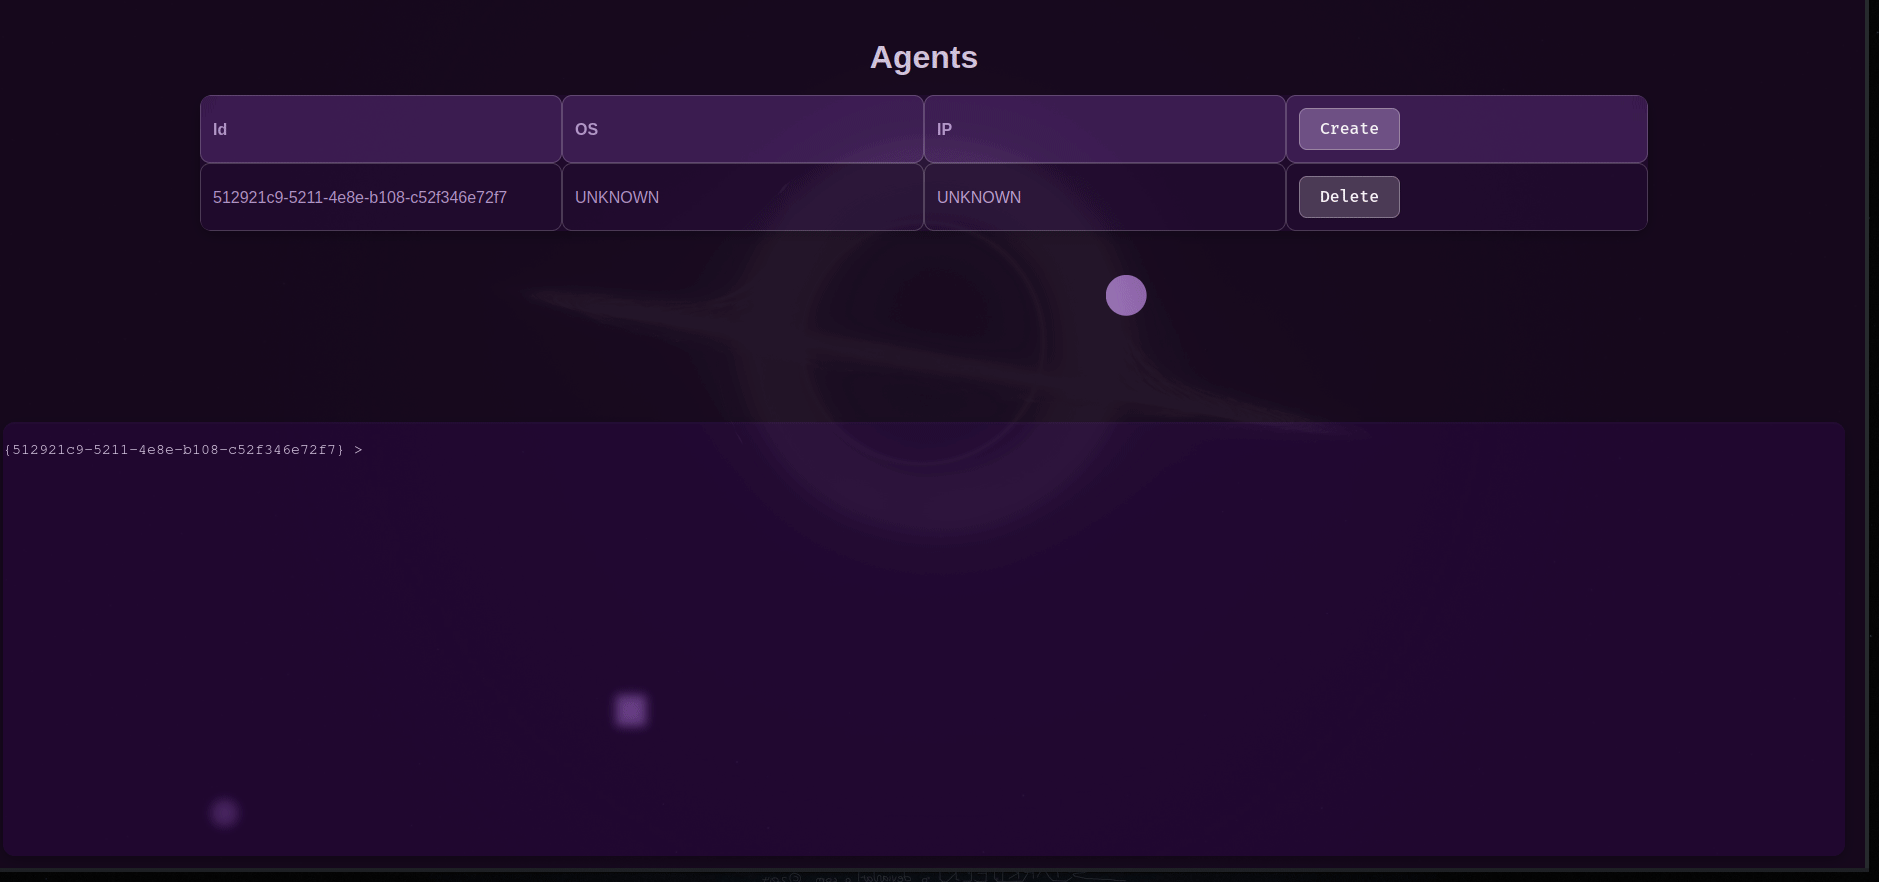
Вот пример скриншота фронтенда. Встроенный терминал и способ создания и удаления агентов! Чтобы запустить фронтенд, перейдите в webapp и выполните docker compose up.

Документация клиента

документация клиента

API документация

документация для API

Маршруты на стороне клиента:

Все конечные точки на стороне клиента требуют JWT-токена администратора.

POST /api/config

настройка базы данных, если база данных находится на хосте, отличном от стандартного

{
  "host": "localhost",
  "port": "6379",
  "db": "0"
}

пример ответа:

{"response": "config updated!"}

GET /api/db/priv_key

получить приватный ключ базы данных для расшифровки ответов команд.

Пример ответа:

{"response": "server private key"}

POST /api/connections/<agent_id>/command

отправить команду агенту.

{
  "command": "string",
  "directory": ""
}

Пример вывода: 200

GET /api/connections/list

список всех соединений в базе данных.

Пример ответа:

{"response": ["agent1", "agent2"]}

GET /api/connections/<agent_id>/output

Получить вывод команды.

Пример ответа:

{"response": decrypted}

GET /api/connections/<agent_id>/close

Закрыть соединение с агентом.

Пример ответа:

{"response": "deleted agent123!"}

GET /api/connections/create

Создать новый идентификатор агента для подключения нового агента.

Пример ответа:

{"response": "a52a7cca-5ca9-46ed-98c0-3ee694a97e45"}

GET /api/connections/<agent_id>/info

Получить информацию о соединении: ОС, открытый ключ, команда, вывод команды, история команд, открытый ключ серверной стороны.

Пример ответа:

{"response": 
    {
        "history": "", 
        "OS": "linux",
        "pubKey": "0x000000",
        "serverKey": "0x00000"
    }
}

Конечные точки агента

POST /api/connections/register

Регистрация агента

{
  "hashedID": "string",
  "public_key": "string",
  "target_os": "string"
}

GET /api/connections/<hashed_agent_id>/command

Агент получает команду оболочки для выполнения. Команды, которые получает агент, зашифрованы — см. код агента для понимания того, как он расшифровывает команды.

Пример ответа:

{"response": "command"}

POST /api/connections/<hashed_agent_id>/output

Отправить вывод команды. Выводы шифруются и расшифровываются API, когда клиент их запрашивает.

{
  "command_output": "string"
}

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





