
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 rezy-dev/cve-2018-11235
эксплойт PoC для CVE-2018-11235
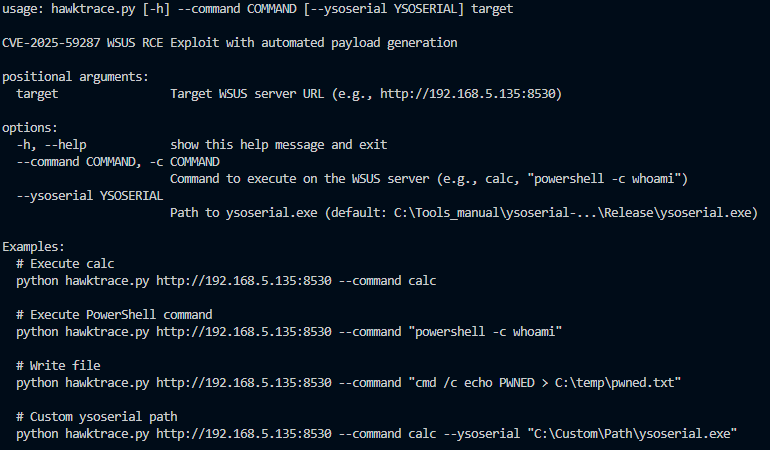 luemmelsec/cve-2025-59287---wsus-sccm-rce
Эксплойт для CVE-2025-59287, позволяющий удаленное выполнение кода на серверах WSUS/SCCM с интеграцией полезной нагрузки ysoserial для тестирования…
 garux-sec/poc-react2shell-cve-2025-55182
Эксплойт-доказательство концепции для CVE-2025-55182, демонстрирующий удалённое выполнение кода через приложение на основе React для получения…
 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Proof-of-Concept для эксплуатации CVE-2025-1910, локального повышения привилегий в клиенте Mobile VPN with SSL от Watchguard.
 0x13-bytezer0/cve-2024-21762
Обнаруживает и эксплуатирует CVE-2024-21762 предварительную аутентификацию RCE в FortiGate SSL VPN, включая базовую проверку, автоматическую…
 aristois913/cve-2025-31324
Доказательство концепции 0day для SAP NetWeaver, созданное ShinyHunters
 matesz44/cve-2009-2265
# PoC на POSIX sh для CVE-2009-2265 (зависимости: curl, msfvenom, uuidgen, tr)
 asim-qazi/rce-simplephpblog-biggiedroid
CVE-2025-15495 - Произвольная загрузка файлов, приводящая к удаленному выполнению кода (RCE)
 rockydesigne/ssp-assignment-3-rceyoulater
PoC для CVE-2023-46604, написанный в рамках курса SPS для магистерской программы по передовой кибербезопасности в UPB.
 tomkingori/xwiki-cve-2025-24893-exploit
Эксплойт неаутентифицированного RCE для XWiki CVE-2025-24893 через внедрение Groovy-скриптов
 agilevatester/flaskcache_cve-2021-33026_poc
PoC-эксплойт для CVE-2021-33026, который отравляет кэш Redis в Flask-Cache для достижения удаленного выполнения кода через вредоносную десериализацию…
 akbartrilaksana/cve-2022-33891
Python proof-of-concept для инъекции команд в оболочку Apache Spark (CVE-2022-33891), включающий обнаружение на основе задержки, интерактивное…
 phaedrik/cve-2023-23397-poc
Два POC, которые я создал для уязвимости CVE-2023-23397 Outlook NTLM, для внутреннего использования.
 jibeg-unix/cve-2024-24401
Инструмент автоматической эксплуатации для CVE-2024-24401
 en0f/cve-2017-7529_poc
Эксплойт proof-of-concept для CVE-2017-7529, уязвимости целочисленного переполнения в HTTP-сервере Nginx, позволяющей удаленный отказ в обслуживании…
 d3vn0mi/cve-2016-16113-poc
cve-2016-16113
 sleepthegod/ssh-remote-code-execution
SSH Zero-Day, созданный ClumsyLulz
 herantong/cve-2018-2628
Эксплойт на Python для CVE-2018-2628, нацеленный на Oracle WebLogic Server, обеспечивающий обнаружение уязвимости и удаленный доступ к оболочке через…








